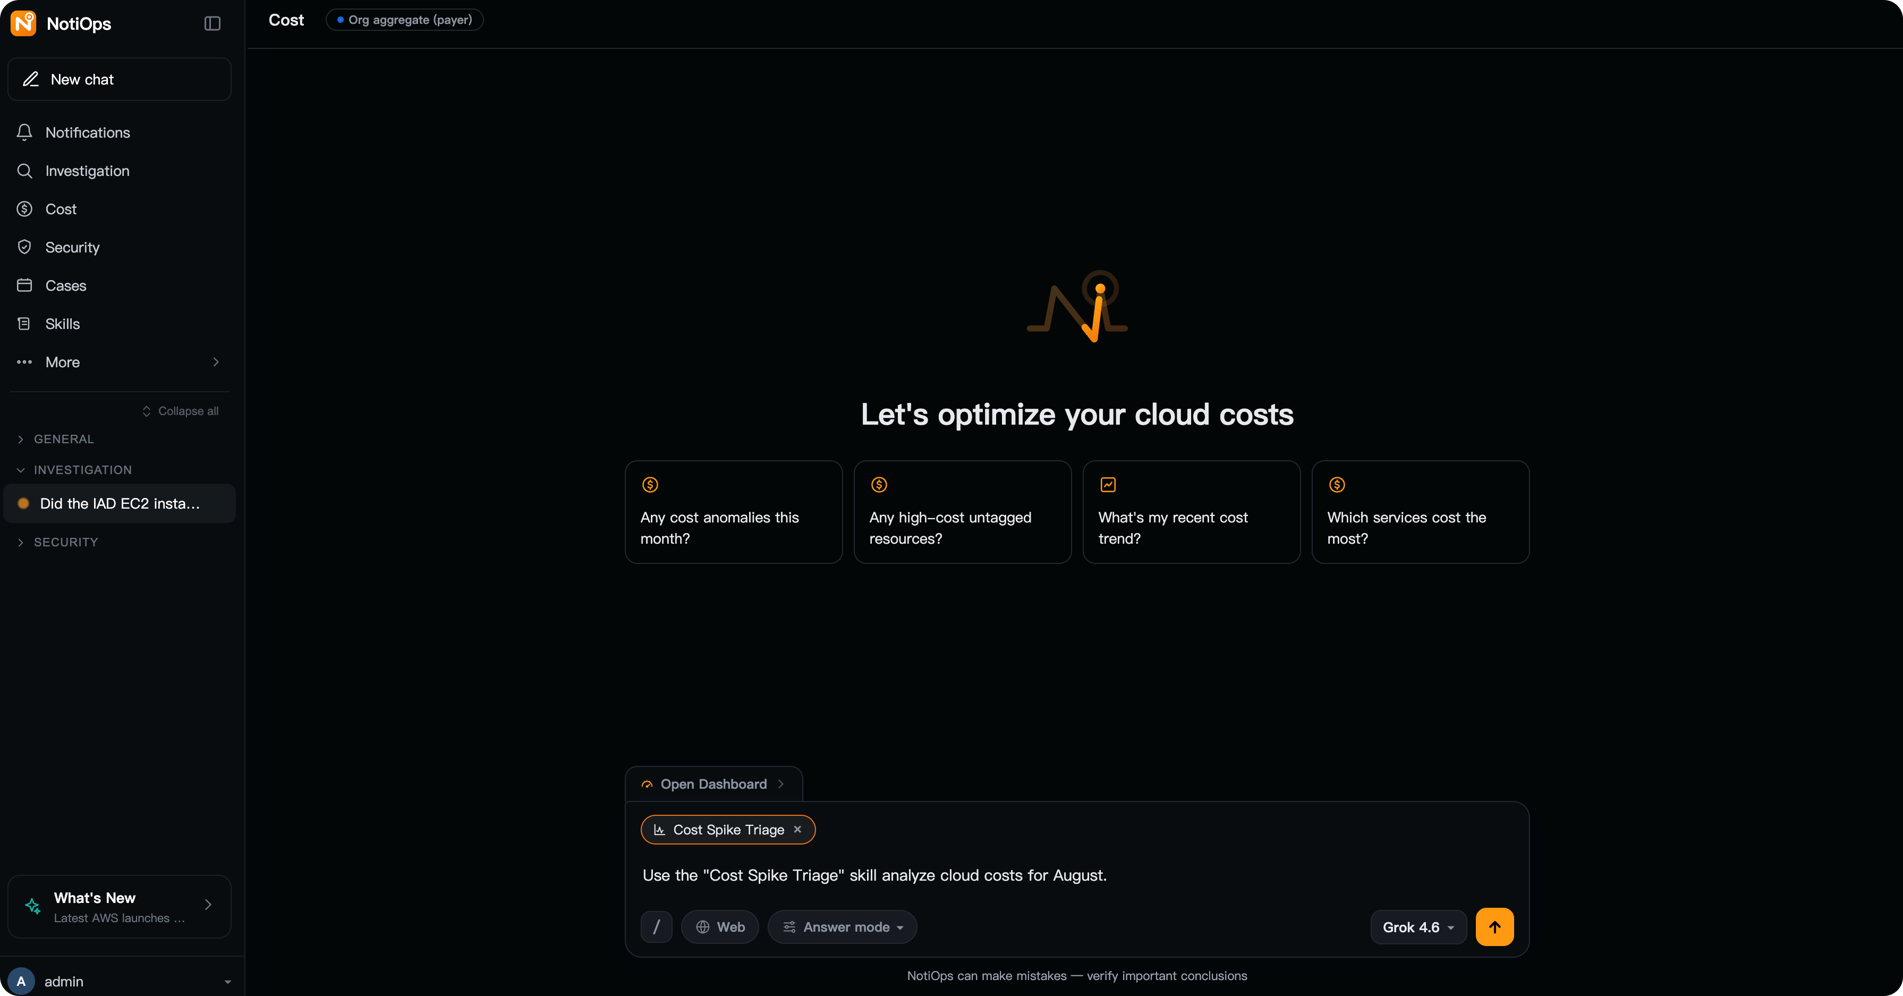

使用 NotiOps(一个智能体 AI 助手)构建可溯源、只读的 AWS 运维工作台
内容提要
NotiOps 是面向 AWS 运维的只读智能助手,强调回答可溯源、事实来自官方 MCP 服务器、调查路径只读。它整合文档问答、事件调查、成本分析与 AWS Support 协作,支持一键 CloudFormation 或完整脚本部署,并可升级和清理资源。
延伸解读
可溯源设计如何降低运维风险
NotiOps 要求每次回答都附带 Sources 面板,列出调用的 MCP 服务器、AWS API 或官方文档链接。若未调用外部工具,则明确标注“模型知识,非实时数据”。这种设计让工程师能快速验证结论,避免将模型推测误认为实时事实。在运维场景中,可溯源意味着每个判断都有据可查,尤其适合对准确性要求高的故障排查和成本分析。
只读边界与纵深防御机制
NotiOps 的只读承诺不依赖提示词,而是通过工具允许列表、系统指令、输出审计和 IAM 权限四层防御实现。运行时仅使用 Describe、Get、List 等读操作,通用 AWS API 也限制为只读模式并屏蔽敏感读操作。这意味着智能体无法停止、删除或修改工作负载,但可推荐修复措施。对于生产环境,这种设计降低了误操作风险,但控制面写操作(如 Support 案例更新)需单独授权和确认。
两种部署路径的适用场景
NotiOps 提供一键 CloudFormation 和完整 setup.sh 两种部署方式。前者适合仅需浏览器环境的团队,部署 Web Chat、文档问答、资源检查、深度调查和 FinOps 页面;后者增加即时通讯、主动事件推送、每日巡检、管理仪表板及 CUR/Athena 分析。建议从一键部署或单账户 setup.sh 开始,验证登录、Sources、官方 MCP 访问和只读行为后,再根据协作需求启用多账户或即时通讯功能。
成本与清理的注意事项
NotiOps 涉及 Amazon Bedrock、AgentCore、Lambda、DynamoDB 等多种服务,费用取决于模型使用、事件量、日志量和是否常驻即时通讯。建议先用一键部署建立基准,再用 AWS Pricing Calculator 做预算。清理时,CloudFormation 的 TeardownMode 默认保留数据,改为 DeleteEverything 才会删除;setup.sh 的 teardown.sh 默认保留三张表,需加 --delete-everything 彻底清理,且跨账户资源需
Q&A
NotiOps 是什么?它主要解决 AWS 运维中的哪些问题?
NotiOps 是一个面向 AWS 的智能体 AI 助手,提供基于浏览器的只读云运维工作台。它帮助运维团队快速启动事件调查,并让每个回答都能追溯到来源。主要解决三个问题:回答或调查结果的证据是什么、答案是否来自可信的 AWS 信息源、智能体是否会改变生产环境。
NotiOps 如何保证回答的可溯源性和只读性?
可溯源方面,每个回答都附带 Sources 面板,列出调用的 MCP 服务器、AWS API、官方文档链接或报告链接;若未调用外部工具,会明确标注“模型知识,非实时数据”。只读方面,运行时工具主要使用 Describe、Get、List 等读操作,并通过只读工具允许列表、系统约束、输出审计和 IAM 权限实现纵深防御,不会停止、删除、修改或扩展工作负载。
NotiOps 的部署方式有哪些?分别适合什么场景?
NotiOps 提供两种部署方式:一键 CloudFormation 部署适合仅使用浏览器的环境,部署 Web Chat、官方文档问答、资源检查、AWS DevOps Agent 深度调查、AWS Support 集成、Skills、模型管理和 FinOps 页面;完整 setup.sh 部署额外增加即时通讯、主动事件推送、每日巡检、完整管理仪表板以及基于 Amazon Athena 的详细 CUR 分析。建议先从一键部署或单账户 setup.sh 部署开始验证。
NotiOps 的深度调查功能是如何工作的?
对于需要跨指标、日志、变更历史和资源关系关联的复杂事件,用户可在 NotiOps 中选择“深度调查”,系统会定位当前账户关联的 AWS DevOps Agent 并启动调查,持续返回进度。调查完成后,根因、缓解建议、调查 ID 和可下载报告会出现在当前对话中。调查路径只读取客户环境,不会自动执行修复。
NotiOps 在成本分析和资源优化方面能做什么?
NotiOps 可以通过 AWS Billing and Cost Management MCP 服务器、AWS Pricing MCP 服务器和只读资源工具分析实际成本和配置。用户可以从“为什么本周成本增加?”等问题开始,按服务、账户、区域和使用类型逐步缩小分析范围。对于闲置或未充分利用的资源,NotiOps 会识别候选资源并解释估算依据,但不会直接删除资源。应用优化前需确认业务负责人、依赖关系、保留要求和回滚计划。
如何清理 NotiOps 部署的资源?
一键 CloudFormation 部署:TeardownMode 参数默认为 KeepData,删除堆栈时会保留配置表、聊天历史表和数据桶;改为 DeleteEverything 并更新堆栈后再删除,可删除这些数据。两种模式都会删除 Amazon Cognito 用户池。完整 setup.sh 部署:先运行 ./teardown.sh --dry-run 查看受影响资源,再运行 ./teardown.sh 删除运行时资源和堆栈(保留三个 RETAIN 策略的表),使用 --delete-everything 可额外删除表、CUR 报告和桶、保存的 Athena 查询及剩余日志组。跨账户资源默认不自动删除,需显式添加 --delete-member-stacksets 等参数。
