
AI 时代如何快速搭建可视化数仓:使用 Amazon Quick App 快速搭建 Amazon Redshift 应用
内容提要
本文介绍如何通过 Amazon Quick App 结合 MCP 标准接入 Amazon Redshift,并利用 Cognito OAuth 2.0、API Gateway 与 Lambda Authorizer 实现安全认证。该方案支持用户以自然语言查询数仓数据,分钟级构建并共享可视化应用,将交付周期从数周缩短至分钟级,兼顾快速、安全与合规。
延伸解读
从数周到分钟:交付模式的变化
文章指出传统数仓应用需经历数据建模、ETL、BI开发、联调部署等环节,周期常以周甚至月计。而通过Amazon Quick App结合MCP接入Redshift,用户以自然语言即可查询数据并生成可视化应用,交付周期缩短至分钟级。这一变化的核心在于省去了后端开发链路,让业务人员能自助获取洞察,减少对技术团队的依赖。
安全设计:多层防护如何落地
方案在追求速度的同时强调安全合规。认证层由Cognito签发JWT,API Gateway的Lambda Authorizer校验签名、issuer、过期时间与scope;网络层通过VPC Link和内部NLB私有集成,后端端口不暴露公网;数据层使用IAM临时凭证访问Redshift,且execute_query强制只读。这些措施共同构成端到端认证与网络隔离,降低数据泄露风险。
2LO与3LO的取舍:按用户审计的局限
文章采用OAuth 2.0 Client Credentials(2LO)实现服务间认证,Quick以服务身份获取token,不涉及最终用户登录跳转。这意味着Redshift看到的始终是MCP Server的IAM身份,无法区分具体Quick用户。若需按用户级别授权与审计,文章建议改用3LO(Authorization Code Flow)。读者需根据自身合规要求选择认证模式。
部署要点与常见坑
文章给出了可复现的部署步骤,并提示了几个关键细节:mcp-proxy需搭配mcp 1.x,2.x会因移除request_ctx而启动报错;initialize请求的JSON必须写在一行,否则会被当作非法JSON;API Gateway变更后需重新部署且传播约20–60秒。此外,Redshift需为MCP Server的IAM身份授予schema和表的SELECT权限,否则查询会失败。
Q&A
传统数仓应用开发有哪些主要痛点?
传统数仓应用开发链路冗长,从需求到上线常以周甚至月计;涉及数据工程师、BI工程师、应用开发、运维等多角色协作,沟通成本高;业务人员无法自助获取洞察,强依赖技术团队;需求变化需重新走开发流程;数据访问权限散落各环节,难以统一管控和审计。
Amazon Quick App 如何帮助快速构建数据应用?
Amazon Quick App 是 AI 原生的数据分析与应用平台,支持通过自然语言和低代码方式构建应用,无需完整后端开发链路,可在分钟级完成从数据到应用的搭建;构建的应用和洞察可在组织内一键共享;内置自然语言问答、生成式BI等能力,业务人员无需编写SQL或代码即可获取洞察。
如何安全地让 Amazon Quick 通过 MCP 接入 Amazon Redshift?
方案采用四层架构:认证层使用 Amazon Cognito 作为 OAuth 2.0 授权服务器签发 JWT;网关层用 API Gateway + Lambda Authorizer 校验 Bearer token;桥接层在 EC2 上部署官方 Redshift MCP Server 并用 mcp-proxy 将 stdio 桥接为 HTTP,通过 VPC Link + 内部 NLB 私有集成;数据层通过 IAM 认证和 Redshift Data API 查询数据。端到端认证、网络隔离、只读保护、IAM 认证和最小权限确保安全。
MCP 是什么?它在方案中起什么作用?
MCP(Model Context Protocol)是一种开放协议,为 AI 系统与外部工具、数据源之间提供标准化连接方式。在本方案中,Amazon Quick 作为托管的 MCP 客户端,通过 MCP 接入远程 MCP Server 暴露的工具,并将其注册为对话中可调用的 actions,避免为每个数据源做定制化集成,实现一次接入、自动发现。
方案中 OAuth 2.0 认证流程是怎样的?
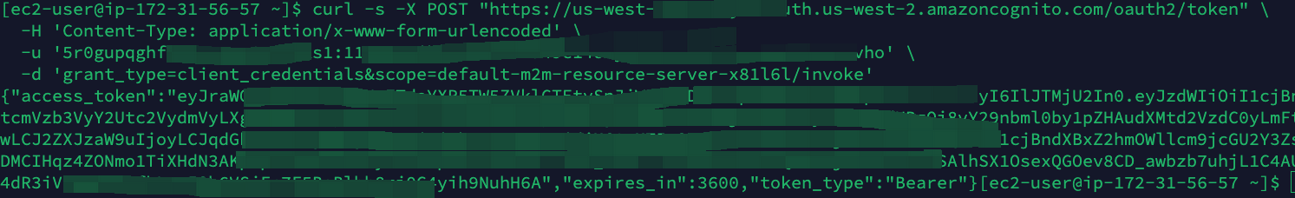
采用 OAuth 2.0 Client Credentials(2LO,服务间认证)。Quick 作为服务身份向 Cognito 请求 token,Cognito 签发 JWT access token;后续请求携带 Bearer token,API Gateway 的 Lambda Authorizer 校验 RS256 签名、issuer、过期时间、scope 等,通过则放行。无 token 返回 401 并附 WWW-Authenticate 头,无效/过期 token 返回 403。token 默认有效期 1 小时,可复用。
部署 Redshift MCP Server 并桥接为 HTTP 的关键步骤是什么?
在 Amazon Linux EC2 上,先通过 uvx 运行官方 Redshift MCP Server(awslabs.redshift-mcp-server),验证 stdio 模式可启动;然后使用 mcp-proxy 将 stdio 桥接为 HTTP,监听 8000 端口,提供 /mcp 和 /sse 端点;最后用 curl 验证 HTTP 端点返回 200 和 serverInfo。注意 mcp-proxy 需搭配 mcp 1.x 版本。
如何为 MCP Server 在 Redshift 中授权?
MCP Server 使用 IAM 身份连接 Redshift,对应独立的数据库用户。需由管理员在 Redshift query editor v2 中执行 GRANT 语句,授予该用户 schema 的 USAGE 权限和表的 SELECT 权限,并设置默认权限。具体用户名可通过在 EC2 上执行 aws sts get-caller-identity 获取。
在 Amazon Quick 中如何配置 MCP Connector?
在 Amazon Quick 控制台进入 Connectors → Create for your team → 选择 Model Context Protocol (MCP)。填写 MCP server endpoint 为 API Gateway 的 HTTPS URL,Connection type 选 Public network,认证方式选 Service authentication (Service-to-Service),填入 Cognito 的 Client ID、Client Secret、Token URL 和 Scope。创建后 Quick 自动发现 MCP Server 暴露的 7 个工具并注册为 actions。
该方案最终能达到什么效果?
用户可在 Amazon Quick App 中用自然语言描述需求,平台自动调用 MCP 工具查询 Redshift 数据、生成可视化并构建应用,全程无需编写代码。交付周期从数周缩短到分钟级,同时通过 OAuth 2.0 端到端认证、VPC 私有集成、IAM 数据库认证和只读查询保护确保安全可控,应用可在组织内一键共享。
