
利用Elastic和Tines的自动化SIEM调查减少误报
内容提要
Elastic信息安全团队使用Tines自动化SIEM告警初筛,通过查询Elasticsearch验证来源IP可信度,自动关闭误报或升级可疑告警。该流程每日处理超3000条告警,30天关闭5万余条,节省约94名分析师人力,使团队专注真实威胁。
延伸解读
自动化初筛的核心逻辑
Elastic团队通过Tines自动化SIEM告警初筛,核心是查询Elasticsearch验证来源IP可信度。例如,检查代理日志、云服务IP范围、第三方应用IP以及近期FIDO2登录记录。若任一查询返回结果,则关闭告警;若全部无结果,则升级给分析师。这种基于查询结果自动决策的方式,有效减少了误报,使团队能专注于真实威胁。
标签路由实现可扩展性
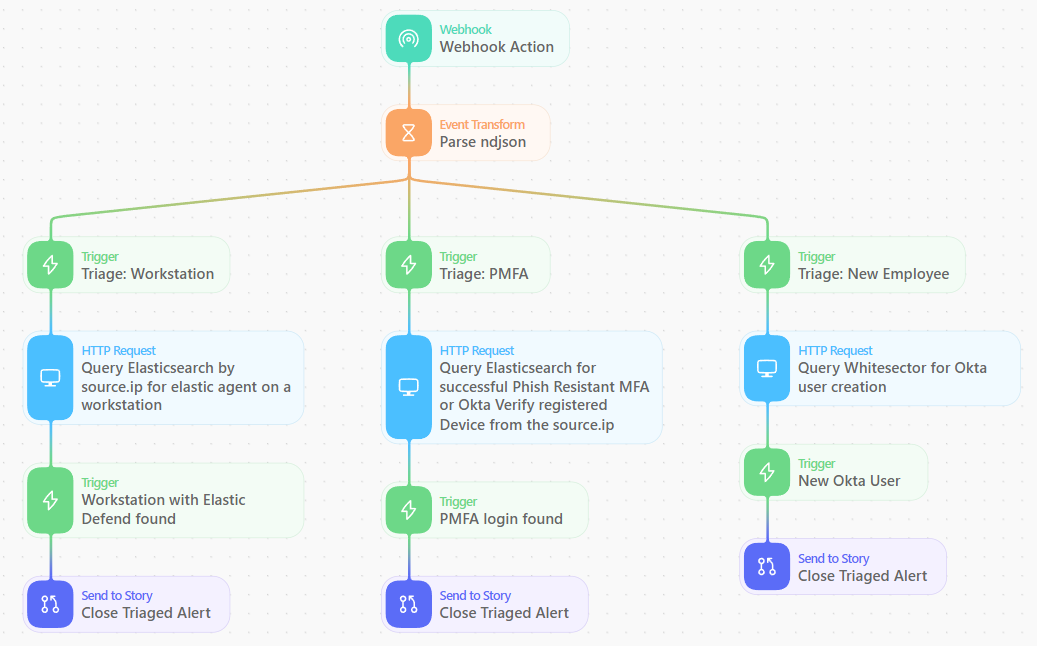
为避免为每个告警单独构建自动化路径,Elastic使用自定义标签(如Triage:Asset、Triage:PMFA)将告警路由到相应的自动检查。标签作为数组包含在告警中,Tines根据标签执行不同查询。这种设计使自动化流程易于扩展和维护,无需为每个规则重复开发,显著提升了效率。
自动化流程的局限与风险
自动化初筛并非完美:对于内部威胁或攻击者通过受感染工作站、服务器或VPN跳板发起的攻击,由于来源IP可信,告警可能被自动关闭。Elastic认为,即使存在此弱点,自动化仍提供了更好的可见性,且迫使攻击者改变战术,增加了检测机会。此外,影子IT和第三方信任关系可能导致合法IP被误判,需要持续跟踪和例外管理。
实际效果与人力节省
该自动化流程每日处理超过3000条告警,30天内关闭5万余条,每条告警在几秒内完成调查。若由分析师手动处理,每条需15分钟以上,相当于节省约94名全职员工的人力。这使团队能专注于真实威胁,同时通过标签跟踪自动化关闭的告警数量,便于度量和优化。
Q&A
Elastic 信息安全团队如何利用 Tines 自动化 SIEM 告警的初步调查?
他们通过 Elastic Security 的 Alert Actions 将告警发送到 Tines,Tines 自动执行一系列 Elasticsearch 查询,例如检查源 IP 是否来自受信任设备、内部网络区域或授权第三方应用。如果任何查询返回结果,则自动关闭告警为误报;如果所有查询均无结果,则升级给分析师进一步调查。
自动化 SIEM 调查每天能处理多少告警?节省了多少人力?
该自动化流程每天处理超过 3000 条告警,30 天内关闭了 5 万余条告警。如果由分析师手动处理,每条告警需要超过 15 分钟,相当于需要额外 94 名全职员工。
在自动化调查中,如何判断一个源 IP 是否可信?
通过查询 Elasticsearch 中的多个索引模式,检查源 IP 是否来自受管工作站、内部网络区域、Elastic 云公共 IP、CI/CD 系统、授权第三方(如 Okta、Tines)的公共 IP,或者是否有成功的 FIDO2 SSO 登录记录。如果任一查询返回结果,则认为该 IP 可信,告警可关闭为误报。
Triage 标签在自动化工作流中起什么作用?有哪些常见的 Triage 标签?
Triage 标签用于将告警路由到不同的自动化调查路径。常见的标签包括:Triage: All(执行所有检查)、Triage: Asset(检查资产)、Triage: PMFA(检查防钓鱼 MFA)、Triage: Workstation(检查工作站)、Triage: New Employee(检查新员工)、Triage: 1h(暂停 1 小时)、Triage: 24h(暂停 24 小时)、Triage: Custom(自定义路径)。
自动化调查工作流中如何处理无法自动关闭的告警?
如果所有自动化查询均未返回结果,告警会保持打开状态。工作流会暂停 5 分钟等待其他分支完成,然后检查告警是否仍打开。如果仍打开,则通过 Slack 通知 SOC 分析师进行手动调查。还可以进一步扩展,例如在 1 小时后检查告警是否被确认,若未确认则升级到 PagerDuty 或创建 Elastic Security 案例。
这种自动化 SIEM 调查方法有哪些局限性或挑战?
主要挑战包括:对内部威胁效果有限,如果攻击者通过受感染的工作站或 VPN 发起攻击,可能来自已知良好 IP 而被自动关闭;影子 IT 和第三方信任关系可能导致授权令牌从不属于公司的 IP 使用,需要额外跟踪和例外处理。但作者认为,即使有这些弱点,自动化仍提供了更好的可见性,并迫使攻击者改变战术,增加检测机会。
