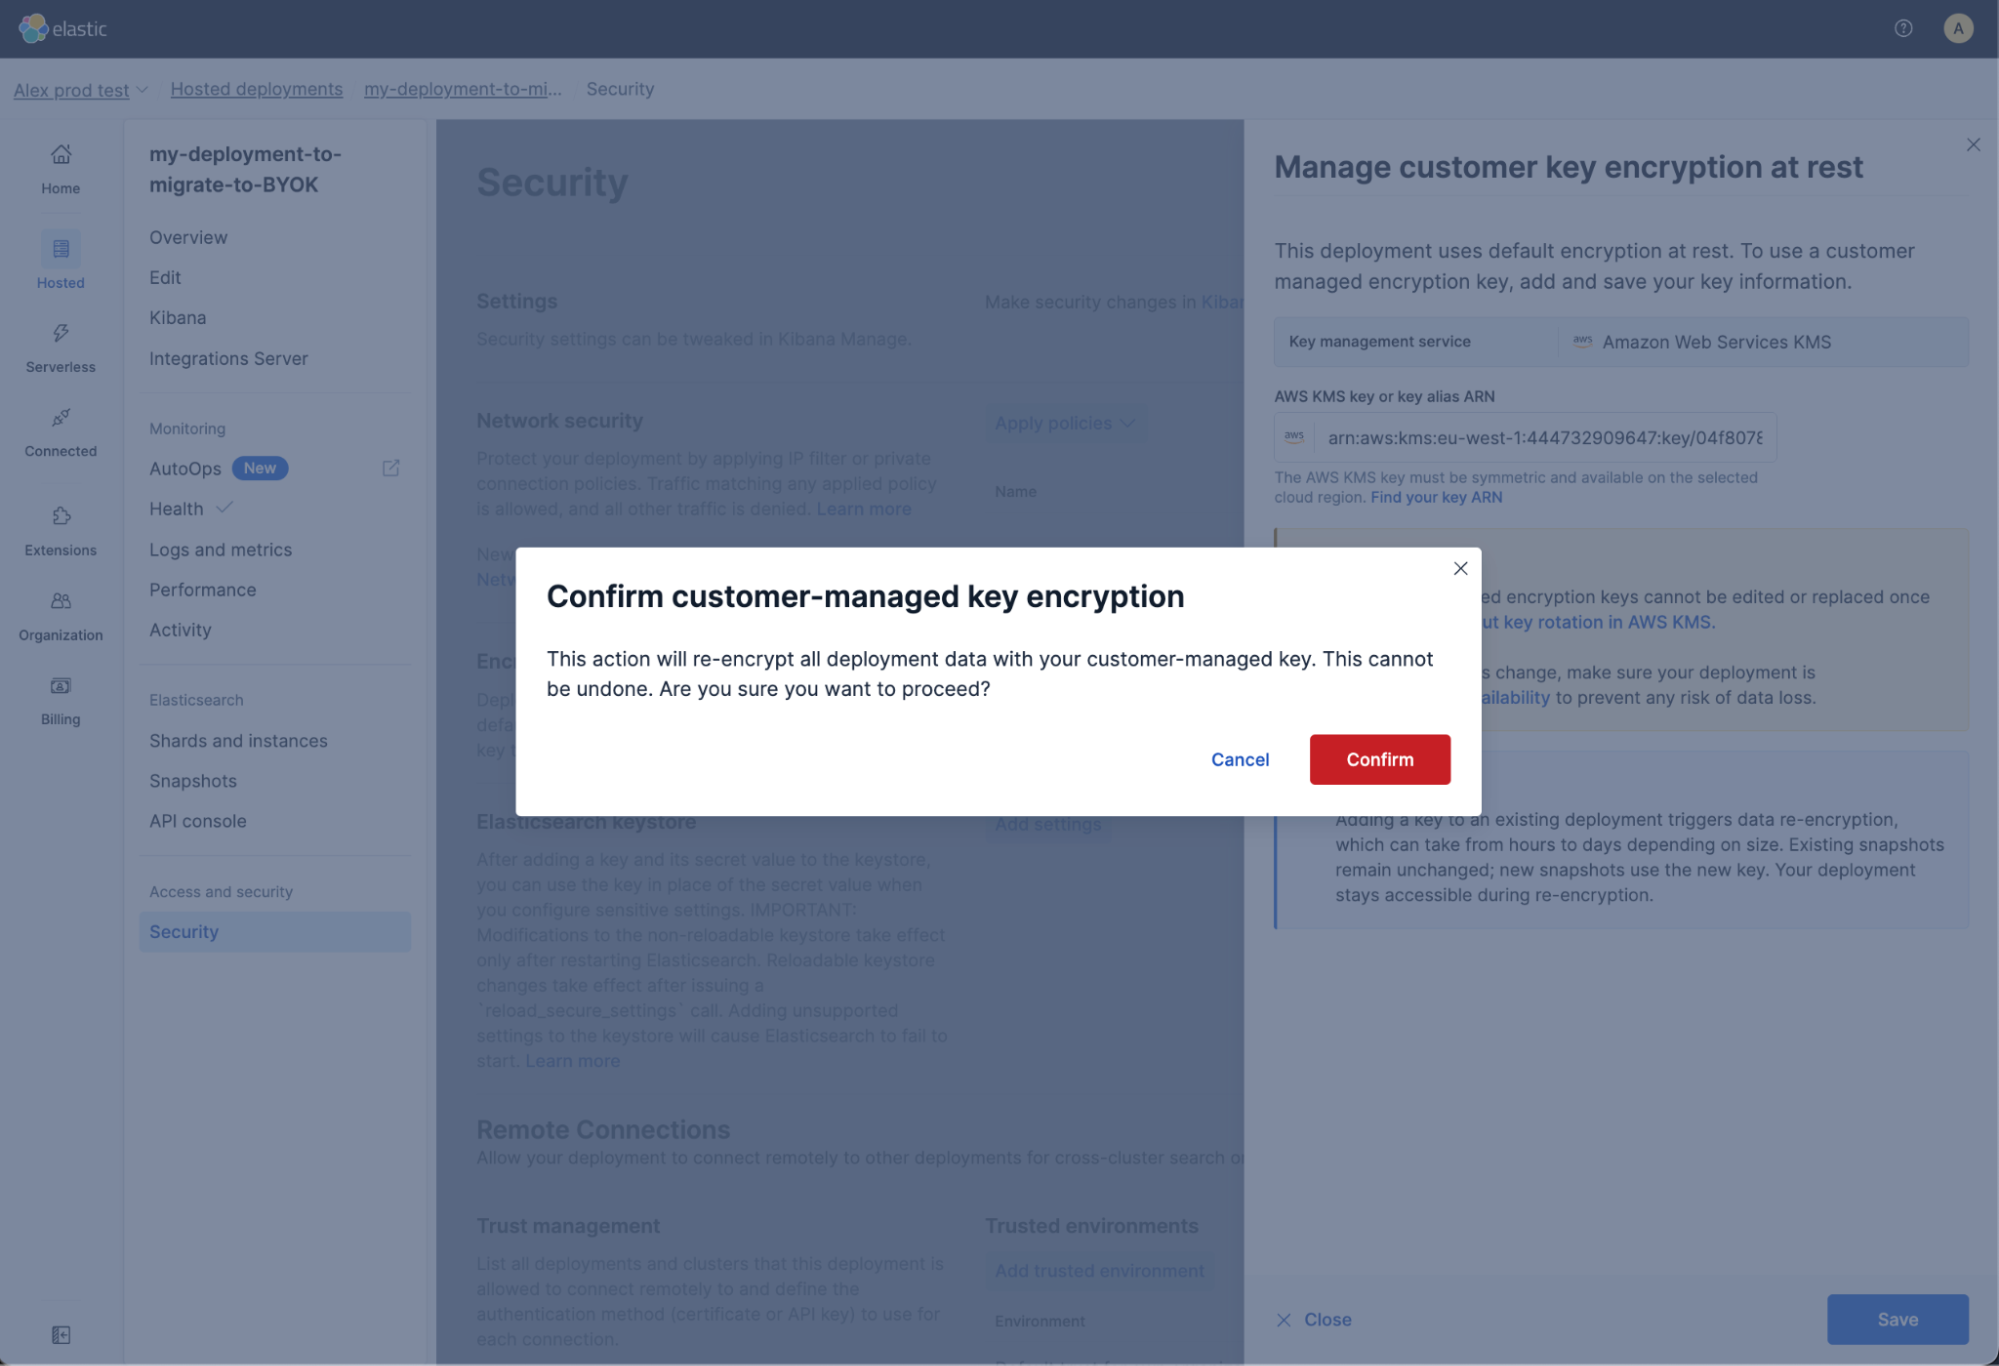

为现有 Elastic Cloud 部署启用自带密钥
内容提要
Elastic Cloud Hosted 现支持为已有部署就地启用自带密钥(BYOK),无需重建。用户可通过控制台或 API 添加客户管理的加密密钥,部署全程保持可访问。该功能需企业订阅,支持 AWS KMS、Azure Key Vault 和 Google Cloud KMS。迁移后快照历史不保留,密钥一旦设置便无法更改或移除。
延伸解读
就地启用 BYOK 的适用场景
对于已运行且具有合规要求的 Elastic Cloud Hosted 部署,现在无需重建即可启用自带密钥。这尤其适合金融、公共部门等已有大规模部署、且密钥管理需求后置的机构。此前,这类需求往往意味着迁移部署,涉及端点重指和协调切换,成本较高。就地启用将安全决策与迁移解耦,降低了操作负担。
迁移过程中的可用性与风险
迁移通过计划变更逐个替换实例,数据借助 Elasticsearch 分片分配迁移,部署全程可访问。但建议在高可用配置(至少两个可用区且有副本)上执行,否则分片仅存单副本,单可用区部署还可能因主节点替换出现短暂中断。迁移不可取消,否则部署会处于部分加密状态,需联系支持完成。
快照历史与密钥不可逆性
迁移完成后,found-snapshots 仓库指向新的加密桶,迁移前的快照不再通过该仓库可用,快照历史重新开始。计划会自动在加密桶上创建新快照。此外,客户管理密钥一旦设置便无法编辑或移除,密钥轮换在 KMS 中仍受支持,但更换密钥需等待未来版本。
前置检查与成本考量
启用前需确保:企业订阅、密钥与部署同云且覆盖所有区域、无 ILM 策略在冷/冻结阶段引用 found-snapshots(即使策略未使用也会阻止迁移)。迁移可能耗时数小时至超过一天(尤其数据量超过约 1TB),并会产生云提供商的数据传输费用,但预计对 Elasticsearch 8.x 及更高版本较低。
Q&A
我可以在现有的 Elastic Cloud 部署上启用 BYOK 吗?
可以。现在可以在正在运行的 Elastic Cloud Hosted 部署上添加客户管理的加密密钥,无需重建部署。该功能已正式发布,需要企业订阅。
在现有部署上启用 BYOK 会导致停机吗?
部署在重新加密期间保持可访问。Elastic Cloud 会逐个替换实例,在移除原实例前将数据迁移到加密的替代实例上,因此不会出现大规模停机。但建议在高可用配置(两个或以上可用区且有副本)的部署上操作,单可用区部署可能出现短暂中断。
BYOK 支持哪些密钥管理服务?
支持 AWS KMS、Azure Key Vault 和 Google Cloud KMS。密钥必须与部署所在的云提供商匹配,并且必须在部署使用的每个区域中可用。
启用 BYOK 后,现有的快照会怎样?
新快照会使用您的密钥加密。现有快照不会转移:迁移完成后,found-snapshots 指向新的加密存储桶,之前拍摄的快照不再通过该存储库可用。迁移计划会自动将新快照拍摄到加密存储桶。如果有保留或合规要求,请在开始前处理。
之后可以更改或移除客户管理的密钥吗?
目前不可以。一旦在部署上设置了客户管理的密钥,就无法编辑或移除,无论部署是创建时设置的还是后来迁移的。KMS 内的密钥轮换完全支持。更换为不同密钥计划在未来版本中提供。
在现有部署上启用 BYOK 有哪些前提条件?
需要:在云提供商 KMS 中拥有一个您控制的密钥,并配置了允许 Elastic Cloud 使用的访问策略;企业订阅;密钥与部署在同一云提供商,并在部署运行的所有区域可用;没有将 found-snapshots 作为冷或冻结阶段快照存储库的索引生命周期管理策略。
