

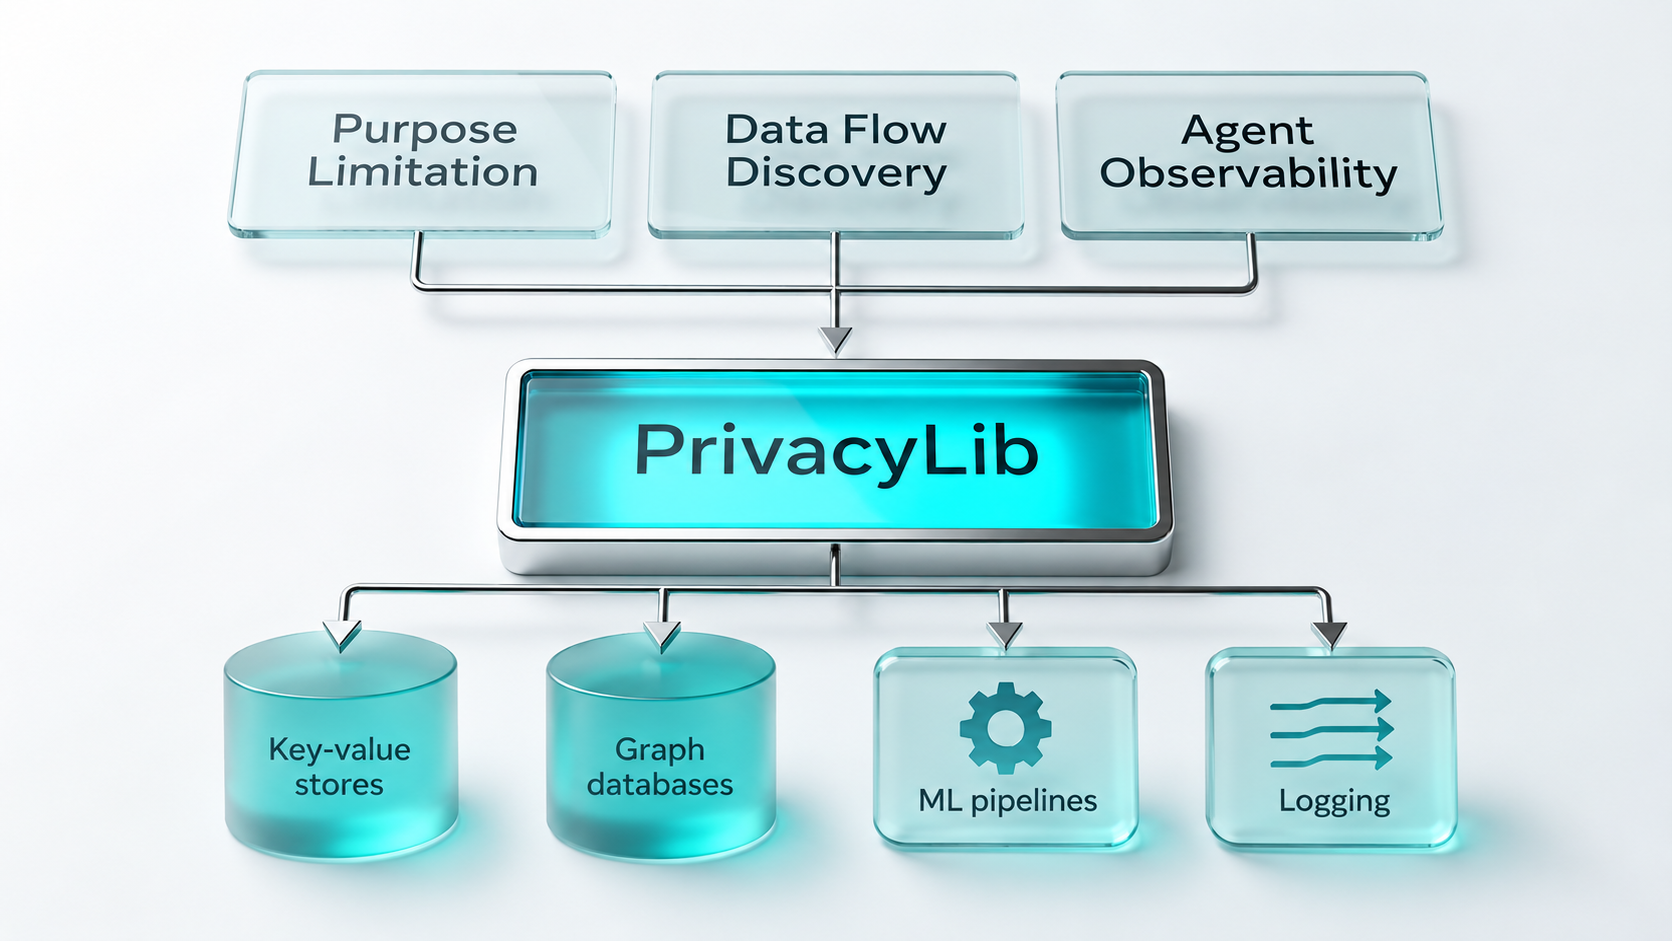

PrivacyLib:数据访问边界处的隐私控制
内容提要
Meta 推出 PrivacyLib 公共库,在数据访问边界统一执行隐私检查。系统只需集成一次,新隐私需求以模块形式复用,每秒可执行数十亿次检查。该库通过编译优化、进程内缓存和签名令牌覆盖直接 RPC 路径,并以模拟和分阶段发布方式安全上线。它还支持内部 AI 代理,通过 AgentLib 传递会话上下文,观察并阻止违规数据访问。
延伸解读
从重复集成到一次接入:隐私控制的工程转向
文章指出,过去每新增一项隐私要求,都要在数百个数据与处理系统中分别实现执行逻辑,跨系统落地可能耗时数月。PrivacyLib 把“系统集成”与“需求实现”拆开:系统只需接入一次,新需求以模块形式复用已有集成。这一转变的关键在于把检查点放在数据访问边界,并抽象出读、写、RPC、请求入口和内联执行五类通用操作,使模块不必针对每个系统的原生 API 重写。
热路径上的性能与可靠性取舍
PrivacyLib 每秒执行数十亿次检查,因此把需求在构建时编译为最简可求值形式,并依赖进程内缓存回答多数检查,避免每次访问都发起网络调用。文章提到,早期远程配置获取比进程内路径慢数千倍。可靠性方面,执行逻辑随所属服务部署,故障被限制在运行该版本的服务内,而不是要求全集群回滚;但代价是变更传播慢于全局配置推送,需要显式跟踪和紧急部署流程来协调。
直接 RPC 路径的覆盖边界与保守回退
并非所有调用都经过已集成的客户端库,部分请求以原始 RPC 形式发出。PrivacyLib 在客户端检查成功后附加签名令牌,由 ServiceRouter 在较低边界验证;无令牌时则退化为仅基于网络载荷可见上下文的粗粒度检查,并采用最严格解释,宁可误报也不留缺口。文章明确,这一机制不覆盖 Meta 管理客户端和支持的 RPC 路径之外的访问,这些路径仍需单独集成。
AI 代理场景:把运行时行为纳入同一控制面
内部 AI 代理的行为动态、访问的数据在运行时才确定,难以预先枚举。AgentLib 在支持的路径上把工具调用与代理会话关联,下游服务逐层传递上下文,直到抵达 PrivacyLib 集成的数据访问边界。Agent Observability 模块记录会话与工具调用标识,Policy Zones 则复用原有输入做拦截,即使代理选择了开发者未预料的工具,访问决策也不依赖代理按预期行事。文章同时指出,评估代理运行中行为和代理间通信仍是待解问题。
Q&A
PrivacyLib 是什么?它解决了什么问题?
PrivacyLib 是 Meta 推出的一个公共库,运行在数据和处理系统客户端内部,在数据访问边界统一执行隐私检查。它解决了以往每新增一个隐私需求就要在每个系统中单独实现执行逻辑、耗时数月的问题。系统只需集成一次,新隐私能力以模块形式复用该集成。
PrivacyLib 如何做到每秒执行数十亿次检查而不影响性能?
PrivacyLib 在构建时将需求编译成最简单的可求值形式,并主要依靠进程内缓存(每请求缓存和每主机缓存)来回答大部分检查,避免网络调用。早期设计需要远程获取配置,仅该获取就比进程内路径慢数千倍。最终它以低单次检查延迟完成每秒数十亿次检查,仅消耗 Meta 总算力的一小部分。
PrivacyLib 的模块有哪几种类型?各自作用是什么?
模块分为两类:执行模块(Enforcing modules)可以阻止数据访问,例如 Policy Zones 执行目的限制;观察模块(Observing modules)只记录数据访问,例如 Privacy Probes 收集用于发现数据流的运行时信号。此外还有 Agent Observability 模块,用于观察 AI 代理相关的数据访问事件。
对于绕过集成客户端的直接 RPC 调用,PrivacyLib 如何覆盖?
PrivacyLib 使用加密签名令牌:当客户端侧检查成功时,PrivacyLib 将令牌附加到请求上,ServiceRouter 在较低边界验证令牌,确认请求已通过更丰富的客户端检查。若请求到达 RPC 层时没有令牌,ServiceRouter 会基于网络载荷中可见的有限上下文执行更粗粒度的检查,并采用最严格的解释,宁可误报也不留缺口。
PrivacyLib 如何安全地上线执行变更?
对于注解变更,代码审查时生成产物并模拟回放观察到的数据流,报告结果变化,审查通过后随服务自身部署管道发布。对于模块上线,先将模块设为 rollingOut() 置于运行时控制之后,从 0 到 100% 分阶段调整并监控拒绝、错误和延迟,稳定后再改为 enabled()。若模块行为异常,可降低 rollout 百分比而无需重新构建或部署。
PrivacyLib 如何支持内部 AI 代理的数据访问控制?
内部 AI 代理通过 AgentLib 将工具调用与代理会话关联,下游客户端和服务传播该上下文直到到达集成 PrivacyLib 的系统。在数据访问边界,PrivacyLib 结合上下文、请求操作和目标注解,交给模块做最终决策。Agent Observability 模块记录代理会话和工具调用标识,Policy Zones 模块无需修改即可基于相同输入执行策略,即使代理选择了开发者未预料的工具也能阻止不允许的访问。
