
使用AWS KMS保护您的连接字符串
内容提要
本文介绍了如何使用AWS KMS加密环境变量,以保护敏感信息如数据库连接字符串。通过创建Lambda函数并配置KMS密钥,开发者可以确保敏感数据在未授权访问时不会泄露。文章详细说明了创建Lambda函数、配置环境变量和加密连接字符串的步骤,强调了安全存储连接信息的重要性。
延伸解读
KMS 密钥的权限控制机制
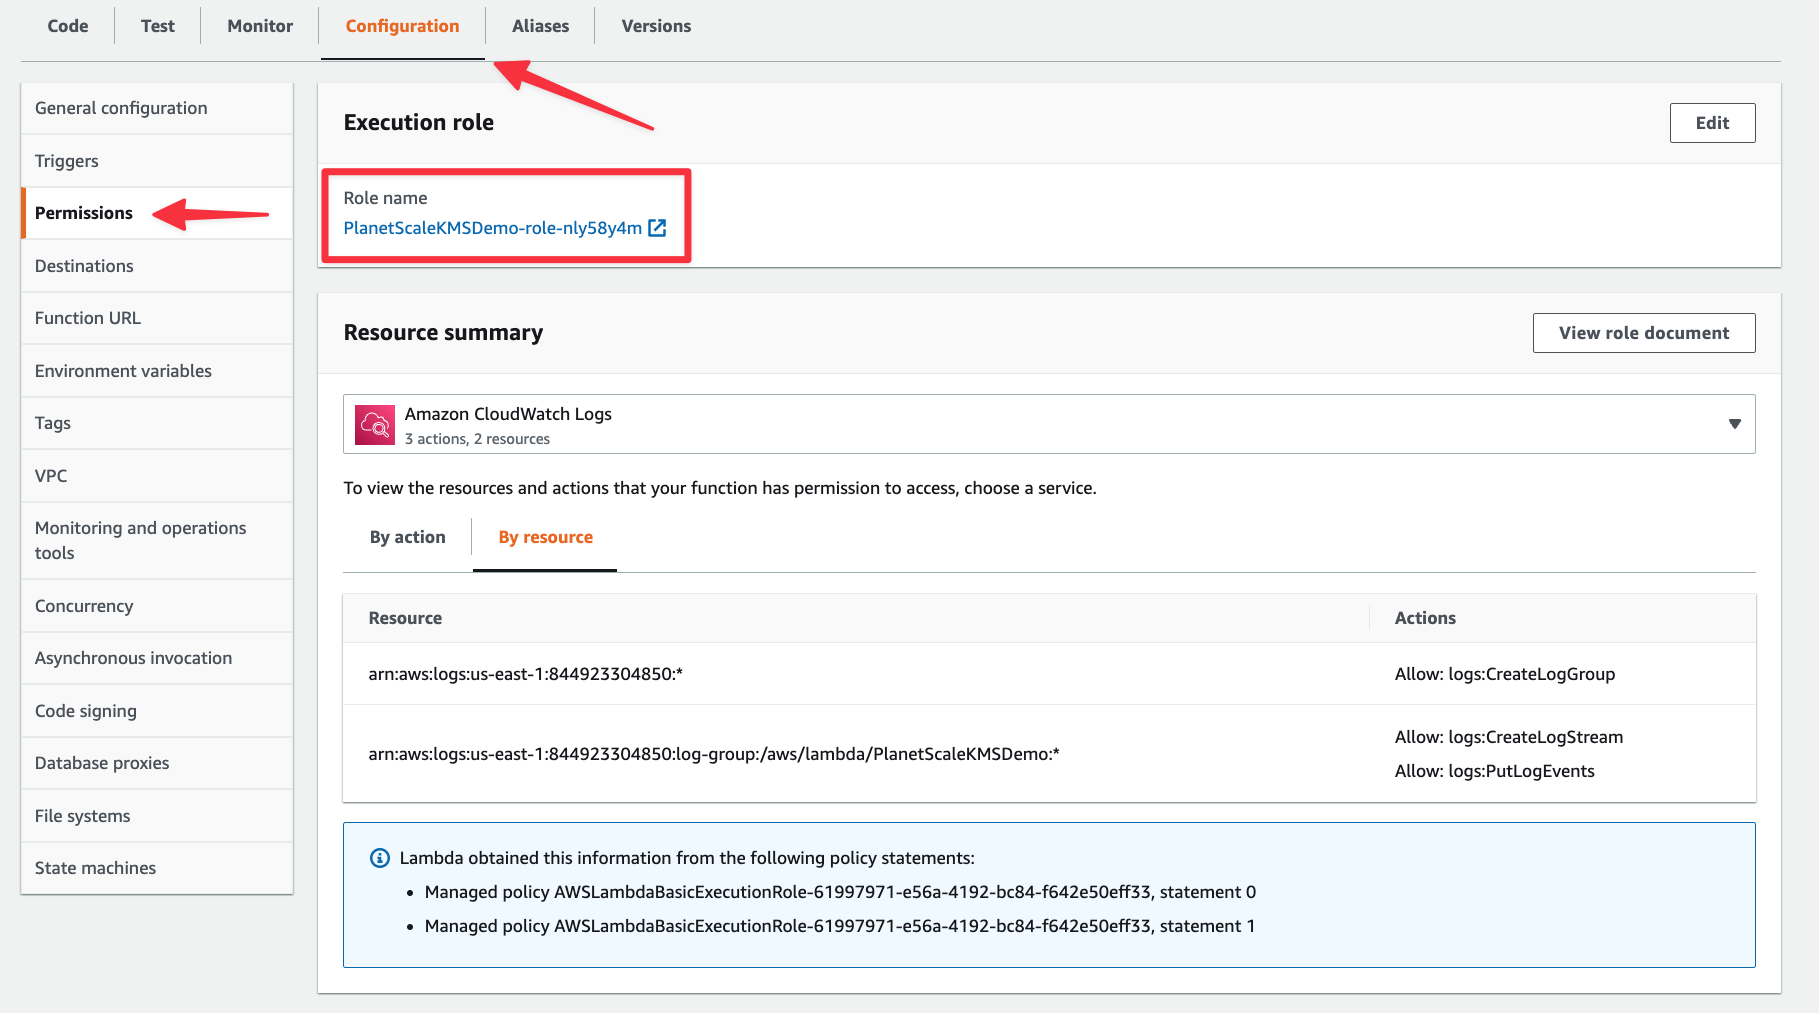
文章强调,KMS 允许通过 IAM 策略精确控制哪些 AWS 服务可以访问密钥来解密数据。在教程中,创建客户管理密钥时,需要指定密钥管理员和密钥使用者,其中密钥使用者必须包含 Lambda 函数的执行角色。这意味着即使攻击者获取了加密的环境变量,没有相应的 IAM 权限也无法解密,从而实现了权限与数据分离的安全模型。
加密后代码的适配与错误处理
启用 KMS 加密环境变量后,Lambda 函数直接读取 DSN 会因无法解析加密字符串而报错。文章通过这一现象提醒开发者,加密不是透明无感的,需要在代码中显式添加解密逻辑。示例中在 init() 函数里调用 KMS 的 Decrypt 接口,并将解密后的连接字符串赋给全局变量,后续数据库连接才能正常建立。这要求开发者在加密后必须同步更新代码。
加密上下文对安全性的增强
在解密代码中,文章使用了 EncryptionContext 参数,传入 Lambda 函数名称作为附加的认证数据。这一做法不仅帮助 KMS 确定使用哪个密钥,还能确保只有特定的 Lambda 函数才能成功解密。如果攻击者将加密的环境变量复制到其他函数中,由于上下文不匹配,解密操作会失败,从而增加了额外的安全层。
成本与责任共担的注意事项
文章在开头明确警告,创建 AWS 资源会产生实际费用,尽管可能涵盖在免费套餐内,但仍需检查账户计划。同时,由于涉及安全主题,建议读者理解 AWS 责任共担模型。这提醒开发者,采用 KMS 加密虽然提升了安全性,但也带来了成本和管理责任,需要根据自身情况权衡。
Q&A
如何使用AWS KMS加密环境变量?
可以通过创建一个KMS管理密钥,然后在Lambda函数中加密存储连接字符串的环境变量来实现。
AWS KMS是什么?
AWS KMS是一个管理加密密钥的服务,允许用户生成和管理对称或非对称密钥,用于加密和解密数据。
为什么不应该在代码中存储敏感信息?
如果代码被未授权用户访问,他们可以直接获取敏感信息,从而造成安全隐患。
如何在Lambda函数中使用KMS解密连接字符串?
在Lambda函数中,可以使用KMS客户端解密存储在环境变量中的加密连接字符串,以确保安全访问数据库。
使用AWS KMS加密连接字符串有什么好处?
加密连接字符串可以防止未授权用户在AWS账户被攻击时访问数据库,增强了数据安全性。
如何创建一个KMS管理密钥?
在AWS控制台中,选择KMS服务,点击创建密钥,按照向导设置密钥的别名和权限。
