
在个人设备上实现安全高效的工作
内容提要
Databricks 分享个人手机办公安全方案,采用四层架构保护企业数据且不侵犯隐私:MDM 仅管理工作资料,身份验证与零信任持续核查设备健康,应用层管控数据,并强调透明沟通提升员工参与度,以 Genie 应用为实践案例。
延伸解读
四层架构的协同逻辑
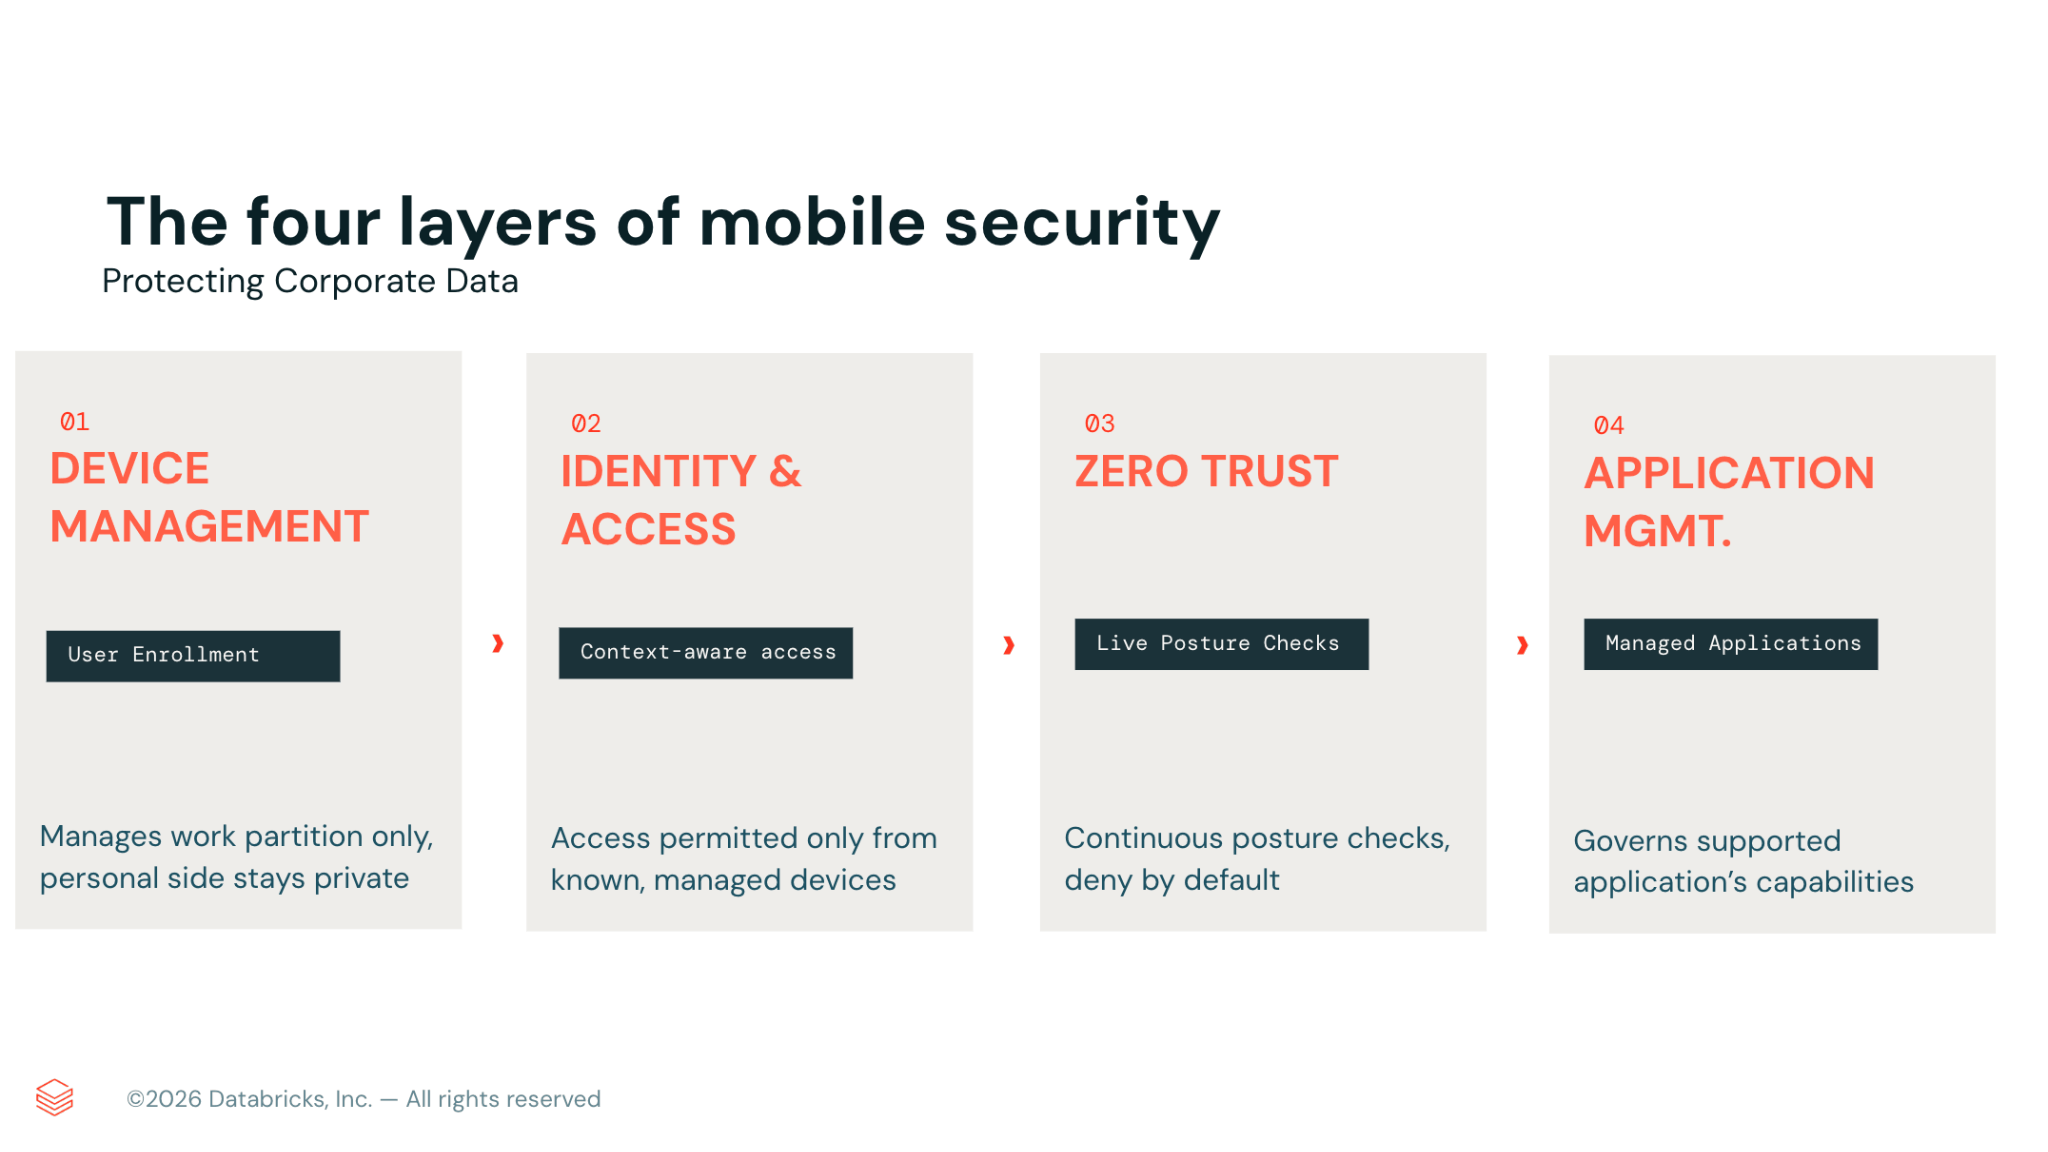
Databricks 的方案将移动安全拆解为设备管理、身份验证、零信任和应用管理四层,每层各司其职。设备管理通过 ADUE 或工作资料建立隔离的工作空间,身份验证结合设备与网络信号决定访问,零信任持续评估设备健康,应用管理则管控数据边界。这种分层设计意味着安全不是单点控制,而是层层递进的信任链,任何一层失效都可能影响整体防护效果。
隐私保护如何提升员工参与度
在个人设备上,员工最担心公司窥探隐私。Databricks 明确只管理工作资料,不触碰个人数据,并通过透明沟通让员工了解公司能做什么、不能做什么。这种尊重隐私的做法降低了员工抵触,提高了自愿注册率。文章指出,安全计划成功与否取决于员工参与,而透明和信任是推动参与的关键,这比强制安装管控软件更有效。
应用管理的现实约束与应对
应用层管控并非万能。文章承认,如果应用不支持托管配置或网络限制,身份策略只能确认设备受管,却无法区分使用的是托管版还是个人下载版。为此,Databricks 按敏感度对应用分级,优先选择支持企业移动管理的应用,并引导网页应用通过企业浏览器访问。这种务实做法在安全与可用性之间取得平衡,也提醒企业在选型时需评估应用的企业兼容性。
Genie 作为内部实践的启示
Genie 移动应用是 Databricks IT 作为“客户零号”的实践案例。由于基础安全层已就绪,Genie 无需单独的安全方案,直接复用现有基础设施,通过托管应用、身份控制和零信任隧道实现安全访问。IT 团队与工程团队紧密合作,将安全需求反馈到产品开发中。这种内部先行、协作共建的模式,不仅验证了架构可行性,也为客户部署提供了参考文档和最佳实践。
Q&A
Databricks 如何在不侵犯员工隐私的情况下保护个人手机上的企业数据?
Databricks 采用四层架构:设备管理、身份验证、零信任和应用管理。设备管理使用账户驱动的用户注册(ADUE)或工作配置文件,仅管理工作相关组件,不触及个人数据;身份验证要求强多因素认证并检查设备状态;零信任持续评估设备健康并仅授予特定应用访问;应用管理通过托管应用和配置控制企业数据。同时强调透明沟通以建立信任。
为什么在个人设备上使用 MDM 用户注册而不是完整设备管理?
因为个人设备不属于公司,公司无权查看其内容或施加限制。用户注册仅管理工作相关组件,创建独立加密的工作空间,个人应用、照片和消息保持私密且公司无法访问。这有助于建立员工信任,避免因缺乏完整擦除能力而引发的安全事件。
零信任网络访问(ZTNA)在移动安全中起什么作用?
ZTNA 持续评估设备健康状态并提供实时执行,而不仅限于登录时。工作流量通过每应用 VPN 的安全隧道路由,个人流量保持分离。策略可自动识别并阻止受损设备,默认拒绝访问,仅当身份和设备健康均有效时授予特定应用访问。
Databricks 如何管理移动应用以确保企业数据安全?
首先将应用安装为托管应用,确保受公司控制。然后通过 MDM 推送托管配置(如限制数据在应用内),或利用应用自身的企业管理功能(如阻止复制粘贴)。对于不支持托管配置的应用,通过身份策略确认设备受管,但无法区分应用副本来源。因此按敏感性分级应用,优先支持企业移动控制的应用,并通过企业浏览器引导 Web 应用。
为什么员工参与度对移动安全计划至关重要?
因为即使最先进的控制,如果员工认为公司秘密监控个人设备,也会导致参与度低。Databricks 优先考虑员工体验和透明度,用平实语言明确沟通公司能访问和不能访问的内容,并在注册前提供政策。信任通过高度透明建立,从而提升参与度。
Genie 移动应用是如何利用现有安全基础设施部署的?
Genie 作为托管应用部署到移动设备,通过身份控制限制访问,仅允许受管设备上的授权用户使用。流量通过安全隧道发送并进行定期状态检查。由于基础安全层已就位,Genie 无需单独移动安全解决方案,而是复用现有基础设施。Databricks IT 作为客户零号,与工程团队合作指导产品开发。
