


CodeQL 从入门到精通 第三部分:使用 CodeQL 进行安全研究
内容提要
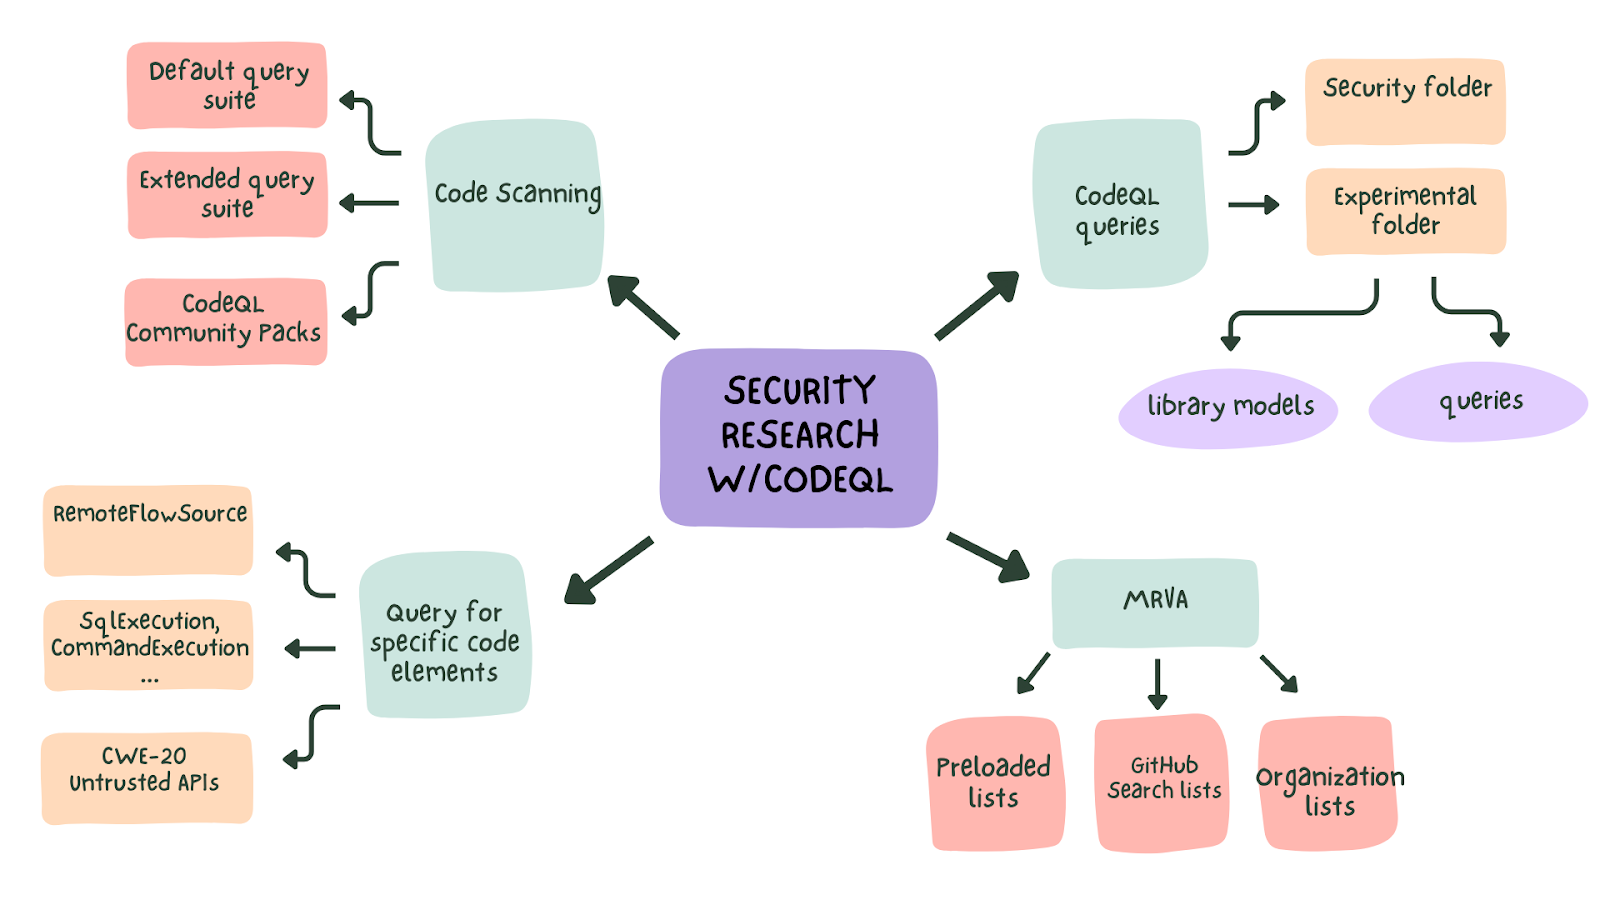
本文讨论使用CodeQL进行安全研究的高级技术。涵盖了查询特定库方法、污点跟踪、数据流分析和变体分析等主题。文章还提供了读者练习这些技术的挑战。最后介绍了多仓库变体分析(MRVA)以及使用CodeQL进行的社区研究。
延伸解读
从数据流到污点跟踪:理解CodeQL的分析层次
文章清晰区分了数据流分析与污点跟踪:数据流分析仅跟踪值保持的步骤,而污点跟踪能跟踪非值保持步骤,如字符串拼接或属性赋值。此外,局部分析限于单个函数内,全局分析则覆盖整个代码库。理解这些层次有助于在编写查询时选择合适的方法,平衡精度与性能。
变体分析与MRVA:规模化漏洞挖掘的利器
变体分析以已知漏洞为模板,在代码库中寻找类似模式,能快速发现同一漏洞的多个变体。多仓库变体分析(MRVA)进一步将这一能力扩展到上千个项目,只需一次查询即可扫描大量开源代码。这极大提升了安全研究的效率,尤其适合挖掘影响广泛的漏洞模式。
利用RemoteFlowSource和Concepts模块快速评估攻击面
CodeQL预定义了RemoteFlowSource类型,涵盖所有远程用户输入源,查询该类型可快速绘制应用的攻击面。类似地,Concepts模块中的SqlExecution等类型集中了各类漏洞的汇点。安全研究者可借此快速定位潜在危险点,并针对特定漏洞类型深入分析。
新旧污点跟踪API的过渡与兼容
文章介绍了新的污点跟踪API(基于DataFlow::ConfigSig和TaintTracking::Global),并指出旧API将在约两年内弃用。新API更简洁,但许多现有文章和查询仍使用旧配置。研究者需注意兼容性,在复用旧查询时可能需将其转换为新API,以保持长期可用性。
Q&A
CodeQL如何帮助发现安全漏洞?
CodeQL通过静态分析和查询特定库方法,帮助研究人员发现代码中的潜在漏洞。
什么是污点跟踪分析?
污点跟踪分析允许追踪非值保持步骤,帮助识别数据流中的潜在漏洞。
如何使用CodeQL进行变体分析?
变体分析通过识别已知漏洞的其他变体,帮助快速发现代码中的相似安全问题。
CodeQL支持哪些类型的数据流分析?
CodeQL支持局部数据流分析和全局数据流分析两种类型。
多仓库变体分析(MRVA)有什么优势?
MRVA可以在多个项目中同时运行CodeQL查询,从而提高漏洞发现的效率。
如何编写CodeQL查询以查找特定库的方法调用?
可以通过静态分析和API图层来精确定位特定库中的方法调用,使用特定的查询语法。
