


Elastic Security 与 Google Distributed Cloud 集成:弥合气隙环境中的速度差距
内容提要
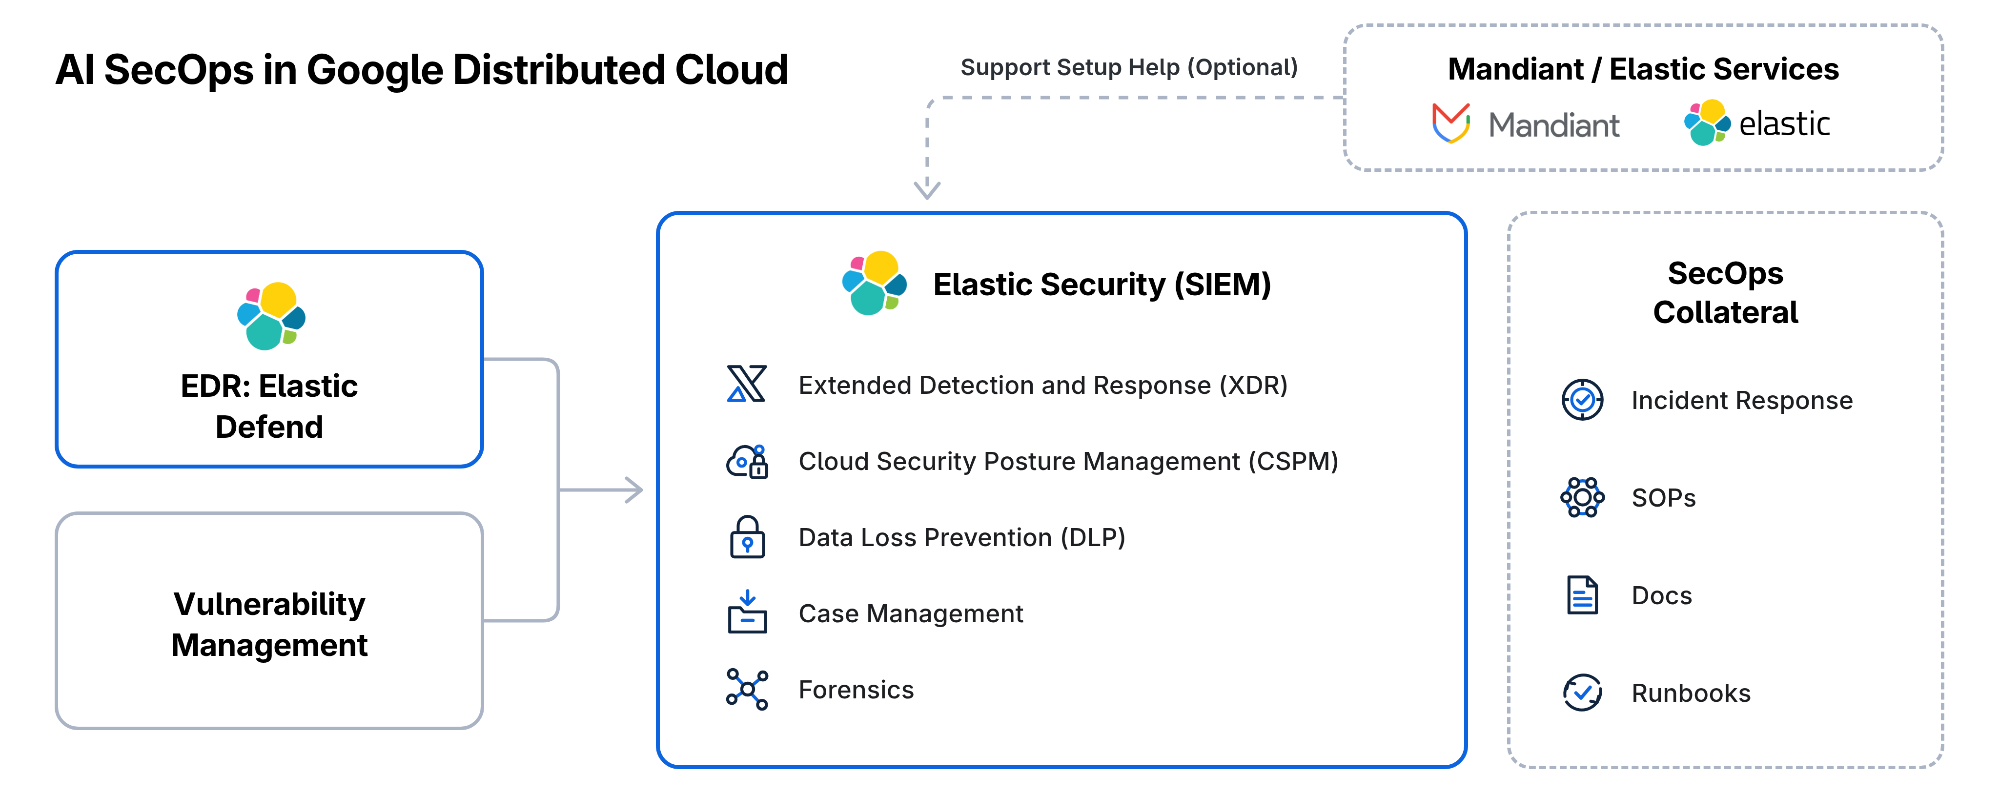
Elastic Security 与 Google Distributed Cloud 气隙环境集成,将 SIEM v2 和 EDR v2 嵌入平台,提供统一安全运营。该方案整合 SIEM、EDR、威胁情报和 SecOps 基础,帮助主权及受监管客户在完全断网环境中实现自动化防御,缩小攻击速度差,降低运维负担。
延伸解读
气隙环境的安全挑战与应对
在完全断网的气隙环境中,主权和受监管客户必须确保任务保障、数据驻留和合规性。传统上,安全团队需维护多个独立工具进行日志管理、端点检测和事件跟踪,导致可见性盲点和繁重的运维负担。Elastic Security 与 Google Distributed Cloud 的集成,通过本地计算对等性,在无外部网络暴露的情况下实现高级遥测关联和持续合规,帮助缩小攻击速度差。
统一安全运营的核心能力
该集成将 SIEM v2 和 EDR v2 嵌入 Google Distributed Cloud 的气隙基础设施,提供统一的安全运营。SIEM 能够摄取、规范化并关联高容量遥测数据,利用预建检测规则和 MITRE ATT&CK 映射检测威胁;EDR 通过单一代理提供内核级可见性和行为保护,阻止高级内存漏洞和横向移动。威胁情报和 SecOps 基础则提供前线洞察和操作框架,减少对多个遗留代理的依赖。
对主权客户的实践意义
对于主权国家、国防机构和受监管组织,这一集成意味着从碎片化、被动监控转向统一、自动化防御。它降低了管理分散系统的运维负担,减少了基础设施节点上的主机资源开销,并支持零信任策略。客户无需再拼接自定义日志转发器或脆弱连接器,即可在气隙环境中实现持续的工作负载防御,加速事件响应和威胁狩猎。
Q&A
什么是气隙环境中的速度差距?
速度差距是指攻击者利用自动化将攻击时间从数天压缩到几分钟,而防御者依赖手动分类和碎片化遗留工具,导致防御落后。
Elastic Security 与 Google Distributed Cloud 集成提供了哪些安全功能?
集成提供统一的安全信息与事件管理(SIEM)、端点检测与响应(EDR)、威胁情报和 SecOps 基础,涵盖预防、检测、调查和响应。
在气隙环境中,这种集成如何帮助主权客户?
它通过本地计算对等、实时遥测关联和持续威胁情报,帮助主权客户在完全断网环境中维持任务保证、数据驻留和合规性,减少运维负担。
SIEMv2 和 EDRv2 在 Google Distributed Cloud 气隙环境中有哪些具体能力?
SIEMv2 摄取、规范化并关联高容量遥测数据,提供预建检测规则和快速调查视图;EDRv2 通过单一代理提供内核级可见性和行为保护,检测并阻止高级内存漏洞、多态恶意软件和横向移动。
这种集成如何降低运维负担?
通过将碎片化的遗留工具统一到单一架构,减少管理 disparate 系统的运维负担,降低基础设施节点的主机资源开销,并避免自定义日志转发器或脆弱连接器。
在哪里可以看到这种集成的演示?
可以在 2026 年 10 月 20 日于华盛顿特区举行的 Google Public Sector Summit 上看到演示。
