


Cogent与OpenAI为企业打造网络防御工厂
内容提要
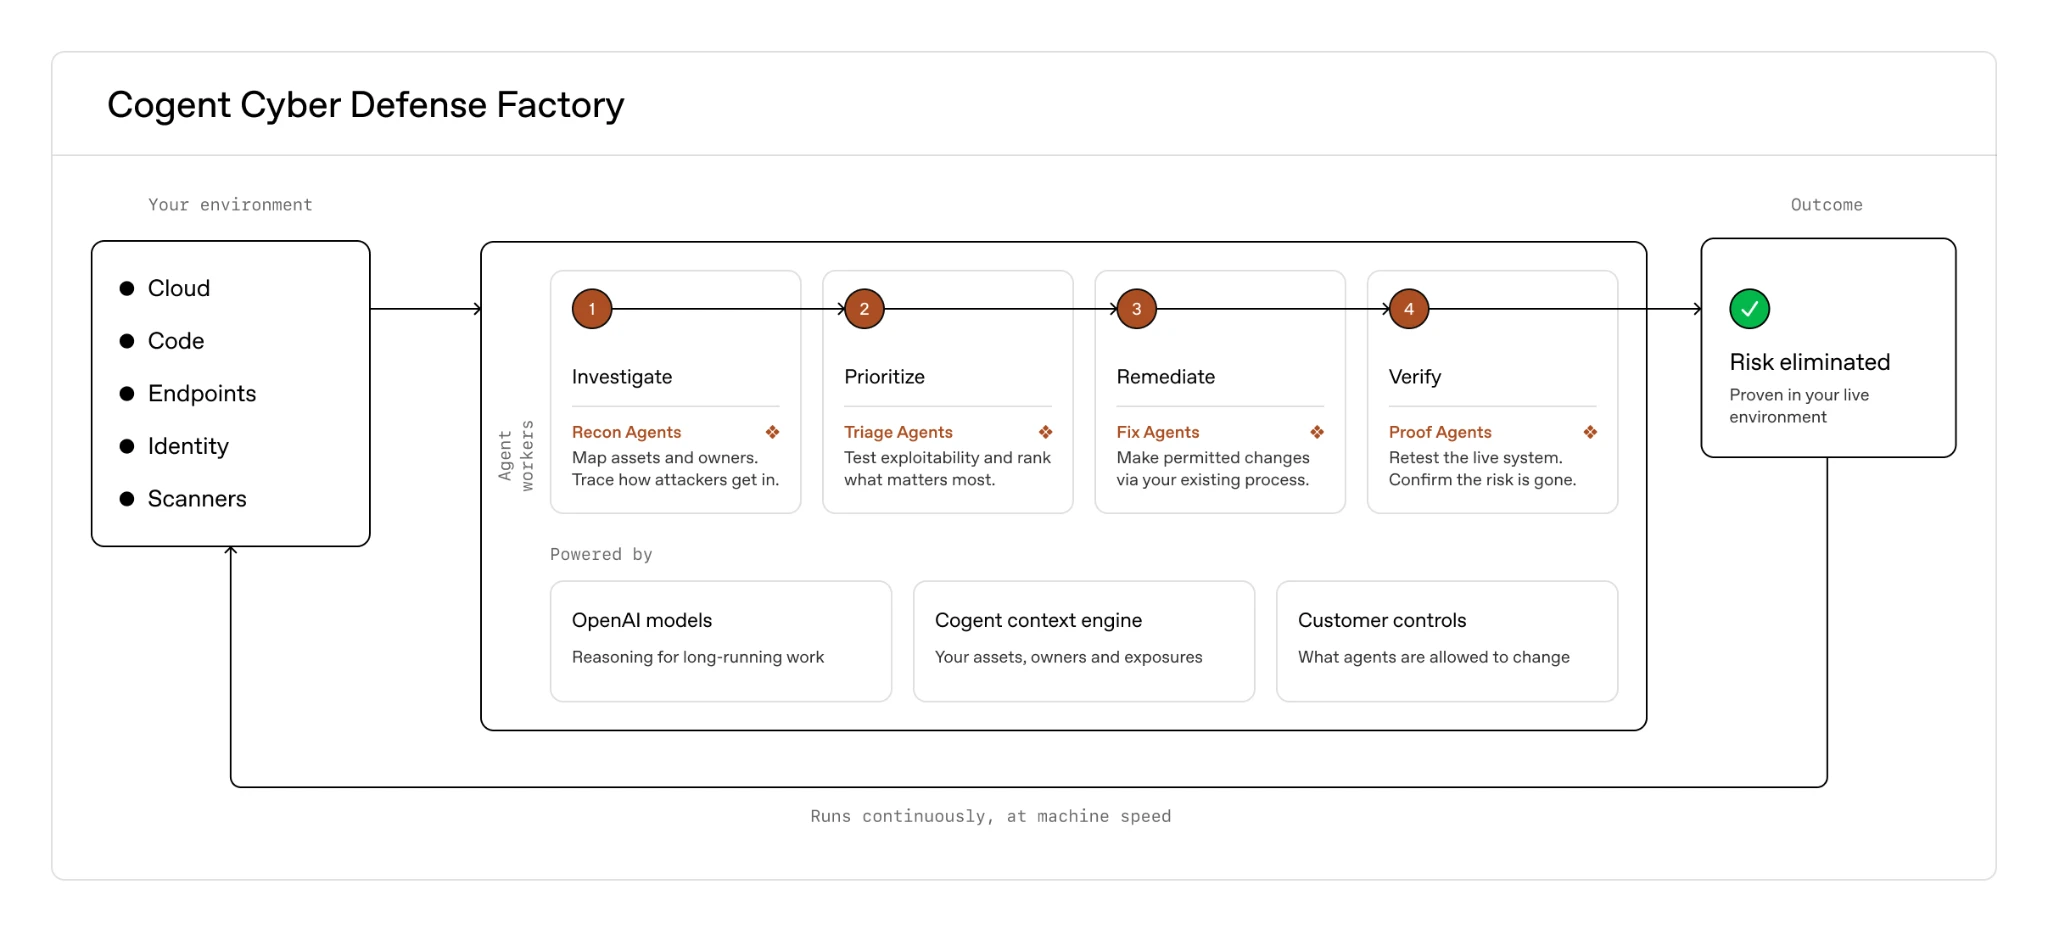
Cogent Security利用OpenAI模型构建“网络防御工厂”,让AI代理自主完成漏洞调查与修复。其上下文引擎维护企业知识图谱,策略引擎TRACE在执行前校验操作权限。在PHP2Shell漏洞事件中,代理识别受影响系统、评估风险并验证修复。客户修复关键漏洞时间缩短75%,分诊吞吐提升5倍。Cogent称OpenAI模型推理更强、成本更低,工程师也偏好用Codex开发。
延伸解读
上下文引擎:企业知识的“记忆”
Cogent的上下文引擎维护企业知识图谱,涵盖资产、漏洞、身份、所有权和依赖关系,并由后台代理持续同步安全工具数据。这使调查和修复代理共享环境理解,避免每次任务重新学习,从而降低延迟、推理成本和结果不一致。该设计是代理能自主执行复杂修复任务的基础。
策略引擎TRACE:执行前的安全闸门
TRACE策略引擎在执行前对工具调用进行确定性检查,无需额外模型推理,并配合独立代理网关验证授权。企业可自定义允许的变更和审批要求,高风险操作可在隔离沙箱中运行。这种分层控制让企业能在调查、审批或有限自主修复之间灵活选择,平衡自动化与安全。
模型选型:推理质量与成本并重
Cogent持续评估闭源和开源替代方案,认为OpenAI模型在长时安全任务上推理更强、技术代码库上幻觉更少、执行更可靠。它按任务复杂度分配模型:GPT‑6.1 Sol用于通用执行,GPT‑5.6处理常规漏洞管理。CTO称OpenAI模型成本效益更高,适合大规模代理集群。
实际效果与路线图
在PHP2Shell漏洞事件中,代理识别受影响系统、评估暴露并验证修复。一家财富1000汽车客户将关键漏洞平均修复时间缩短75%,一家财富500 IT服务客户分诊吞吐提升5倍。Cogent计划扩展自主修复范围,并开发自主发现与验证,构建闭环风险消除系统。
Q&A
Cogent Security 的“网络防御工厂”主要解决企业的什么问题?
Cogent 认为企业最难的不是发现漏洞,而是修复漏洞。其网络防御工厂旨在让 AI 代理自主完成从漏洞调查到验证修复的全流程,帮助企业以机器速度消除安全风险。
Cogent 如何确保 AI 代理在修复漏洞时不会执行危险操作?
Cogent 通过 Agent Policies 定义企业允许的变更和审批要求,并由策略执行引擎 TRACE 在执行前对工具调用进行确定性检查,无需额外模型推理。此外,Agent Gateway 独立检查授权,高风险工作可在隔离沙箱中运行。
在 PHP2Shell 漏洞事件中,Cogent 的 AI 代理具体做了什么?
代理利用 Cogent 的上下文层识别受影响的系统、评估暴露风险,并制定考虑应用依赖和运营约束的修复计划,然后按照客户定义的审批和执行工作流编排修复,并验证问题已解决。
使用 Cogent 的客户在漏洞修复效率上有哪些可量化的提升?
一家财富 1000 强汽车客户将关键漏洞的平均修复时间缩短了 75%;一家财富 500 强 IT 服务客户将漏洞分诊吞吐量提升了 5 倍。
Cogent 为什么选择 OpenAI 模型而不是其他方案?
Cogent 持续评估闭源和开源替代方案,发现 OpenAI 模型在长时间安全任务上推理更强、保真度更高、在技术代码库上幻觉更少,且执行更可靠。同时 OpenAI 模型成本效益更好,尤其适合运行大规模代理集群。
Cogent 的工程师如何使用 Codex?
大多数 Cogent 工程师选择 Codex 进行开发,认为将 Codex 与 OpenAI 模型配对使用比在开源编码环境中使用相同模型更高效,因为 Codex 自带工具,无需自行构建。
