代理AI与安全
原文英文,约3900词,阅读约需15分钟。
📝
内容提要
代理AI系统面临独特的安全挑战,LLM的安全弱点在于无法有效区分指令与数据,增加了敏感数据泄露的风险。为降低风险,应限制对敏感数据的访问,避免不可信内容和外部通信。建议在受控环境中运行LLM,并将任务分解,以确保每个子任务能防范至少一种风险。
🔎
延伸解读
代理AI的安全风险
代理AI系统的安全风险主要源于其无法有效区分指令与数据。这种特性使得敏感数据容易被泄露,尤其是在不受信任的环境中。开发者在使用这些系统时,需特别关注数据访问权限,避免将敏感信息暴露给潜在的攻击者。
降低风险的策略
为了降低代理AI的安全风险,建议在受控环境中运行LLM,并将任务分解为多个子任务。每个子任务应尽量避免同时接触敏感数据、不可信内容和外部通信,以减少被攻击的可能性。
人类参与的重要性
在使用代理AI时,保持人类参与至关重要。人类可以对AI的输出进行审查,确保其准确性和安全性。通过分阶段执行任务并进行人工审核,可以有效降低AI可能带来的风险。
❓
Q&A
代理AI系统面临哪些安全挑战?
代理AI系统面临的安全挑战包括无法有效区分指令与数据,导致敏感数据泄露的风险,以及可能受到提示注入攻击的威胁。
如何降低代理AI系统的安全风险?
降低风险的措施包括限制对敏感数据的访问、避免不可信内容和外部通信,以及在受控环境中运行LLM。
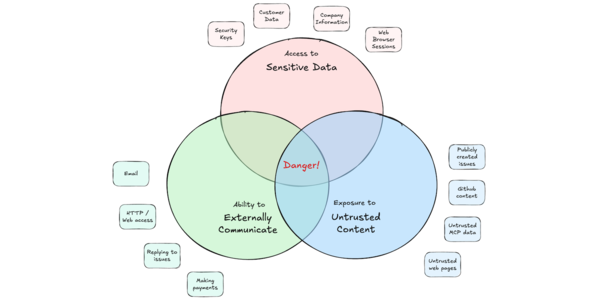
什么是致命三重奏,它对代理AI有什么影响?
致命三重奏指的是访问敏感数据、接触不可信内容和外部通信的组合,这三者同时存在时,代理AI面临更高的攻击风险。
LLM在处理文本时存在哪些基本问题?
LLM无法区分内容和指令,可能会执行未授权的命令,这使得它们在处理文本时存在安全隐患。
如何在受控环境中运行LLM以提高安全性?
可以通过使用沙箱环境或容器来运行LLM,从而精确控制其对系统资源的访问,降低安全风险。
为什么需要在LLM的每个阶段保持人类参与?
保持人类参与可以确保输出的准确性和安全性,帮助识别潜在的错误和安全隐患。
🏷️
