小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
Dify.AI
沉浸式翻译 immersive translate
安全始于设计:如何在编写任何代码之前将安全性融入架构

安全应始于设计,而非事后添加。核心实践包括:威胁建模以明确攻击面;将安全要求作为领域业务规则强制执行;统一加密标准;数据库采用参数化查询、最小权限、TLS和密钥管理;严格配置CORS;日志字段级脱敏;CI/CD集成密钥扫描、静态分析、依赖漏洞扫描和配置校验;微服务间使用mTLS和签名事件认证;并将数据隐私合规落实为工程要求。

安全始于设计:如何在编写任何代码之前将安全性融入架构

freeCodeCamp.org freeCodeCamp.org · 2026-10-15T05:00:08Z
一个浏览器看见飞机船舶与卫星,空间智能的门槛变了

GitHub项目God's Eye View将航班、船舶、卫星、地震和摄像头等公开数据整合进浏览器三维地球,支持AI语音查询与图层切换。其价值在于教育、监测和灾害响应,但多源数据存在刷新频率、精度和许可差异,易造成误读与隐私风险。开发者应标注来源、时间与置信度,限制模型权限,并做威胁建模。

一个浏览器看见飞机船舶与卫星,空间智能的门槛变了

Java for You Java for You · 2026-09-15T04:42:44Z
CI/CD中的影子AI:从开发者笔记本到Kubernetes的威胁建模路径

本文探讨云原生交付中的“影子AI”风险,即未经批准的AI工具或代理在软件生命周期中访问代码、密钥和云环境。文章按开发笔记本、源码控制、CI/CD、Kubernetes运行时等阶段进行威胁建模,并提出治理措施:为AI代理分配身份、最小权限、短期凭证,使用Kyverno、Falco、SPIFFE/SPIRE等CNCF工具加强策略、检测和供应链安全,强调人类审批和防御纵深,确保AI可控可审计。

CI/CD中的影子AI:从开发者笔记本到Kubernetes的威胁建模路径

Cloud Native Computing Foundation Cloud Native Computing Foundation · 2026-08-07T11:00:00Z
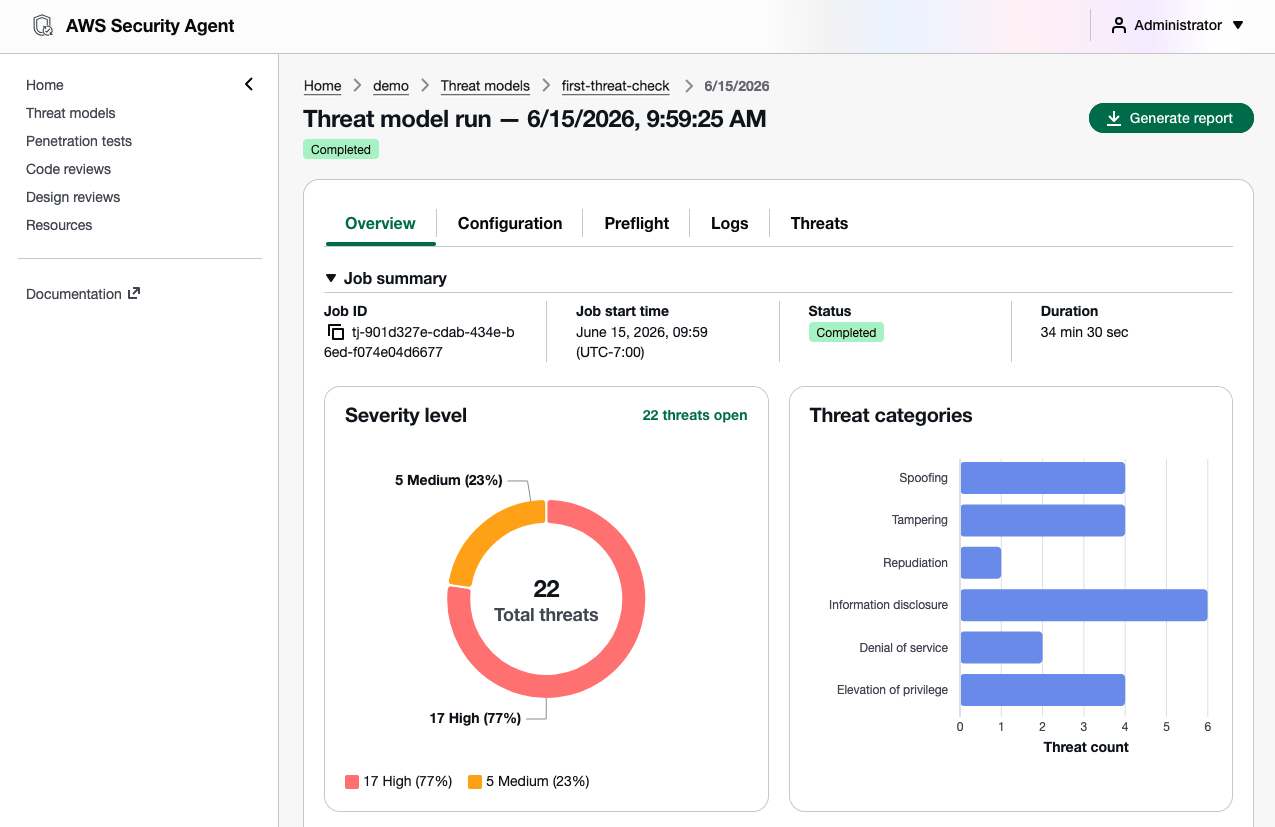
AWS Security Agent 增加威胁建模、Kiro 能力包、Claude Code 插件及更多功能

AWS Security Agent 在 re:Invent 2025 上推出新功能,包括按需渗透测试、代码审核和威胁建模,支持多种代码存储库,提供安全分析和风险识别,帮助开发者保障应用安全。新集成的 Kiro 能力包和 Claude Code 插件可直接在 IDE 中运行,简化安全审查和修复流程。

AWS Security Agent 增加威胁建模、Kiro 能力包、Claude Code 插件及更多功能

亚马逊AWS官方博客 亚马逊AWS官方博客 · 2026-06-26T07:28:10Z
利用大型语言模型保障源代码安全

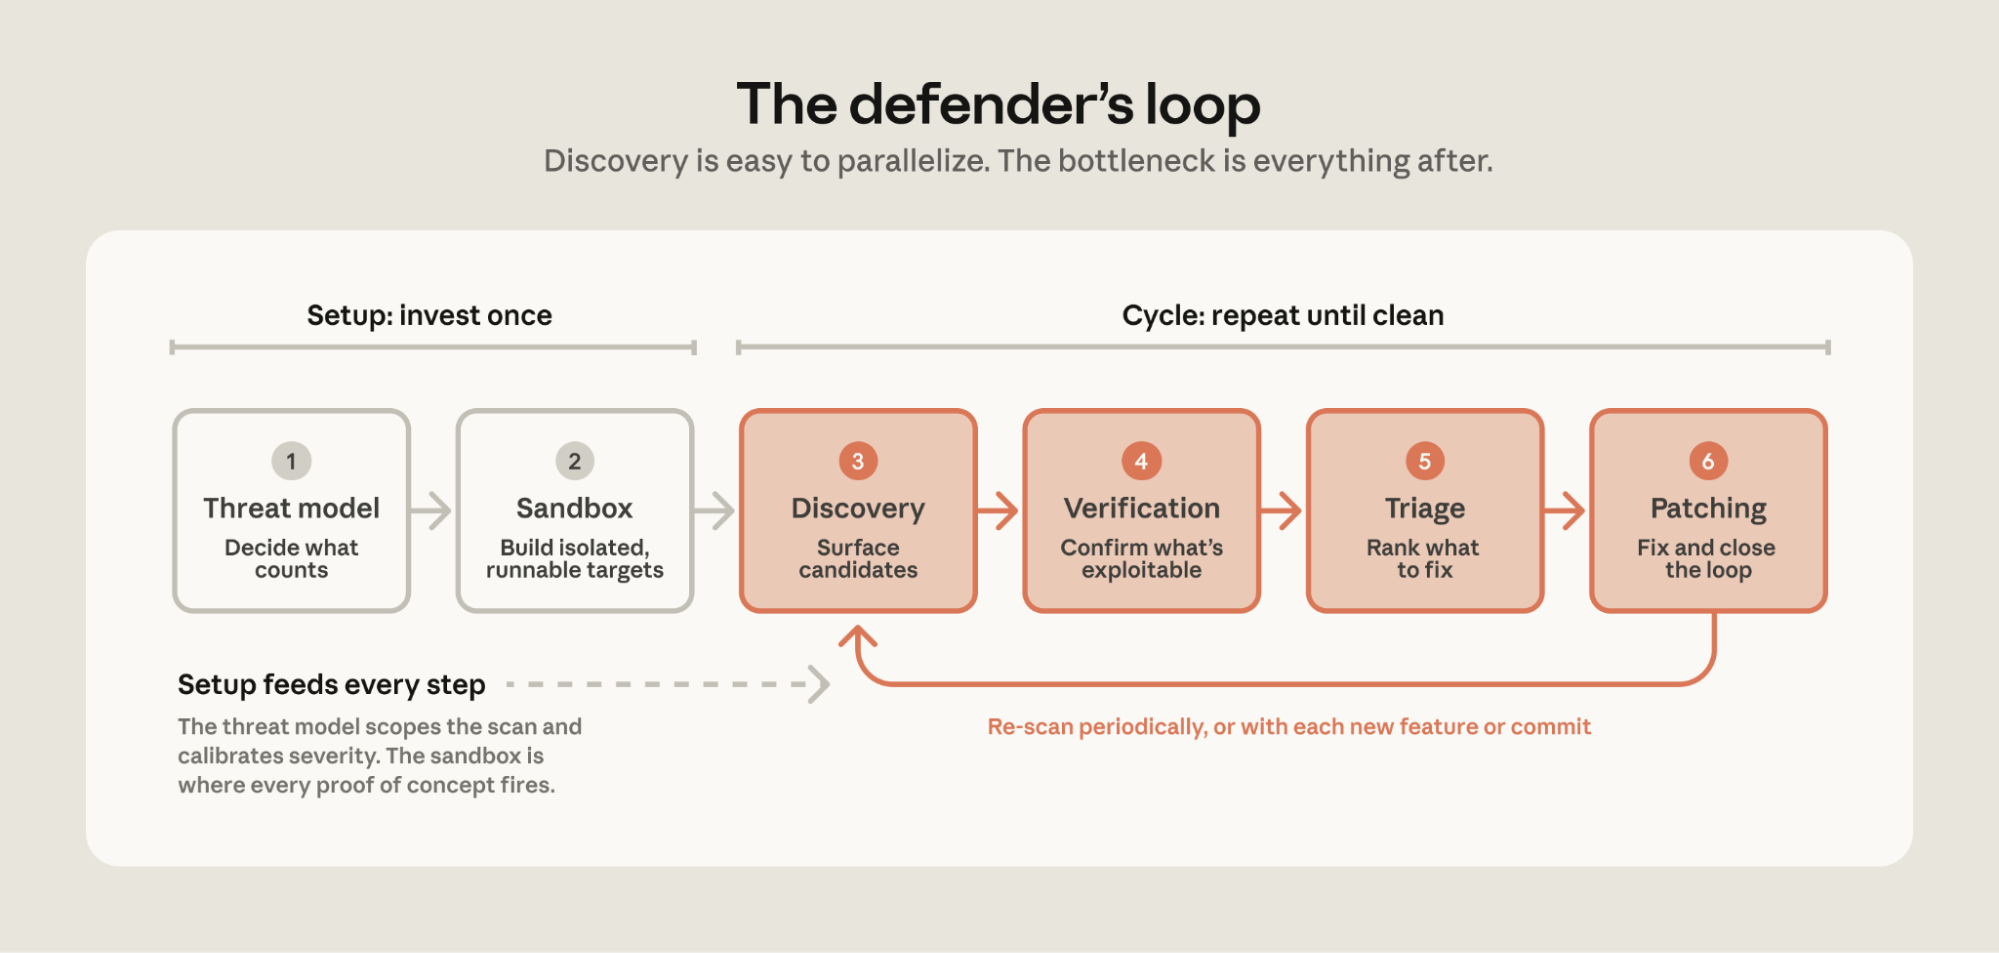
模型能力迅速发展,但存在不均衡现象。与安全团队合作后发现,漏洞的发现变得简单,但验证和修补成为瓶颈。本文介绍了如何利用Claude Opus构建威胁模型,发现并修复代码中的漏洞,强调了威胁建模、沙箱环境、发现、验证、分类和修补六个步骤,以提高安全性和效率。

利用大型语言模型保障源代码安全

Claude Claude · 2026-06-21T21:54:23Z
保障AI代理的未来

本文探讨了通过AI控制路线图保护内部系统,确保AI代理的安全性。采用“深度防御”策略,结合传统安全措施和模型对齐,以应对AI不对齐风险。重点在于威胁建模、实施控制措施和监测系统性能,以适应AI技术的快速发展,提升行业安全标准,促进政策制定者与学术界的合作。

保障AI代理的未来

Google DeepMind Blog Google DeepMind Blog · 2026-06-16T15:46:31Z
如何在安全软件开发中应用STRIDE威胁建模和SonarQube分析

安全软件开发需要在设计和编码阶段进行保护。STRIDE威胁建模帮助识别设计中的风险,而SonarQube通过静态分析强制执行安全编码实践。将这两者结合,可以有效识别、预防和修复现代应用中的安全漏洞,从而在开发生命周期早期集成安全,提升应用安全性。

如何在安全软件开发中应用STRIDE威胁建模和SonarQube分析

freeCodeCamp.org freeCodeCamp.org · 2026-04-28T13:53:03Z

本文探讨了密码学中“安全”的定义,强调形式化安全目标的重要性。分析了CIA三要素(机密性、完整性、可用性)及其局限性,指出现代密码学需关注认证、不可否认性和隐私等属性。讨论了攻击者模型的必要性,强调设计时需考虑潜在威胁,以避免历史上失败案例的重演。最后,提出威胁建模的流程,并强调持续更新的重要性,以确保系统安全。

【密码学百科】威胁模型与安全目标:CIA 三要素之外

土法炼钢兴趣小组的博客 土法炼钢兴趣小组的博客 · 2026-04-04T00:00:00Z
AI代理正在加速漏洞发现。应用安全团队必须如何适应。

AI技术加速了安全漏洞的发现,XBOW的自动化渗透测试工具在90天内发现超过1060个漏洞,超越了人类研究者的成果。JPMorgan的AI威胁建模系统提高了安全分析效率,缩短了建模时间。AI的应用使安全团队更有效整合资源,提升代码审查准确性,并实时提供安全指导。

AI代理正在加速漏洞发现。应用安全团队必须如何适应。

The New Stack The New Stack · 2026-02-19T21:31:08Z
可信的生产力:保障人工智能加速发展的安全性

在代理系统中,需将所有输入视为不可信,实施来源验证和权限控制以防止攻击。应分离规划与监督,使用短期凭证和沙箱环境限制工具访问。通过STRIDE和MAESTRO模型进行威胁建模,记录代理循环并逐步增强安全性。确保代理执行任务时有明确界限和人类监督,以防止潜在灾难性后果。

可信的生产力:保障人工智能加速发展的安全性

InfoQ InfoQ · 2025-12-16T09:00:00Z

智能汽车的网络安全面临挑战,漏洞可能导致控制失效。随着汽车电子系统的复杂性增加,安全需求愈发迫切。工程师需在开发过程中融入网络安全,平衡安全与成本。书中提供了威胁建模和ECU安全控制的实用方法,强调安全是系统的固有属性,以构建弹性防御体系。

智能网联时代,汽车工程师如何构建“攻防兼备” 的安全系统?文末送书

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-09-10T00:57:29Z
学习如何将安全性融入人工智能

人工智能正在改变软件开发,同时带来了新的安全风险。开发者和安全专家需学习如何确保AI应用的安全。freeCodeCamp YouTube频道发布了一门由安全专家Robert Herbig主讲的新课程,内容涵盖AI与传统应用安全的区别、AI系统的威胁建模、输入输出风险及防止敏感数据泄露的方法。Robert强调,安全应是AI开发的基础,而非事后考虑。

学习如何将安全性融入人工智能

freeCodeCamp.org freeCodeCamp.org · 2025-07-16T16:56:20Z
敏捷威胁建模的更新

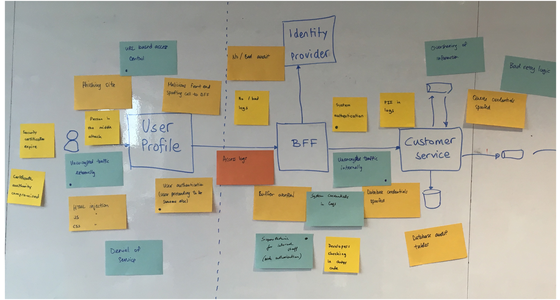
威胁建模是一种系统工程实践,帮助团队识别数据流中的安全风险。文章强调将威胁建模融入开发流程,通过定期的小规模活动识别潜在威胁。使用STRIDE框架,团队可以系统性地识别安全漏洞。有效的威胁建模需要多方观点,促进团队对安全问题的共同理解,并逐步建立安全意识。通过简单的白板会议,团队能够快速识别和讨论威胁,形成安全故事并纳入开发流程。

敏捷威胁建模的更新

Martin Fowler Martin Fowler · 2025-05-20T13:20:00Z
威胁建模与测试规划相结合:安全代码的统一工作流程

威胁建模与测试规划应结合,以便更有效地识别安全问题。威胁模型提供系统滥用的见解,指导测试计划,通过早期合作和风险优先测试提升安全性,确保软件设计的安全性。

威胁建模与测试规划相结合:安全代码的统一工作流程

DEV Community DEV Community · 2025-05-18T20:45:37Z

本研究提出了ThreatLens框架,利用大型语言模型自动化威胁建模和测试计划生成,显著提升了安全验证的效率和覆盖率,解决了手动过程中的低效和易错问题。

ThreatLens: Threat Modeling and Test Plan Generation for Hardware Security Verification Based on Large Language Models

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2025-05-11T00:00:00Z

本文研究了大语言模型(LLMs)在网络安全中的应用,特别是针对STRIDE威胁建模的案例。研究表明,LLMs在建模5G威胁时的表现受到多种因素的影响,强调了对其进行调整以满足网络安全需求的重要性。

The Suitability of Large Language Models in Cybersecurity: A Case Study of STRIDE Threat Modeling

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2025-05-07T00:00:00Z

本研究探讨了在复杂多代理协作中安全实施A2A协议的需求,利用MAESTRO框架进行威胁建模,分析A2A协议的要素和动态,并提出安全开发方法和架构最佳实践,为开发人员提供指导。

Building a Secure Agent-Based AI Application Based on A2A Protocol

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2025-04-23T00:00:00Z

我们正在采取多种措施防止高级人工智能的滥用,包括安全机制、部署限制和威胁建模研究。此外,我们的新网络安全评估框架有助于减轻AI驱动的威胁。

走向负责任的通用人工智能之路

Google DeepMind Blog Google DeepMind Blog · 2025-04-02T13:31:00Z

本研究探讨了量化人工智能在脆弱性评估中的风险,提出了一种名为“努力图”的威胁建模方法,旨在帮助分析人员识别组织内资产面临的人工智能攻击风险,并实施主动防御措施。

Effort Graph: Quantifying the Risks of AI Usage for Vulnerability Assessment

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2025-03-20T00:00:00Z

本文介绍了Auspex,一个基于生成性人工智能的威胁建模系统,旨在简化传统威胁建模的复杂性和耗时。通过“技艺提示”方法,Auspex能够快速生成正式的威胁模型,从而提升网络安全效率。

Auspex:将威胁建模技艺融入人工智能辅助工具

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2025-03-12T00:00:00Z
  • <<
  • <
  • 1 (current)
  • 2
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。
1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码