Lovable等AI工具能用自然语言快速生成网页应用,但速度不能取代审慎。建议:提示词要清晰,勿输入密码等敏感信息,用环境变量保护密钥;分别测试身份认证与授权,前后端都验证用户输入;谨慎引入依赖,兼顾无障碍设计,避免暗黑模式;妥善处理错误,如实说明AI生成内容,保护个人数据,尊重版权,用虚构数据测试,发布前逐项检查,并让AI自查代码。
AI 正在通过语音语调分析改变企业与客户的互动,实时解读客户情绪,帮助企业提供个性化服务并建立信任。随着数字化转型,语音分析在客户体验管理中变得至关重要,尤其在金融和医疗行业,确保安全与隐私尤为重要。
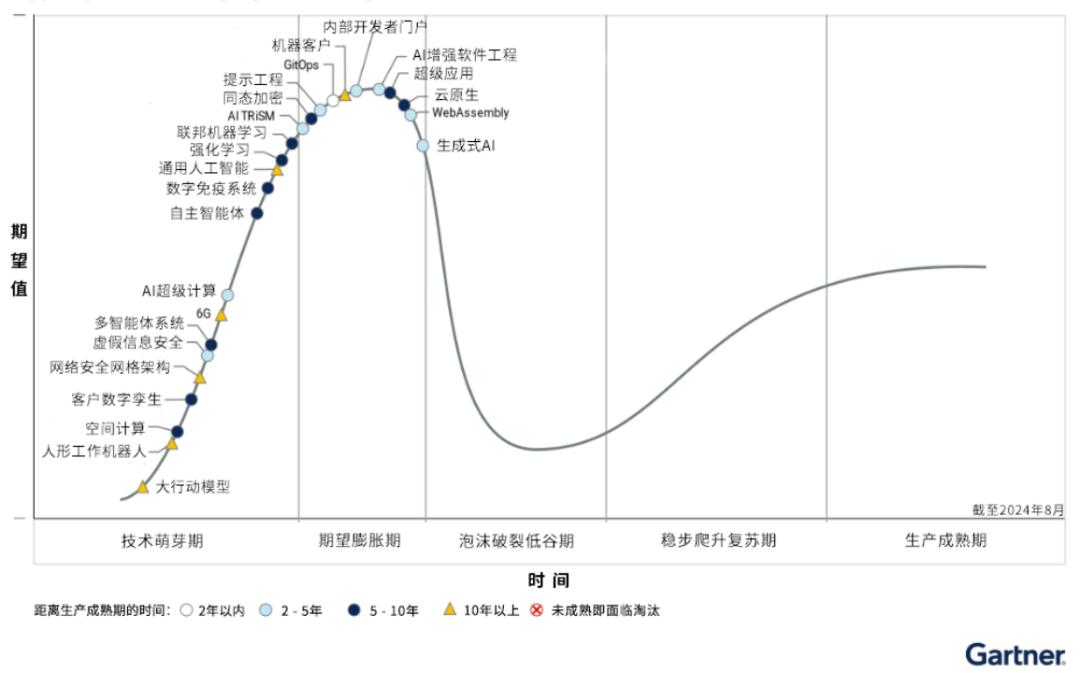
Gartner 2024年新兴技术成熟度曲线列出25项颠覆性技术,分为四大领域:自主AI、开发者生产力、全面体验和以人为本的安全与隐私。自主AI系统快速发展,能够在少人监督下自我完善。开发者生产力受到多因素影响,推动软件设计变革。全面体验策略提升客户和员工满意度,以人为本的安全与隐私技术增强企业韧性,促进信任文化。
该文综述大语言模型的安全与隐私风险:BGMAttack后门攻击可隐蔽欺骗文本分类器;GPT-2可被提取训练数据中的个人信息;BadGPT可向奖励模型注入后门操纵生成文本;ChatGPT在数字取证中能力有限且存隐私风险;GPT-4存在偏见、毒性、隐私泄露等可信度漏洞。
该文综述去中心化联邦学习的安全与隐私研究,涵盖投毒、后门、成员推断、生成对抗网络及差分隐私等攻击,涉及聚合器与参与者威胁,梳理防御机制、可信度与可验证性,并指出非独立同分布数据、高维和异构架构等训练挑战及未来方向。
该文综述空中计算联邦学习(OTA-FL)技术,从系统设置、安全与隐私等方面进行分类分析,并指出未来在性能、可靠性和可信度方面的挑战与方向。相关研究涵盖可重构智能表面优化、预编码缓解信道噪声、MIMO集成、概率设备调度、免解码信道估计及自适应本地更新与压缩等,以提升学习效率与精度。
该文综述ChatGPT及自定义GPT模型的安全与隐私问题,指出提示注入攻击需强安全框架;ChatGPT在业务、教育等领域有应用潜力,但理解力与创造力有限,不能取代人类,并存在偏见、隐私威胁和学术伦理风险,学生依赖其完成作业不可靠;元宇宙应用需权衡隐私与道德。文章呼吁发展透明可信、符合伦理的大语言模型。
联邦学习在分布式学习中面临安全与隐私挑战。研究对各类机器学习模型(包括大语言模型)的安全隐私挑战进行分类,聚焦聚合器与参与者攻击,如投毒、后门、成员推断、生成对抗网络及差分隐私攻击,并提出未来方向以强化系统、保护敏感数据隐私。相关研究还探讨医疗数据隐私、算法设计框架、公平性及防御技术。
完成下面两步后,将自动完成登录并继续当前操作。