本文介绍PostgreSQL表访问方法中缓存失效的实现:后端缓存表arena映射,若其他后端删除或截断表,旧内存不会释放。作者利用relcache失效消息注册回调,在表变更时移除缓存条目;但回调中不能立即解除映射,只能记录待处理句柄,待事务结束时再解除,以避免扫描中途使用失效映射。
本文介绍 Databricks 通过 OpenSharing 共享表后接收方的用法。共享表保留历史,接收方可用 Structured Streaming 增量读取,Spark 通过检查点只处理新增数据,无需复制数据。示例中零售商共享订单表,接收方增量写入本地 Delta 表,第二次运行仅写入 200 行而非 1200 行。若需处理增删改,应读取变更数据馈送;非 Spark 接收方则按版本范围拉取变更。
传统客户数据接入依赖SFTP文件、API拉取或托管连接器,虽可行但隐藏成本高:需逐客户维护管道、处理异常、跟踪时间戳,易重复或漏数据;回填需客户重新导出或受API限流;客户也需额外构建导出并承担重复存储。OpenSharing基于Delta Lake、Iceberg等开放表格式,可直接原地读取客户表,利用变更数据流增量获取新增、删除和更新,回填变为查询,无需复制存储,数据实时最新;客户只需授权,读取不拖慢其系统,并可通过审计追踪查看访问记录。
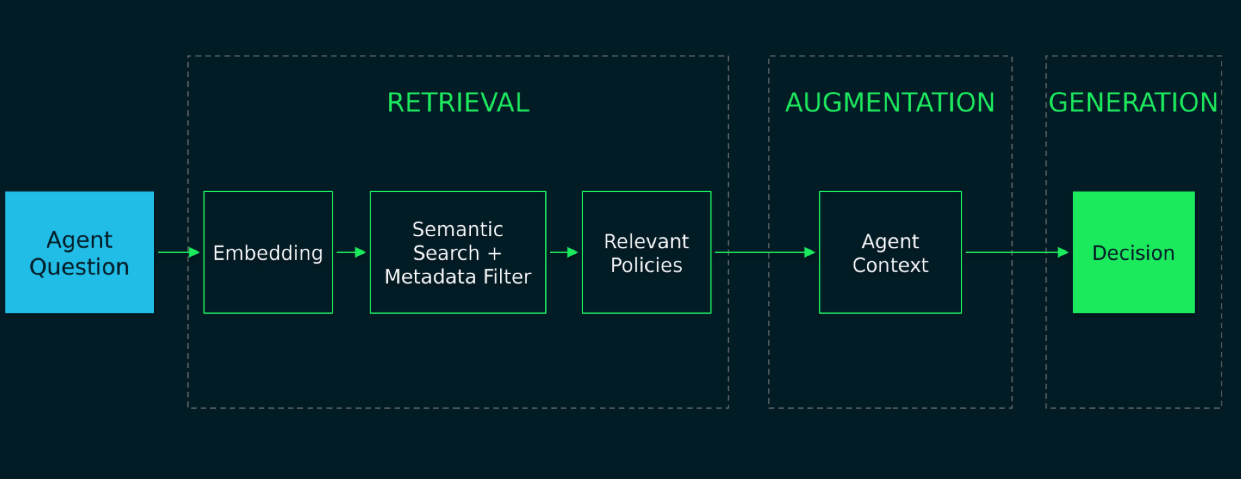
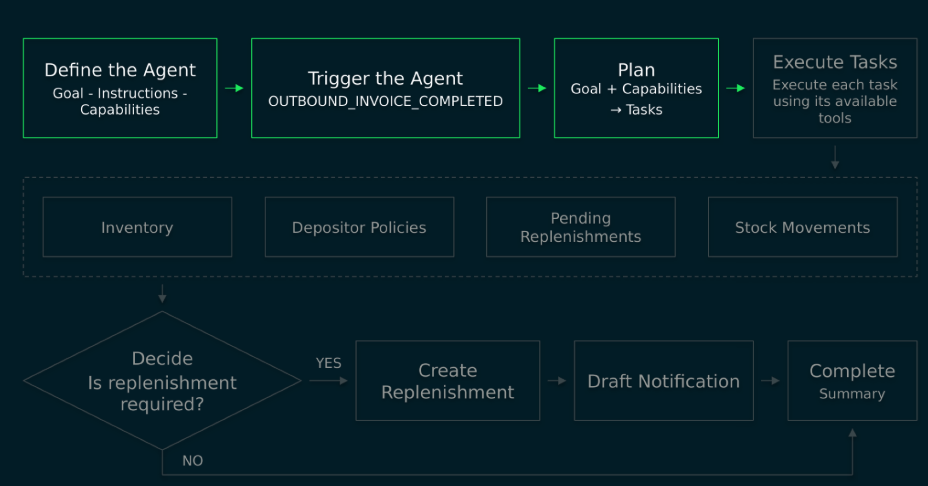
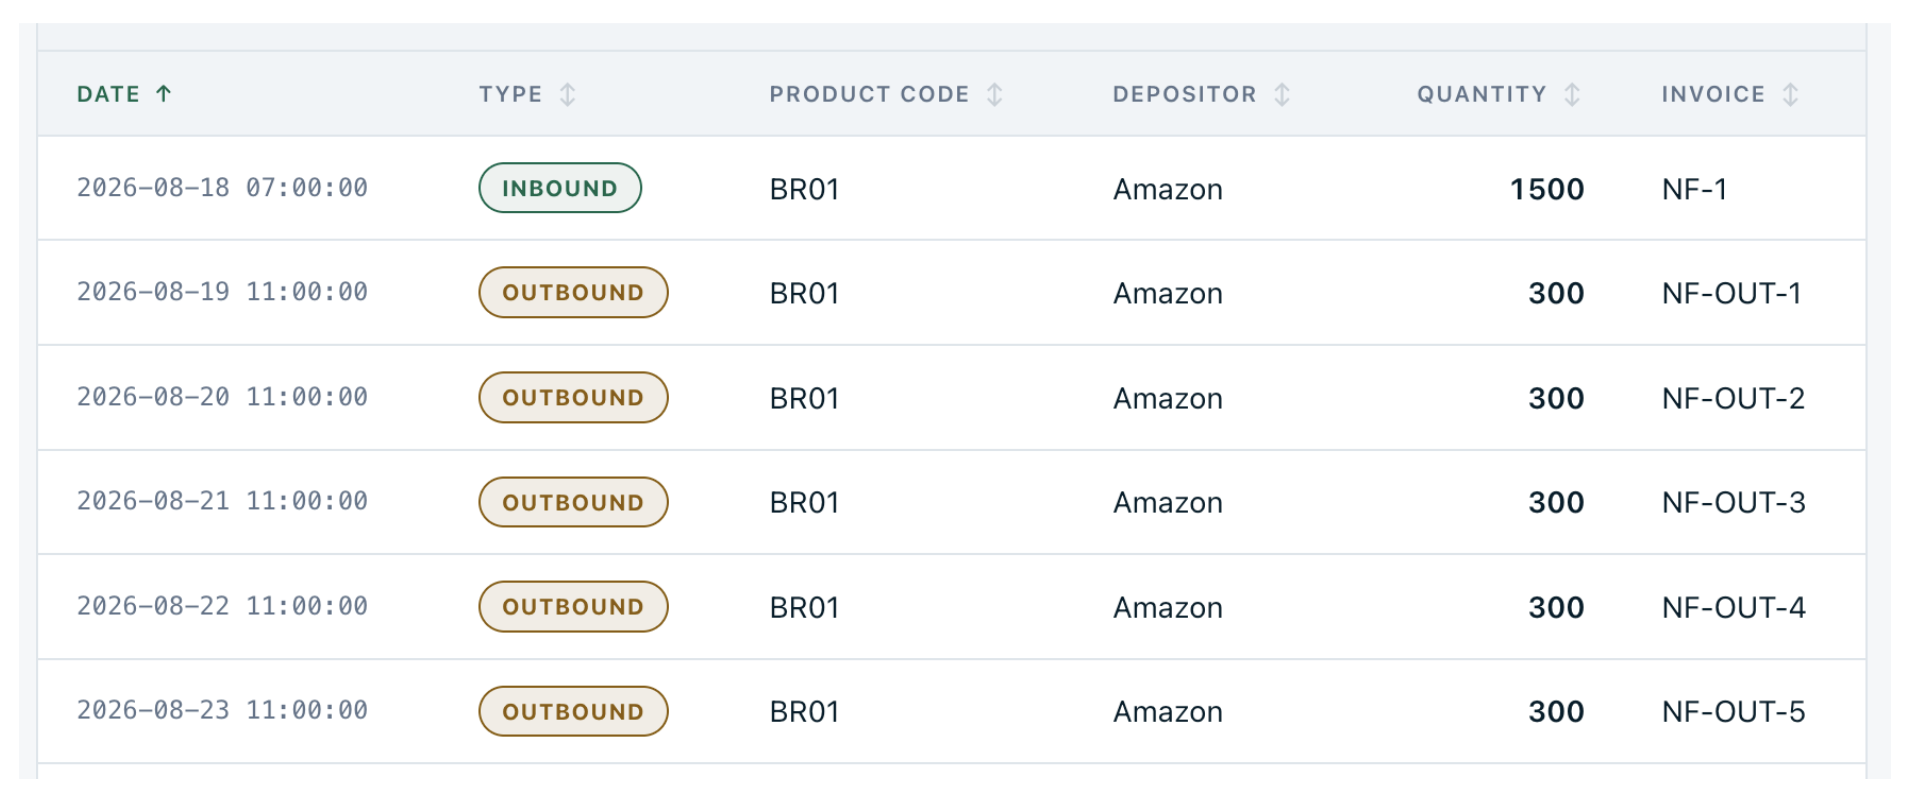
本文是AI代理系列第三部分,介绍如何用Java和Spring AI实现仓库补货代理流程:代理按计划逐项执行任务,通过受控工具获取库存、发票等运营数据,并用RAG语义检索获取寄存方补货政策;随后依据上下文判断是否需要补货,若需要则创建补货请求并生成通知邮件草稿,否则跳过后续任务。核心原则是应用界定代理权限,代理在边界内自主决策。
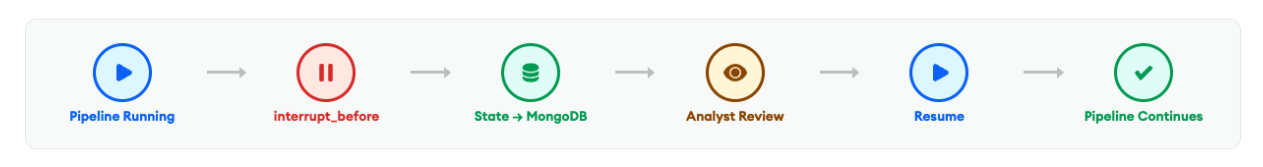
本文介绍如何用 LangGraph 与 MongoDB 构建智能体化的可疑活动报告(SAR)调查流程,以支持增强尽职调查。系统由多个专职智能体分工协作:先分诊可疑活动,再并行收集实体、交易、网络和监控名单证据,随后分析线索、起草合规 SAR 报告,经合规质检后交由风险分析师人工复核。架构以 MongoDB 持久化状态、由 LangGraph 负责编排,并保留完整决策溯源以支持审计。核心原则是智能体专业化、集中状态管理与可审计性优先。
本文是 pg_memtable 表访问方法系列的第七部分,介绍在共享内存 arena 中存储行并通过全表扫描读取。采用堆元组格式,TID 以 arena 字节偏移编码;任意后端可通过 relfilenode 定位 arena,TRUNCATE 后自动连接新 arena。插入时写入 xmin 等可见性字段,扫描时按事务提交状态过滤行。示例验证了并发可见性以及 TRUNCATE 回滚后旧数据仍保留。目前尚不支持删除、更新和快照可见性。
本文介绍用Java和Spring AI实现WMS补货AI代理的第二步。代理由规划器、执行器和报告器组成,定义分析、策略、决策、补货、通知五项能力,每项能力限定可用工具。出库发票完成后发布事件,事务提交后异步触发代理。规划器根据目标与可用能力生成有序任务计划,经结构化输出映射为对象,并以RUNNING状态和PENDING任务持久化到MongoDB。第三部分将讲述计划执行。
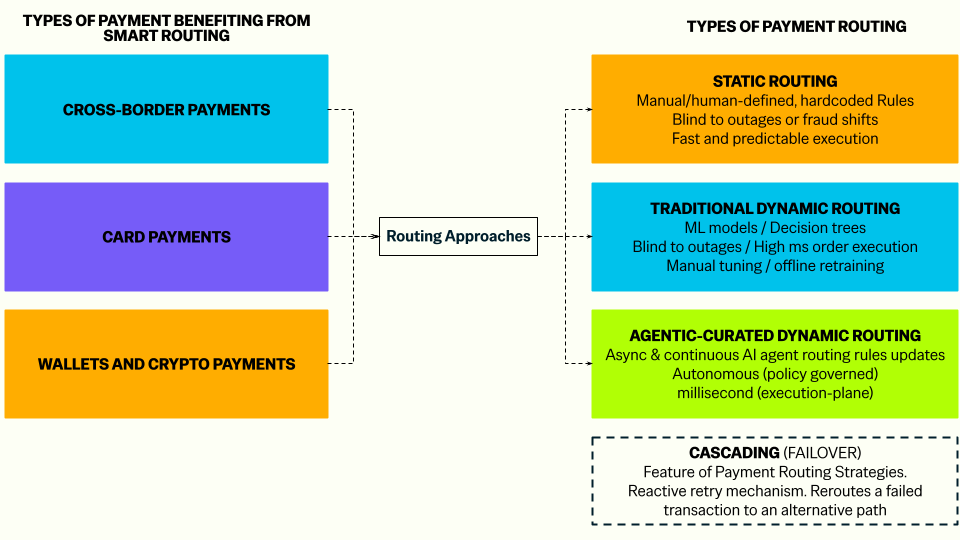
文章介绍代理式支付智能路由架构:将路由优化与交易执行分离,由后台多智能体控制平面持续分析遥测数据、模拟路线、核算成本并更新规则,高速数据平面以毫秒级执行。支付表现不佳与误拒每年使企业损失1.5%–2.2%的收入,45%的消费者遇拒付即放弃购买。MongoDB以文档模型、向量搜索和加密分片支持该架构,实现自主优化、确定性执行与人工审批。
JetBrains IDE 推出 Air 功能,将编码智能体集成到开发环境,支持同时管理多个智能体会话、跟踪进度并审查代码变更。Air 兼容 Codex、Gemini、GitHub Copilot、Claude Agent、Junie 等智能体,用户可按任务选择。安装 Air 不会自动启用智能体或上传代码。用户可通过快捷键启动会话、附加文件提供上下文,并在编辑器中查看差异、运行测试、反馈修改。
本文介绍PostgreSQL表访问方法中TRUNCATE的处理:TRUNCATE需用新arena替换旧arena,并保证事务回滚安全——提交时释放旧arena,回滚时释放新arena。若表在同一(子)事务中创建或已被截断,则走原地截断路径,直接重置游标。实现需将缓存条目保留至事务结束,并处理保存点回滚后无缓存条目的情况。
PostgreSQL 19 的 SQL 与开发更新包括:新增 ON CONFLICT DO SELECT,冲突时返回已有行;COPY 支持 on_error set_null 及含 FORCE_ARRAY 的 JSON 导出;jsonpath 增加 lower、upper、replace 等字符串方法;修复 IS JSON 对域类型的支持;postgres_fdw 传递 READ ONLY 和 DEFERRABLE 模式;允许将 CHECK 约束改为 ENFORCED,并修改带约束的虚拟生成列表达式;新增 uuid 与 bytea 直接转换及 base32hex 编码;PL/pgSQL 简单表达式绕过 SPI;新增 tid_block、tid_offset 函数;默认 TOAST 压缩改为 lz4。
趋势科技ZDI项目将多个未修复的Linux内核漏洞误发至公开邮件列表LKML,而非私密报告。漏洞涉及SMB Direct、KSMBD、VMware图形驱动、NVMe等组件,其中两个SMB漏洞可致远程代码执行,CVSS评分达9.0。维护者Greg Kroah-Hartman对此提出质疑,ZDI尚未确认是否为操作失误,部分漏洞公开时仍未修复。
作者结合物流经验提出“智能体仓储管理系统”项目,以仓储场景探索AI智能体融入真实业务流程。文章聚焦入库、出库、库存与补货请求流程,指出传统阈值规则在促销等情境下难以判断是否补货;智能体可在出库完成后,通过受控工具查询库存、历史出入库、寄存方政策等上下文,决定是否创建补货请求。确定性业务逻辑仍由Java代码负责,智能体只做编排与决策。
本文是“快速流动”系列第五篇,指出快速流动源于社会技术架构,第四篇已说明团队拓扑如何组织开发团队。本篇聚焦DevOps,阐明其定义与常见误解,介绍关键技术实践及其收益,并说明快速流动组织如何借助DevOps完成工作。
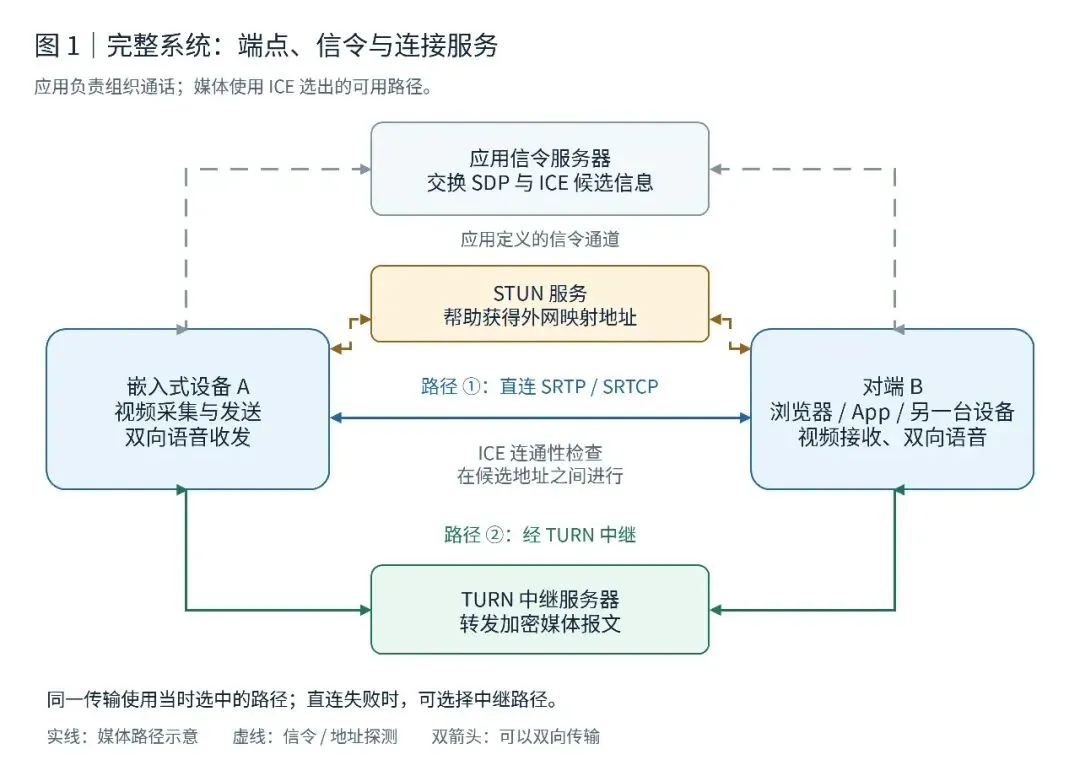
本文以Linux嵌入式设备接入原生libwebrtc为例,讲解一对一可视对讲的整体架构:信令服务器交换SDP与ICE候选,STUN/TURN解决NAT穿透与中继;板卡侧需适配摄像头、硬件编码器、声卡与显示,并遵守格式、时间戳和执行三项约定;媒体经RTP/SRTP传输,拥塞控制与Pacing协同调节码率;音频经APM做AEC、NS、AGC,NetEq协调播放节奏;最后给出延迟拆解与分阶段验证方法。
文章主题为AI时代的网络安全防护蓝图。作者认为当前正值“防御者窗口期”,应尽快让防御方获得先进AI能力。蓝图向政府和业界提出三方面建议:一是加强对前沿模型与智能体的安全责任、危险行为检测和可靠关停控制;二是推动网络安全现代化,为防御者提供工具与培训并保护关键服务;三是建设有韧性的公共机构,强化评估、事件报告与协同响应。
文章介绍PostgreSQL的SQL/PGQ图查询扩展:可在现有表上定义属性图,并用类Cypher模式查询;重写器将图模式转换为普通JOIN和UNION,复用索引、统计与并行查询,无需新执行器。已提交实现仅支持100项标准特性中的26项,缺少量词、路径模式和变长边等关键功能。该功能因目录表示和依赖问题从PostgreSQL 19撤回,预计在20回归;变长边是未来重点。
PostgreSQL 19 提交节选:pg_verifybackup 和 pg_waldump 可直接读取 tar 归档中的 WAL;新增 pg_stat_recovery 视图监控恢复状态;psql 提示符新增 %i 显示主库或备库;pg_createsubscriber 支持 --logdir 输出日志;发布支持 FOR ALL TABLES EXCEPT 排除表;订阅可用外部服务器代替连接串;新增 wal_sender_shutdown_timeout 等参数;服务器支持 SNI 多证书;GRANT/REVOKE 支持 GRANTED BY 指定授权角色;新增密码过期预警阈值;MD5 密码认证时告警;预定义角色覆盖大对象;psql 显示发布等对象注释。
本文介绍图数据库基础:图由顶点和边构成,分为有向图、无向图和加权图,适用于社交网络、欺诈检测等关系密集场景。行业标准是带标签属性图(LPG),可为节点和边附加标签与键值属性。图数据库分为原生与非原生两类:原生系统优化邻接访问,非原生系统则基于关系、文档或键值存储构建。调查显示约66%的图数据库为非原生,其中24%基于关系数据库,这正是PostgreSQL切入图领域的背景。
PostgreSQL 19 三月 CommitFest 中与 DBA 课程相关的改进包括:新增 REPACK 命令,合并 VACUUM FULL 与 CLUSTER,并支持 CONCURRENTLY 在线重建;autovacuum 引入按评分排序的优先级机制及并行索引清理;事务 ID 回卷警告提前至一亿事务并显示剩余百分比;检查点完成日志加入原因;可见性映射可在页面访问时更新;新增 pg_stat_lock 锁等待统计视图。
完成下面两步后,将自动完成登录并继续当前操作。