


多个 Linux 内核高危漏洞疑似被误公开:最高评分 9.0,部分尚未修复
内容提要
趋势科技ZDI项目将多个未修复的Linux内核漏洞误发至公开邮件列表LKML,而非私密报告。漏洞涉及SMB Direct、KSMBD、VMware图形驱动、NVMe等组件,其中两个SMB漏洞可致远程代码执行,CVSS评分达9.0。维护者Greg Kroah-Hartman对此提出质疑,ZDI尚未确认是否为操作失误,部分漏洞公开时仍未修复。
延伸解读
漏洞公开流程为何关键
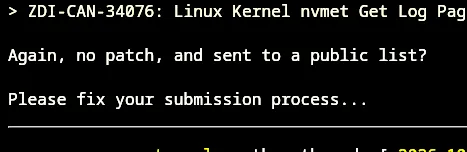
文章指出,Linux内核安全漏洞通常需先通过私人邮件列表报告,让维护者有时间开发补丁。此次ZDI将未修复漏洞直接发至公开的LKML,违背了这一协调披露惯例。公开过早可能让攻击者抢先利用,尤其涉及远程代码执行的高危漏洞,风险更大。维护者Greg Kroah-Hartman的质疑也凸显了流程被打破后的安全担忧。
高危漏洞的实际影响范围
根据文章表格,两个SMB相关漏洞(SMB Direct整数下溢、KSMBD竞争条件)均可导致远程代码执行,CVSS评分达9.0,属于严重级别。其余漏洞涉及本地权限提升和信息泄露,影响VMware图形驱动、NVMe Target及网络子系统。这些组件在企业服务器和虚拟化环境中常见,若未修复,可能被用于提权或横向移动。
误公开的确认与后续不确定性
文章提到,ZDI尚未正式确认此次公开是否为操作失误,部分漏洞在公开时仍未完成修复。这意味着漏洞细节已暴露,但补丁可能尚未就绪,用户面临的风险窗口被拉长。同时,维护者与ZDI之间缺乏明确沟通,后续如何协调修复和披露仍不清晰,读者需关注官方补丁和ZDI的正式说明。
Q&A
哪些 Linux 内核漏洞被误公开了?
被误公开的漏洞涉及 SMB Direct、KSMBD、网络子系统、VMware 图形驱动、NVMe Target 和网络查询处理等组件,具体编号包括 ZDI-CAN-33549、ZDI-CAN-33774、ZDI-CAN-33367、ZDI-CAN-34068、ZDI-CAN-34076 和 ZDI-CAN-32005。
这些漏洞的严重程度如何?
其中两个 SMB 漏洞(ZDI-CAN-33549 和 ZDI-CAN-33774)的 CVSS 评分高达 9.0,属于严重级别,可能导致远程代码执行;其他漏洞可能导致本地权限提升或信息泄露。
为什么说这些漏洞是被误公开的?
按照 Linux 内核安全漏洞处理流程,未修复的漏洞应通过私人邮件列表报告,但 ZDI 却将报告直接发到了公开的 Linux 内核邮件列表(LKML),且部分漏洞在公开时仍未修复。
ZDI 是什么组织?
ZDI 是趋势科技旗下的 Zero Day Initiative 安全研究项目,致力于发现和报告安全漏洞。
Linux 内核维护者对此事有何反应?
Linux 内核维护者 Greg Kroah-Hartman 提出质疑,询问为何将漏洞报告发送到公开列表。目前 ZDI 尚未正式确认这是否为操作失误。
这些漏洞公开时是否已经修复?
部分漏洞在公开时仍未完成修复。
