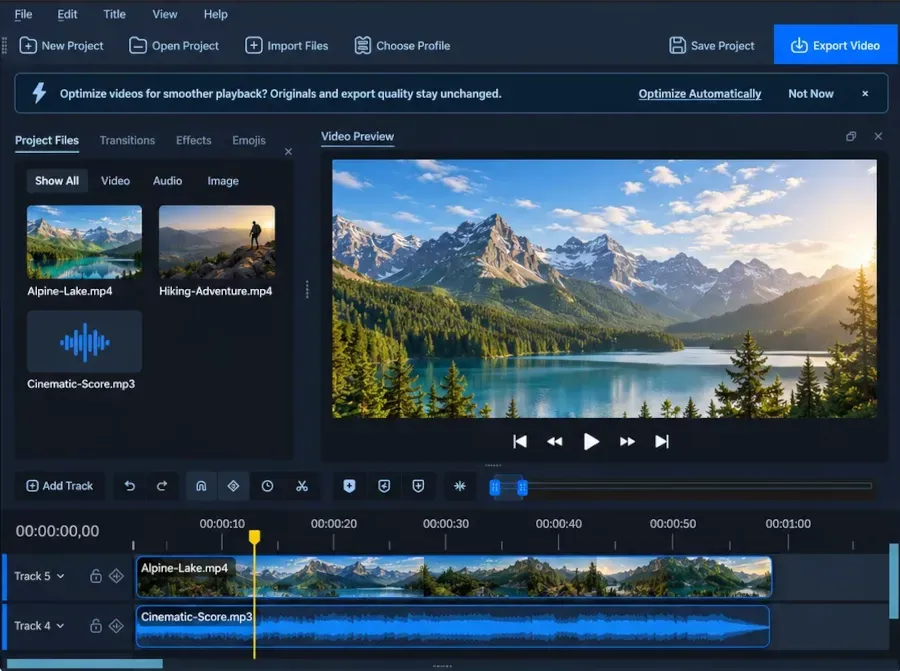
OpenShot 4.1 发布,新增原生文本编辑、自动优化预览(保持 4K+ 导出画质)和命令行自动化,支持脚本或 AI 代理编辑视频;同时改进导出、键盘编辑、预览与音频支持,并新增 ARM64 版本。
Linux 7.4合并窗口以19671次提交创下内核历史纪录,其中大量补丁由AI生成,林纳斯·托瓦兹公开表示欢迎。 ## AI补丁涌入让内核合并窗口变成历史最大 2026年11月1日,林纳斯·托
Anthropic披露Claude发现的Linux内核TCP握手UAF漏洞CVE-2026-98432(CVSS 9.8),可无认证远程获取root权限。Go 1.24起默认启用MPTCP监听,使Go服务易满足该PoC条件。Go团队建议升级内核,或用GODEBUG=multipathtcp=0临时关闭MPTCP,但这不修复底层漏洞。社区正讨论是否取消默认启用。
Linux的图形用户界面(GUI)由多个组件构成,包括X Window System、窗口管理器和显示管理器。X11是GUI的标准,支持客户端与服务器的通信。常见的桌面环境有GNOME、KDE和XFce,Xorg是X11的开源实现,提供多种工具和库。
Linux内核高危漏洞CVE-2026-98432可致远程root权限获取与任意代码执行。研究人员用Claude AI编写了概念验证程序,但利用需目标启用非默认的MPTCP选项,实际攻击难度较大。上游已修复,Ubuntu 16.04至26.10均受影响,Canonical尚未发布补丁。用户应关注发行版更新并及时升级内核。
Linux内核一个9.8分漏洞让AI用53分钟拿到最高权限,但Ubuntu和红帽至今没发补丁,修复进度条卡住的原因比漏洞本身更值得琢磨。 ## 一个补丁修了十天,评分改了九天才定下来 Linux内核的IPv4连接处理代码里藏着一个竞态条件
安全研究员Jordy利用AI发现PS5虚拟机漏洞并向索尼报告,获5万美元奖励。他原计划推迟披露,以便玩家在GTA 6发售后仍可使用Linux,但因担心他人抢先报告而提前提交。索尼已在14.20更新中修复该漏洞。PS5 Linux项目开发者安迪阮因此宣布退出社区并停止开发,引发越狱社区争议。
终端、控制台和外壳是计算机中的关键概念。终端最初是硬件设备,后转为软件模拟。控制台是专用终端,负责硬件操作;外壳(shell)接收输入并执行命令。现代终端多为虚拟终端,支持多用户。Linux中的tty管理终端,伪终端用于图形界面和远程连接。Windows的主要外壳有cmd和PowerShell,Windows Terminal则是独立终端。
Engineers from Amazon Web Services (AWS) have described how the team that maintains the Linux kernel for EC2 infrastructure handles kernel CVEs. The process combines an automated filter, an AI...
Swif.ai扩展Linux设备管理与合规能力,新增对Omarchy和Linux Mint的支持,帮助IT部门安全管理开发者的Linux电脑。其代理运行于用户空间,支持策略执行、LUKS加密恢复和自动修复,并向Vanta、Drata同步合规证据;Wayland支持仍在开发中。Swif还推出AI代理安全监控、Claude合规集成及数据丢失防护测试版,以应对员工终端上AI代理缺乏监管的风险。
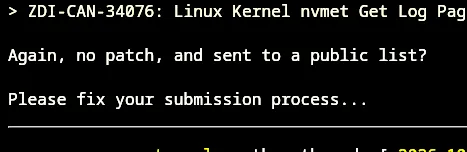
趋势科技ZDI团队误将多份未修复的Linux内核漏洞报告发送至公开邮件列表,提前曝光漏洞细节。报告涉及五项内核漏洞,其中SMB Direct整数下溢和KSMBD竞态条件可导致远程代码执行,评分均为9.0;另有本地提权、越界写入和信息泄露等问题。这些漏洞原计划2027年2月公开,修复尚未并入主线,此次提前泄露疑为操作失误,或对Linux生态构成潜在风险。
PGDG YUM仓库更新:新增PostGIS 3.3.10至3.7.0 RC、pgRouting 4.0.2、GDAL 3.13.3等扩展;首次打包Rust扩展pgrx和postgresql_anonymizer,但支持发行版有限。修复了仓库RPM随系统小版本升级被锁定的问题,建议尽快更新。Amazon Linux 2023现已成为PGDG YUM仓库的正式支持目标。
趋势科技ZDI项目将多个未修复的Linux内核漏洞误发至公开邮件列表LKML,而非私密报告。漏洞涉及SMB Direct、KSMBD、VMware图形驱动、NVMe等组件,其中两个SMB漏洞可致远程代码执行,CVSS评分达9.0。维护者Greg Kroah-Hartman对此提出质疑,ZDI尚未确认是否为操作失误,部分漏洞公开时仍未修复。
eMudhra八张中间CA证书因私钥熵极低(仅3–8位)可被还原,各根程序已屏蔽并吊销;Rust生态发布rustls-webpki等修复版本。Linux 7.4将合入约1.7万行Rust代码,主要因Zerocopy升级。Google公开内部Rust风格指南,强调避免Rc/Arc、glob导入和panic。Collabora介绍Rust编写的Mali驱动Tyr已在Linux 7.3启动GPU固件。
作者因Linux内核接受LLM生成代码及Linus争议言论,弃Linux转用OpenBSD。他反思行业多数人不爱编程、盲从LLM,担忧职业与创作自由沦为特权,普通人须迎合市场。他主张建立小型独立互联网社群,共享基础设施,帮助非技术者拥有独立网络身份,并以加缪的荒诞与爱自勉,坚持反抗而非麻木。
Linux之父用Claude Code写的补丁被重写后性能大幅提升。 Linux内核里一个卡了两年的多线程读文件瓶颈,Claude Code初版把吞吐做到三倍,Meta工程师基里尔·舒采马乌(Kiryl Shutsemau)重写补丁时揪出一个会让系统悄悄吐脏数据的竞态,修正后吞吐冲到二十三倍。 搜“Li
安全研究人员公开Linux内核高危漏洞PwnEscape(CVE-2026-99999,CVSS 9.3),攻击者可通过特制IPv4数据包从VPS逃逸至宿主机并获取root权限,已在KVM测试环境验证。漏洞已在内核5.10至7.3各分支修复,VPS用户需等待服务端更新内核并备份数据。该漏洞由Paulos Yibelo借助AI工具在三天内发现,获Vercel 5万美元奖金,API成本约700美元。
Linux内核维护者大会达成共识,废除补丁中的Assisted-by标签,因该标签无法准确反映AI实际使用情况:约10%的补丁带有该标签,但实际AI使用更为普遍。相关撤销补丁已引入文档开发分支,并移除了checkpatch.pl对该标签的识别。取消标签并不意味着免除人工责任,提交者仍需检查代码、确认许可合规并对内容负责。Linus Torvalds反对用规则限制开发者使用AI,强调应关注开发者是否理解代码,而非仅凭工具判断贡献质量。
文章梳理开源掌机发展史:2001年韩国GP32起步,2005至2010年进入Linux“纯粹时代”,中国丁果A320等硬件加入;2010年后安卓掌机兴起,OUYA以独立游戏叙事将概念推向主流;2015年后中国供应链与品牌崛起,形成创客、Windows、Linux三类产品。核心结论是“开源”实为“开放”,产业链由韩国、欧洲、中国、美国分工推动。
红帽工程师Christian Schaller利用Claude Code为Linux不支持的Plustek扫描仪开发驱动:让AI对比Windows与Linux驱动的USB流量,数小时内完成首张扫描,几天后支持红外扫描。他将该方法开源为hw-harness(MIT协议),并以同样思路修复笔记本摄像头偏暗、偏色问题,提交内核与libcamera补丁,还用Rust编写了扫描应用Negative Vibes。
完成下面两步后,将自动完成登录并继续当前操作。