kubespray 是一个用于部署 Kubernetes 集群的工具,支持多种环境和高可用性配置。winapps 使 Linux 上能够运行 Windows 应用,实现无缝集成。tachiyomi-extensions-revived 恢复了 Tachiyomi 应用的扩展功能。stat_rethinking_2024 是一门在线统计学习课程。
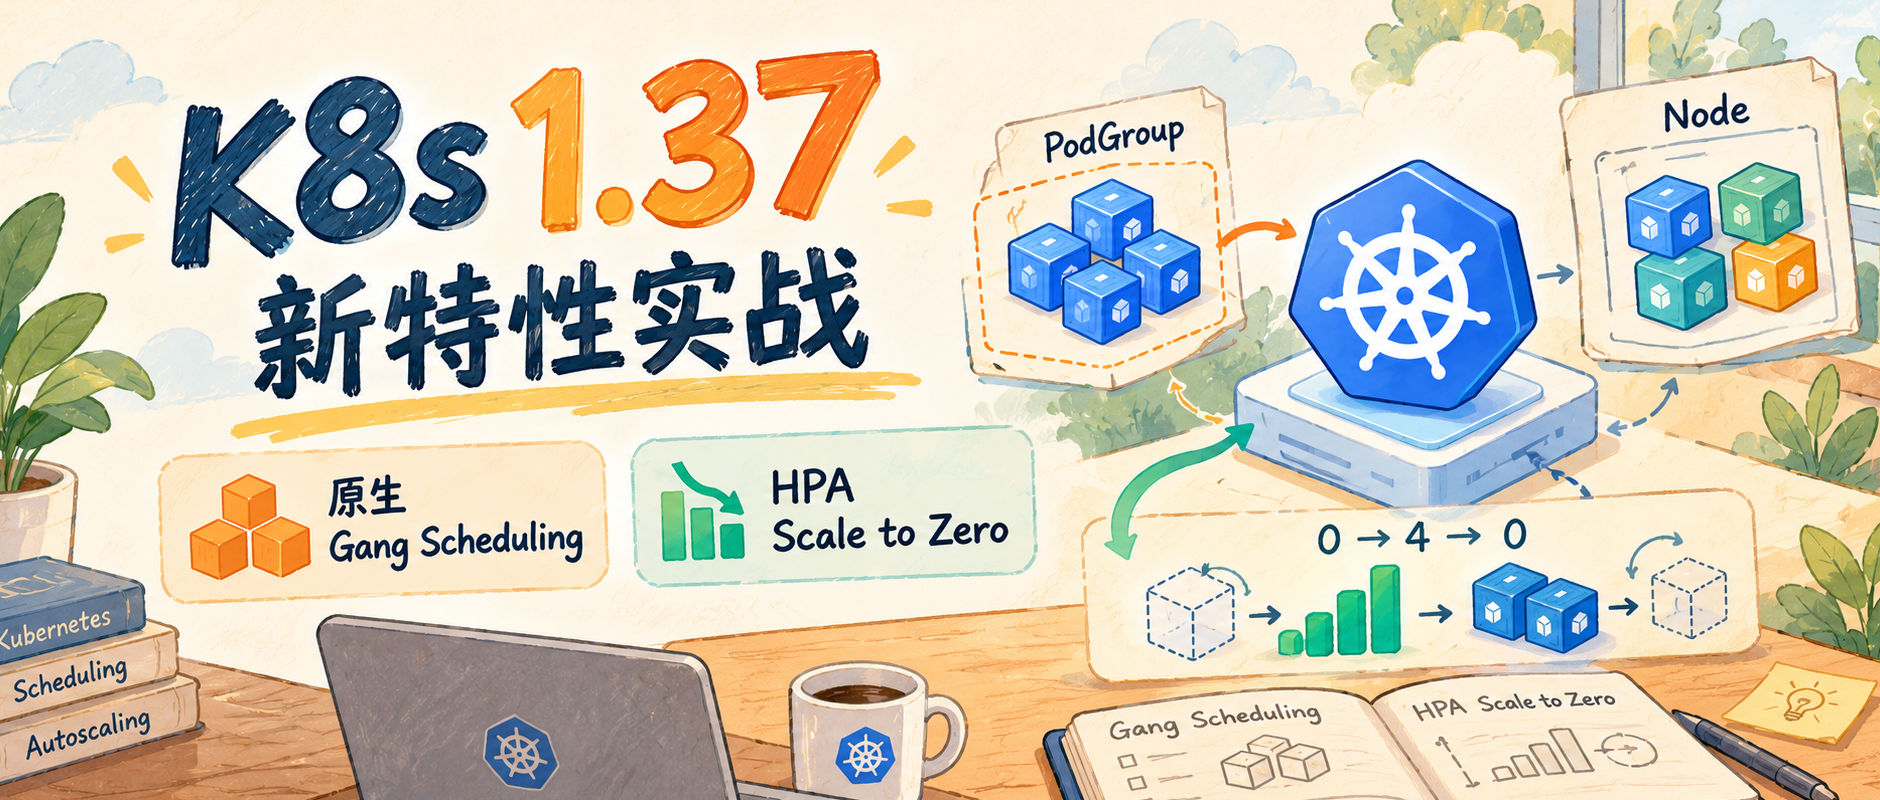
Kubernetes 1.37 将原生 Gang Scheduling 与 HPA Scale to Zero 提升至 Beta。Gang Scheduling 引入 Workload 和 PodGroup,按组判断资源,资源不足时整组等待;简单场景可用原生能力,多租户公平调度仍需 Volcano。HPA Scale to Zero 默认启用,依赖 Object/External 指标唤醒零副本,适合按队列长度伸缩消费者;多事件源接入和 HTTP 冷启动转发仍分别适合 KEDA 与 Knative。
K3s与标准K8s的核心差异在于运维开销。K3s将控制平面打包为单个100MB以下二进制文件,默认使用SQLite,最低仅需512MB内存和单核CPU,一条命令即可安装,适合边缘IoT、CI/CD及资源受限的生产环境。标准K8s适合需要最大灵活性、复杂多租户及金融医疗等强合规场景。选择取决于基础设施、团队能力与实际负载。
Kubernetes的核心是声明期望状态,系统自动将实际状态向期望状态靠拢。文章用亚马逊仓库比喻解释各组件:apiserver是唯一入口,etcd是真相账本,controller-manager发现差距,scheduler分配位置,kubelet执行落地,kube-proxy和EndpointSlices负责流量路由。控制面管理集群,数据面处理业务流量,Ingress可绕过kube-proxy直连Pod。
本文介绍Tetragon v1.7.0中TracingPolicy的选择器与内核过滤机制。TracingPolicyNamespaced仅作用于特定命名空间的Pod,podSelector和containerSelector分层匹配工作负载,hostSelector仅支持null或空值。无OCI hook时依赖API server可能产生竞态窗口。policyfilter默认在裸二进制关闭、Helm开启,关闭时需过滤的策略会加载失败而非静默全匹配。
> 本文是写作规划,不是可发布正文。拆解对象:Rook + Ceph-CSI 在 Kubernetes 上的编排与挂载路径——以 Rook v1.20.4(2026-08;rook.io/docs/rook/v1.20/)与 Ceph-CSI v3.17.0 为主线,把一次 PVC 从 StorageClass / e…
该文章是一个关于Kubernetes存储编排的系列教程,重点介绍Rook与Ceph-CSI。内容涵盖CSI规范、Rook Operator、RBD/CephFS供给、快照克隆及升级闸门,共16篇。文章提供阅读路径和排障指南,帮助工程师理解PVC生命周期、故障定位及选型决策,强调在K8s环境中有效运维Rook-Ceph。
本文介绍Kubernetes CSI存储规范,核心是将存储插件分为Controller(集群级供给)和Node(节点级挂载)两类。K8s通过external-provisioner等sidecar组件将API对象转换为CSI RPC调用。文章详细梳理了PVC从创建到Pod挂载的完整调用链,强调PVC Bound不等于挂载成功,排障时需区分供给、挂载和I/O问题所在层级。
Kubernetes 1.34引入动态资源分配(DRA),通过CEL表达式让工作负载按需选择GPU(如内存、型号、MIG切片或NVLink连接),替代传统节点标签和硬编码,解决异构GPU集群中调度不均、资源浪费问题,简化运维并提升效率。
K8s集群因etcd故障无法操作,apiserver报504超时。etcd三节点中仅一个存活,另一节点WAL日志损坏导致重启失败。恢复方案:若其他两节点健康,移除坏节点并重新加入;若全部故障,用快照恢复。建议先备份数据,检查其他节点状态,再按场景操作。
本文介绍如何在K8s集群内搭建WireGuard VPN,使用wg-easy管理工具,通过NPS内网穿透实现远程访问集群网络。文章详细说明了部署配置、网络拓扑、踩坑记录(如INIT_ENABLED必须开启、禁用IPv6、配置sysctl)及客户端连接验证方法,最终实现像在内网一样直接访问Pod。
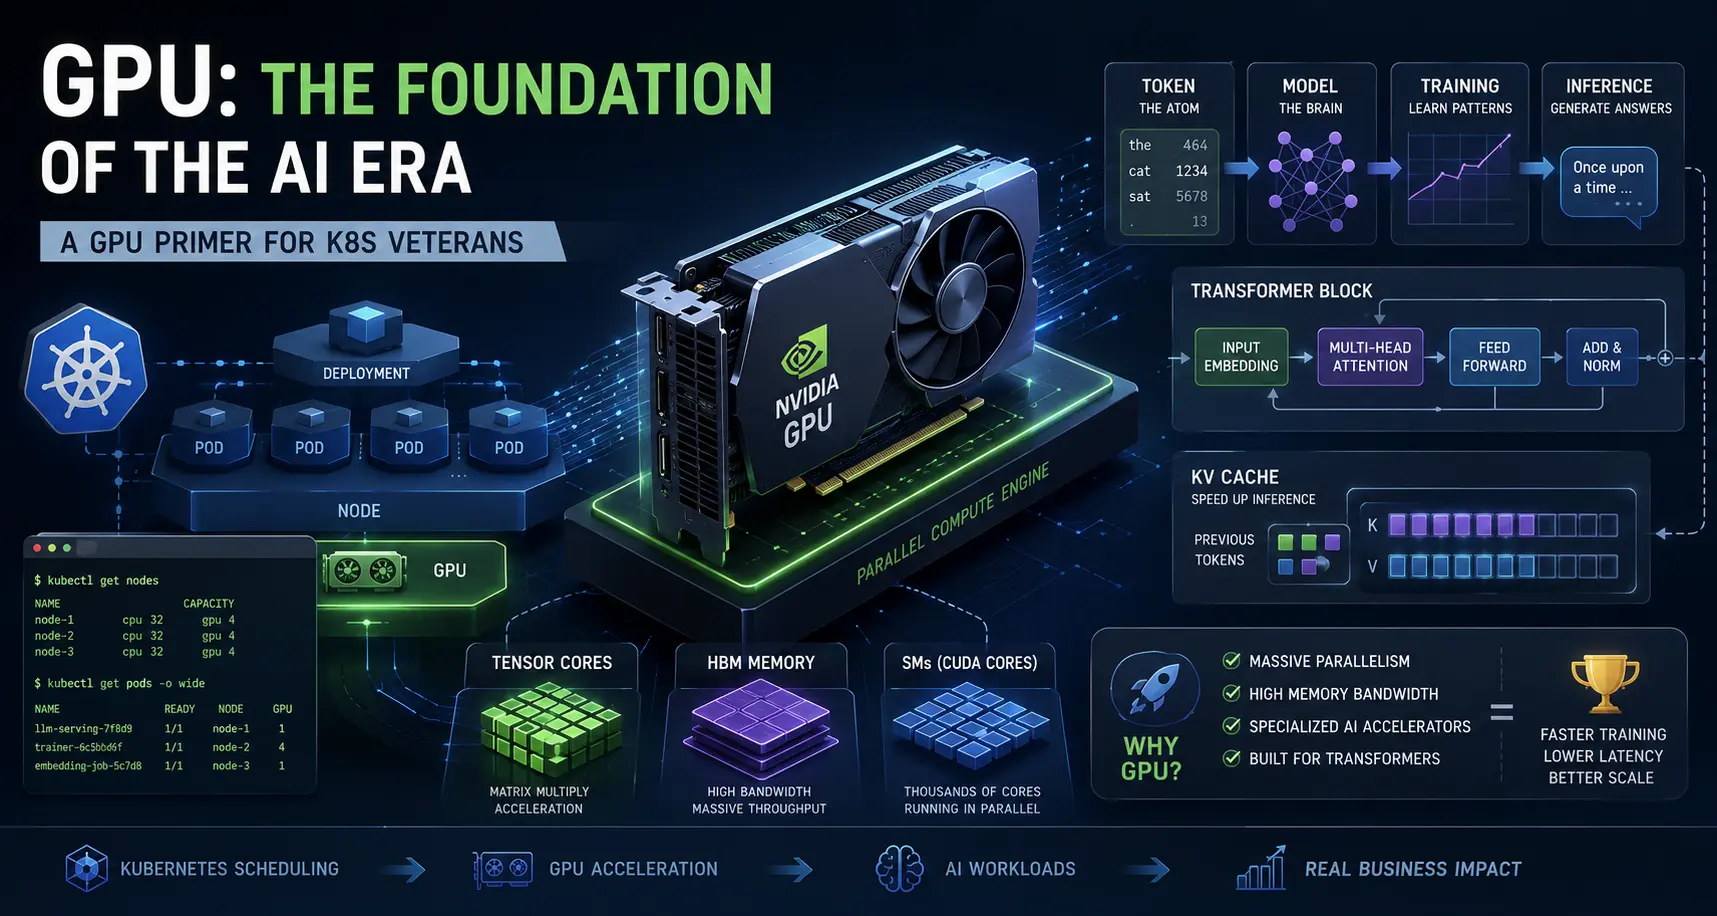
本文讨论了GPU在人工智能中的重要性,特别是对Kubernetes用户的影响,强调了GPU基础设施在AI模型训练和服务中的关键作用。
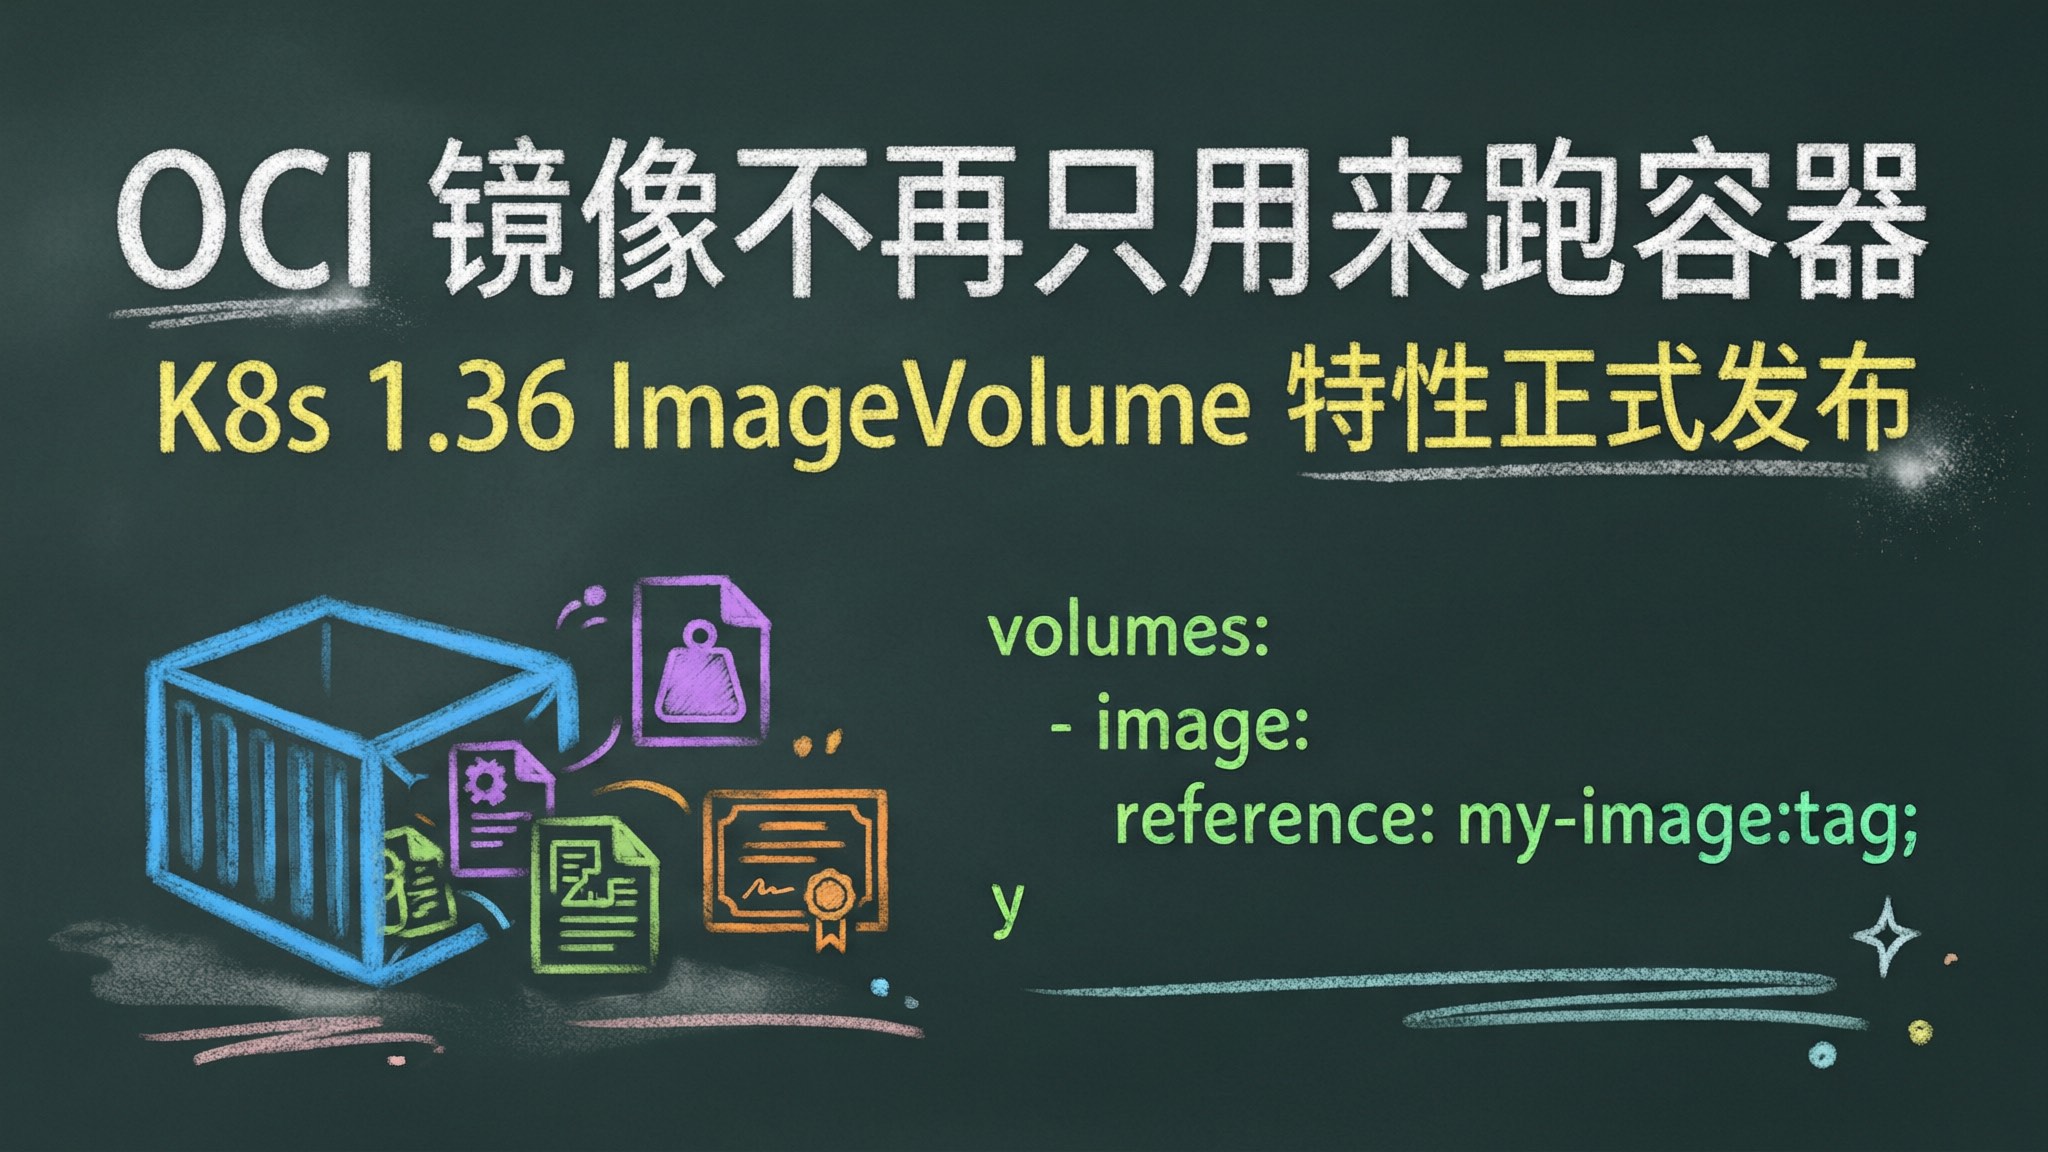
Kubernetes v1.36正式发布了ImageVolume特性,允许将OCI镜像直接作为Pod的Volume挂载,支持只读数据的挂载,如模型权重和配置文件。该特性经过Alpha和Beta阶段后,现已无需手动开启Feature Gate,containerd也原生支持。这一特性的引入推动了OCI标准的演进。
KubeClipper 1.6.0 发布,支持 Kubernetes 1.36,升级 Containerd 至 2.x,Calico 更新至 v3.31.5。kcctl 命令行工具进行了优化,新增集群管理命令,提升了稳定性并修复了多个问题。用户可以通过简单命令快速部署 K8s 集群,实现多集群管理。
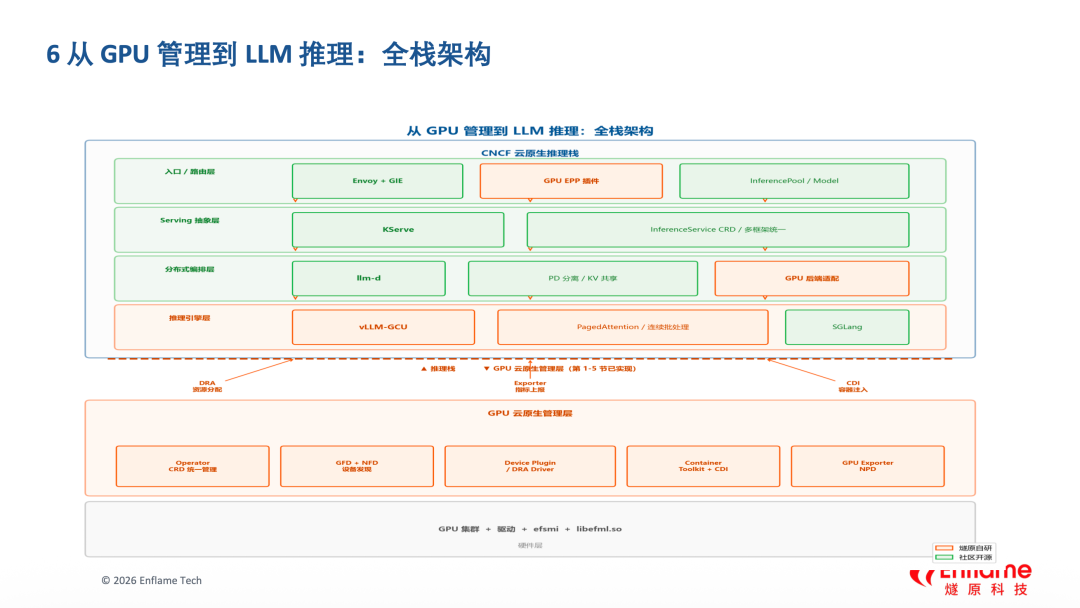
燧原科技在深圳的HAMi社区Meetup上介绍了国产GPU在Kubernetes生态中的云原生集成方案,涵盖GPU Operator的全生命周期管理、资源调度、设备注入及推理优化。该方案通过标准化的CDI和DRA,提升国产GPU的管理效率与兼容性,解决设备不可见和资源管理复杂等问题,强调与HAMi的协作,推动异构算力的统一调度与优化,提升GPU利用率。
本文介绍在 K3s/K8s 中部署 Hermes Agent:先用 nerdctl 运行 setup 容器生成配置,数据存于 /var/lib/hermes-data;再以 StatefulSet 部署 Gateway 服务(端口 8642)和 Dashboard 仪表盘(端口 9119),二者共享 PVC 持久化存储,Dashboard 只读挂载。可通过 kubectl exec 进入容器运行交互式 CLI 聊天,建议用 port-forward 安全访问仪表盘。
本文介绍在 K3s/K8s 中部署 Hermes Agent:先用 nerdctl 运行 setup 容器,将 API 密钥等配置写入宿主机 /var/lib/hermes-data 目录;再用 StatefulSet 部署 Gateway 后台服务(端口 8642)和 Dashboard 仪表盘(端口 9119),二者共享持久化存储,Dashboard 以只读方式挂载。可通过 kubectl port-forward 安全访问仪表盘,并用 kubectl exec 进入 Gateway 容器运行交互式 CLI 聊天。
本文介绍了如何将 Hermes Agent 迁移到 K3s 环境,使用 StatefulSet 管理持久化工作负载。首先需准备 K3s 集群和 containerd,初始化持久化数据目录,并部署 Gateway 和 Dashboard 服务,最后提供交互式 CLI 聊天的运行方法。
本文介绍在 K3s/K8s 中部署 Hermes Agent:先用 nerdctl 运行 setup 容器,将 API 密钥等配置写入宿主机目录并挂载;再以 StatefulSet 部署 Gateway 后台服务和 Dashboard 仪表盘,二者共享持久化数据卷,Dashboard 只读挂载并通过环境变量连接 Gateway;可通过 kubectl exec 进入容器运行交互式 CLI 聊天,并用 port-forward 安全访问仪表盘。
本周刊聚焦运维、Go语言和Vue技术生态,推荐多个优秀项目,包括K8S多集群管理工具、实验性Homebrew替代方案、轻量级动态网络管理工具和开源语音输入产品,涵盖个人理财、PDF处理和Jenkins插件等应用,旨在提升开发者和用户的工作效率。
完成下面两步后,将自动完成登录并继续当前操作。