本文介绍 EKS Fargate 实现无服务器 Kubernetes 的方式:通过准入 Webhook 将符合 Fargate 配置的 Pod 路由至专用调度器,按需创建独立计算环境,而非从节点池中选择。运行时提供 Kubelet 等节点组件,并利用网络命名空间隔离平台、节点与工作负载流量,每个 Pod 获得独立 ENI。EKS 还通过 PodAdmitHandler 限制单 Pod 单环境,并定期以 Eviction API 优雅替换 Pod 以完成打补丁。
作者发布了多个CPAN模块,支持用Markdown或Docbook编写Perl文档,再合并为POD嵌入源码,并发布为静态HTML站点。其中Markdown::Pod::Embed负责转换嵌入,ASPEER::MakeMaker提供make doc等目标,Markdown::Publish支持Mkdocs、Docusaurus等引擎并推送至GitHub Pages或Cloudflare,Docbook::Convert可将Docbook文章转为Markdown。
本文介绍Kubernetes的DaemonSet:其Pod可通过推送、主机端口、headless service的DNS或Service方式通信;节点标签变化时自动增删Pod,1.6版本起支持滚动更新。相比初始化脚本、裸Pod和静态Pod,DaemonSet更便于管理守护进程并自动替换故障Pod;与Deployment不同,它确保每个节点运行一个Pod。
Kubernetes DaemonSet 确保每个节点运行一个 Pod 实例,节点加入或移除时自动增删 Pod,删除 DaemonSet 会清理其 Pod。典型用途包括节点存储、日志收集和监控代理。文中给出 fluentd-elasticsearch 的 YAML 示例,并说明 spec 必需字段、Pod 模板、选择器、nodeSelector 与 affinity,以及调度方式从 DaemonSet 控制器改为默认调度器,并支持污点与容忍。
本文介绍在Kubernetes实验环境中诊断滚动更新卡住的方法,通过镜像拉取失败、就绪探针失败、Pod无法调度三种故障说明更新停滞时旧版本Pod仍可继续服务流量。排查应沿Deployment、ReplicaSet、Pod的归属链进行,结合事件、条件与Service响应判断故障位置,并区分客户端超时与控制器进度截止时间。
Kubernetes v1.37 将 Pod 级资源管理器升级为 Beta(默认禁用)。该功能使 Kubelet 的拓扑、CPU 和内存管理器直接依据 Pod 级资源声明进行硬件放置,支持混合分配:为主容器保留独占 NUMA 对齐资源,同时将非 Guaranteed 边车容器放入 Pod 隔离共享池,避免为辅助容器浪费物理核心。
本文梳理 KubeRay 中 Pod 变化触发 Reconcile 的完整链路:kubelet 写入 Pod 状态,informer 缓存更新后由 handler 依据 owner reference 定位 RayCluster 并入队;Reconcile 重新读取对象,对比期望与现状后写回 status;RayJob 通过 Owns(RayCluster) 感知变化并提交作业。同时介绍 predicate 过滤、RequeueAfter 延时重排,以及排查事件未入队的方法。
本文是 Volcano 源码阅读系列第六篇,讲解批调度基础架构,核心问题是 KubeRay 已创建 Pod 但集群资源不足时如何分配。Volcano 用 PodGroup 表达成组关系,Gang 插件检查最低运行门槛,Queue 组织共享资源。核心组件包括 Scheduler、Controller Manager 和 Admission Webhook。原生 Volcano Job 先准入再创建 Pod,而 KubeRay 路径会先创建未调度的 Ray Pod。
Kubernetes 1.37 推出 Pod Certificates 和 Cluster Trust Bundles,内置 X.509 证书签发,用于 TLS/mTLS,解决服务账户 JWT 的 bearer token 安全问题。该机制通过非对称签名实现持有证明,架构灵活,支持多种证书类型,但需安装第三方签名器(如 Tinycert)试用。
Linkerd 2.20的destination控制器通过Informer监视Kubernetes API,将EndpointSlice变更经EndpointTranslator转为per-target的gRPC Get()流推送给proxy。Pod内含四容器:destination负责发现、sp-validator校验ServiceProfile、policy求值策略、反身proxy提供mTLS。2.20优化了等价订阅者间共享状态,内存最高降84%,但需按集群实际churn评估。
本文介绍Cilium eBPF数据面东西向(Pod到Pod及经Service)的包路径停顿点。核心包括:同节点直连路径、经ClusterIP的LB/CT查找、跨节点overlay/加密、socket加速不替代策略、netfilter旁路是主路径目标但存在回退共存。排障需先查策略/身份,再查Service/CT,并区分东西向与南北向入口hook差异。
本文介绍如何在Amazon EKS上使用KEDA基于SQS队列深度进行自动缩放。核心思想是:对于异步队列工作负载,队列积压量比CPU/内存利用率更能反映真实需求。文章涵盖KEDA安装、AWS身份配置、ScaledObject设置、副本计算逻辑(期望副本数=积压消息数/queueLength),以及验证、故障排查和生产调优建议,帮助实现事件驱动架构的高效弹性伸缩。
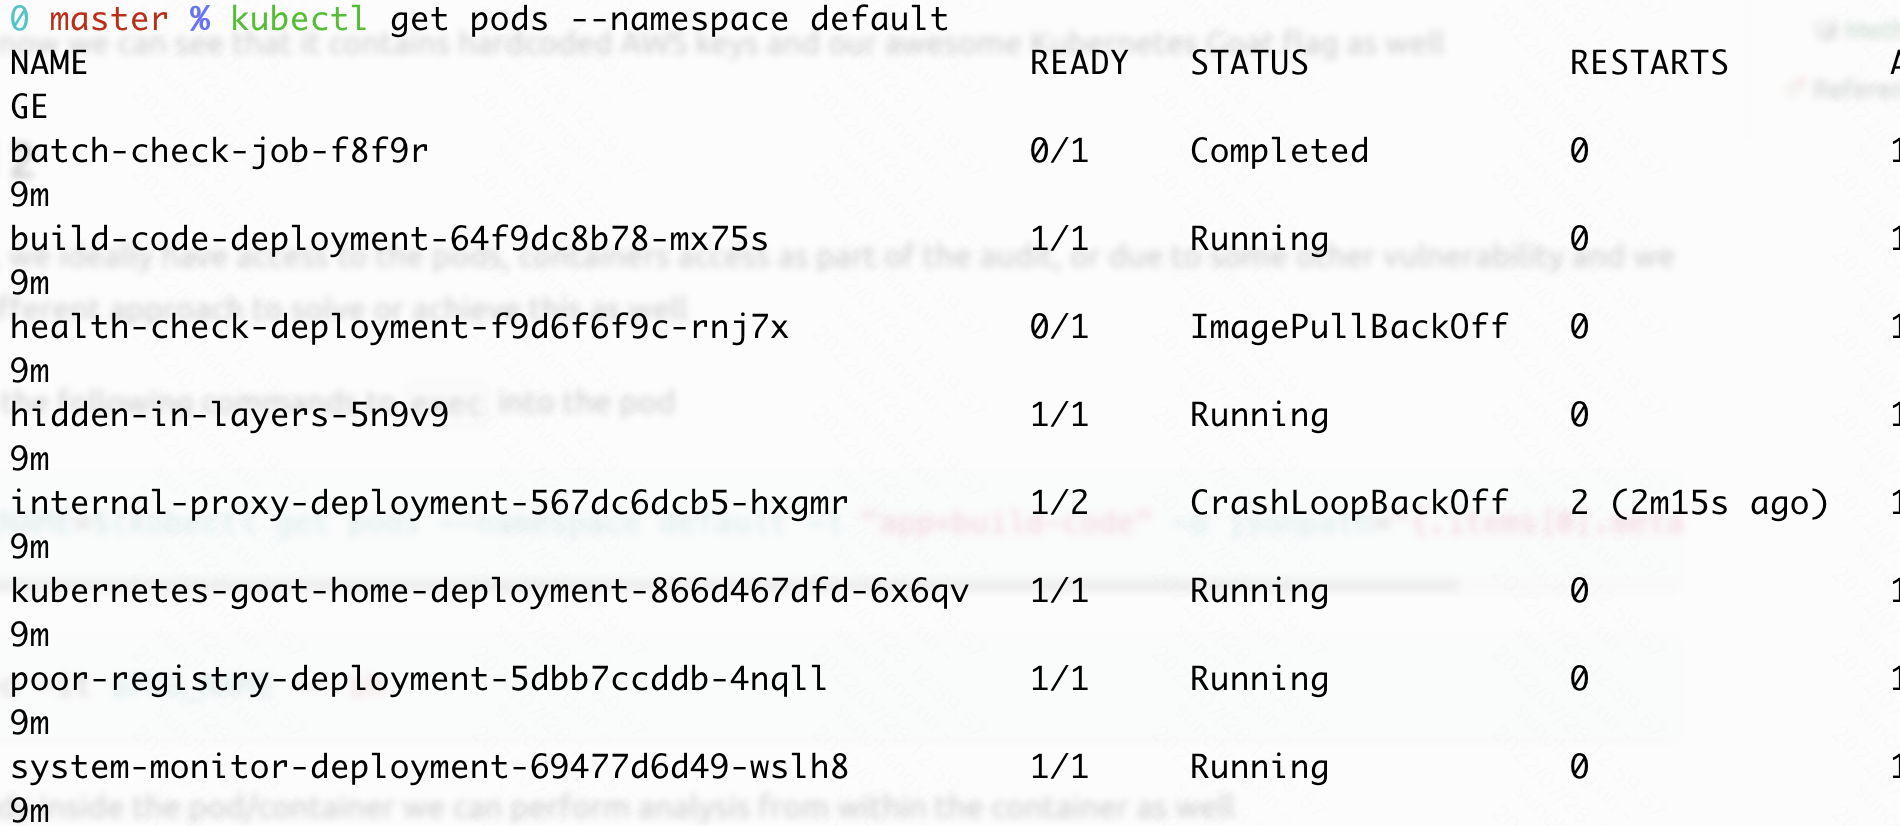
文章讨论在代码库中处理敏感密钥的方法,重点介绍在可访问Pod时,用kubectl命令替代gitdump工具获取密钥。命令包括导出Pod名称并查询默认命名空间,以简化密钥提取过程。
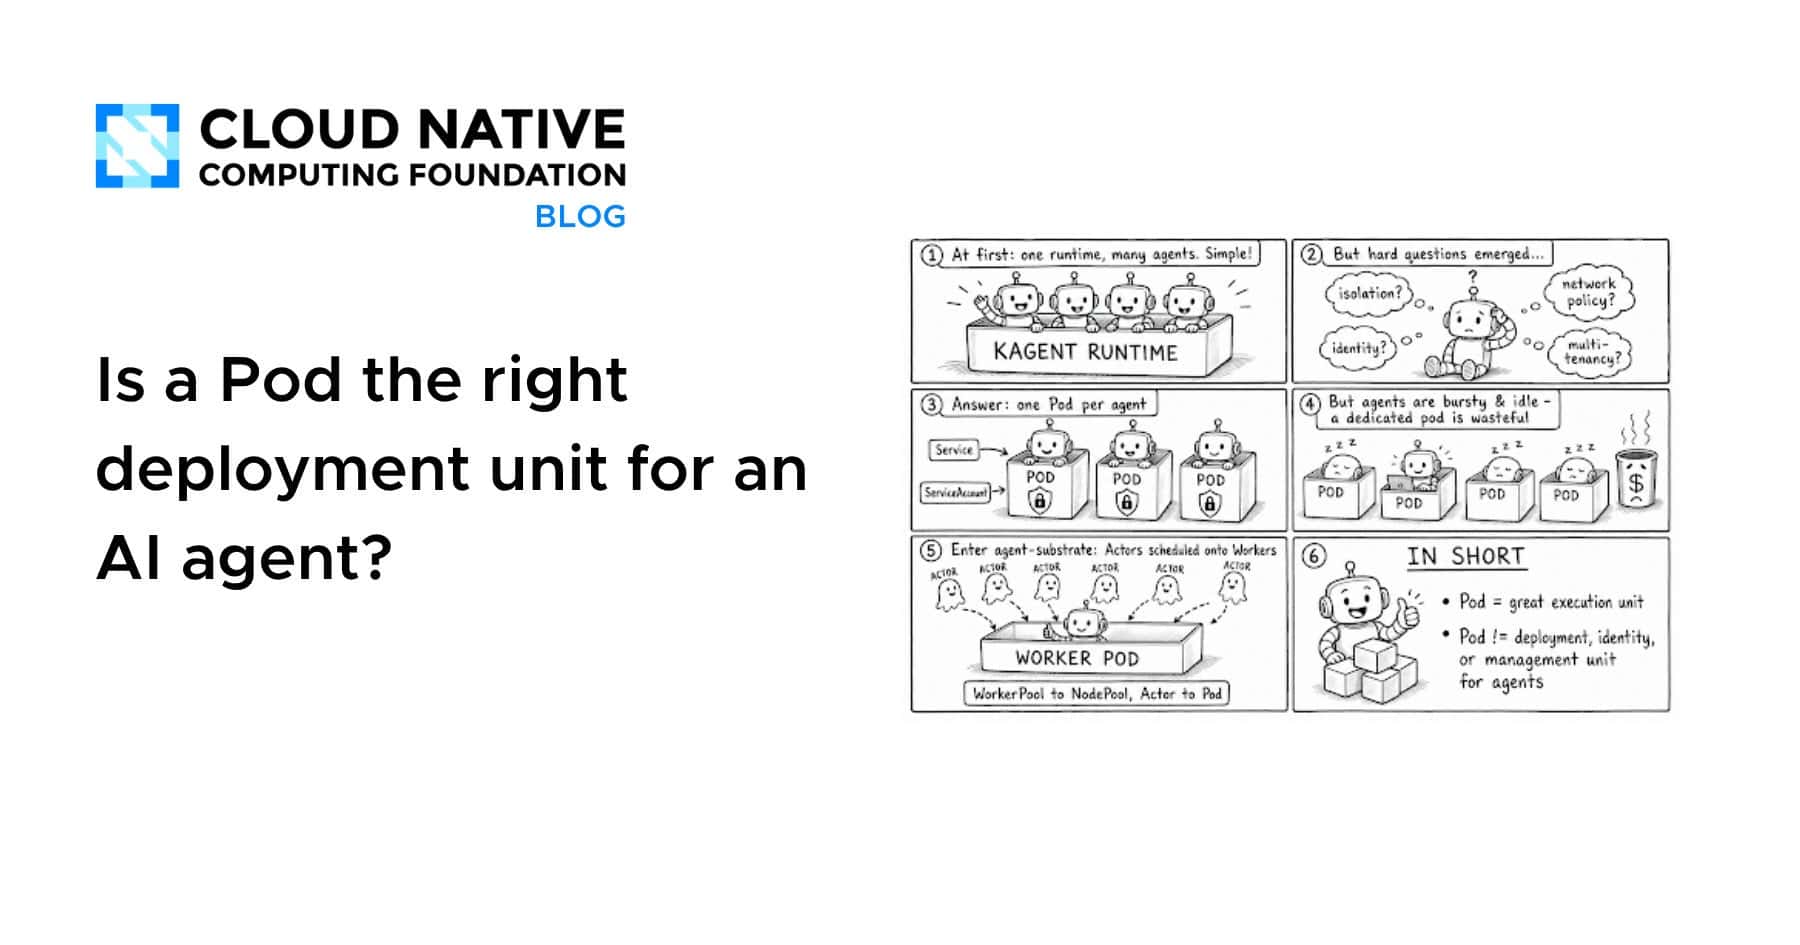
kagent项目最初在同一运行时中运行多个代理,但随着代理数量增加,出现了隔离、身份和访问控制等问题。为了解决这些问题,决定为每个代理创建独立的Kubernetes Pod和ServiceAccount。然而,代理的短暂性和动态特性使Pod不再是最佳选择。agent-substrate引入了新的控制层,管理AI代理的生命周期和调度,使代理能够在共享的执行工作者上运行,提高资源利用率。这一架构挑战了传统Kubernetes模型,重新思考了代理的身份、政策和可观察性。
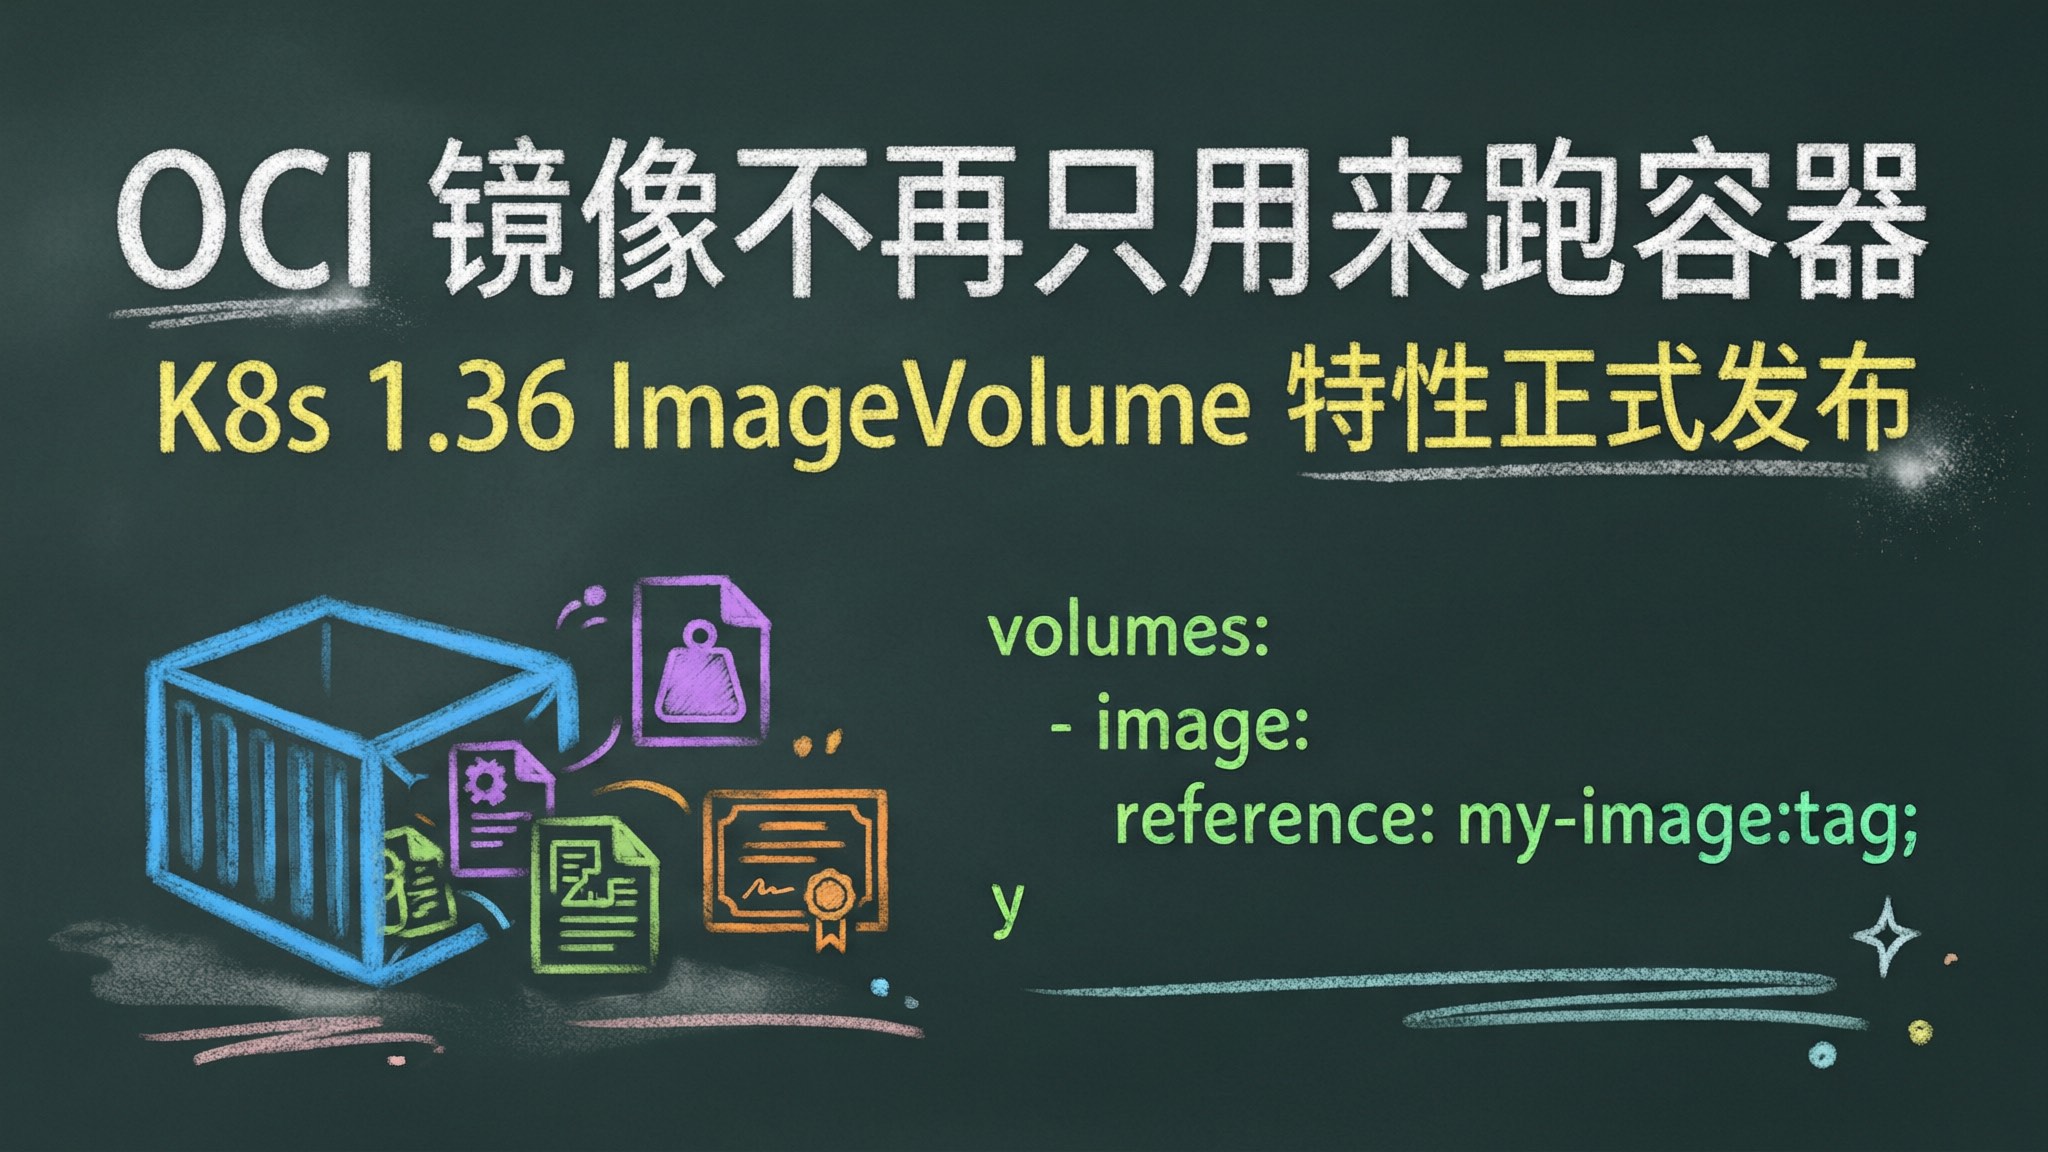
Kubernetes v1.36正式发布了ImageVolume特性,允许将OCI镜像直接作为Pod的Volume挂载,支持只读数据的挂载,如模型权重和配置文件。该特性经过Alpha和Beta阶段后,现已无需手动开启Feature Gate,containerd也原生支持。这一特性的引入推动了OCI标准的演进。
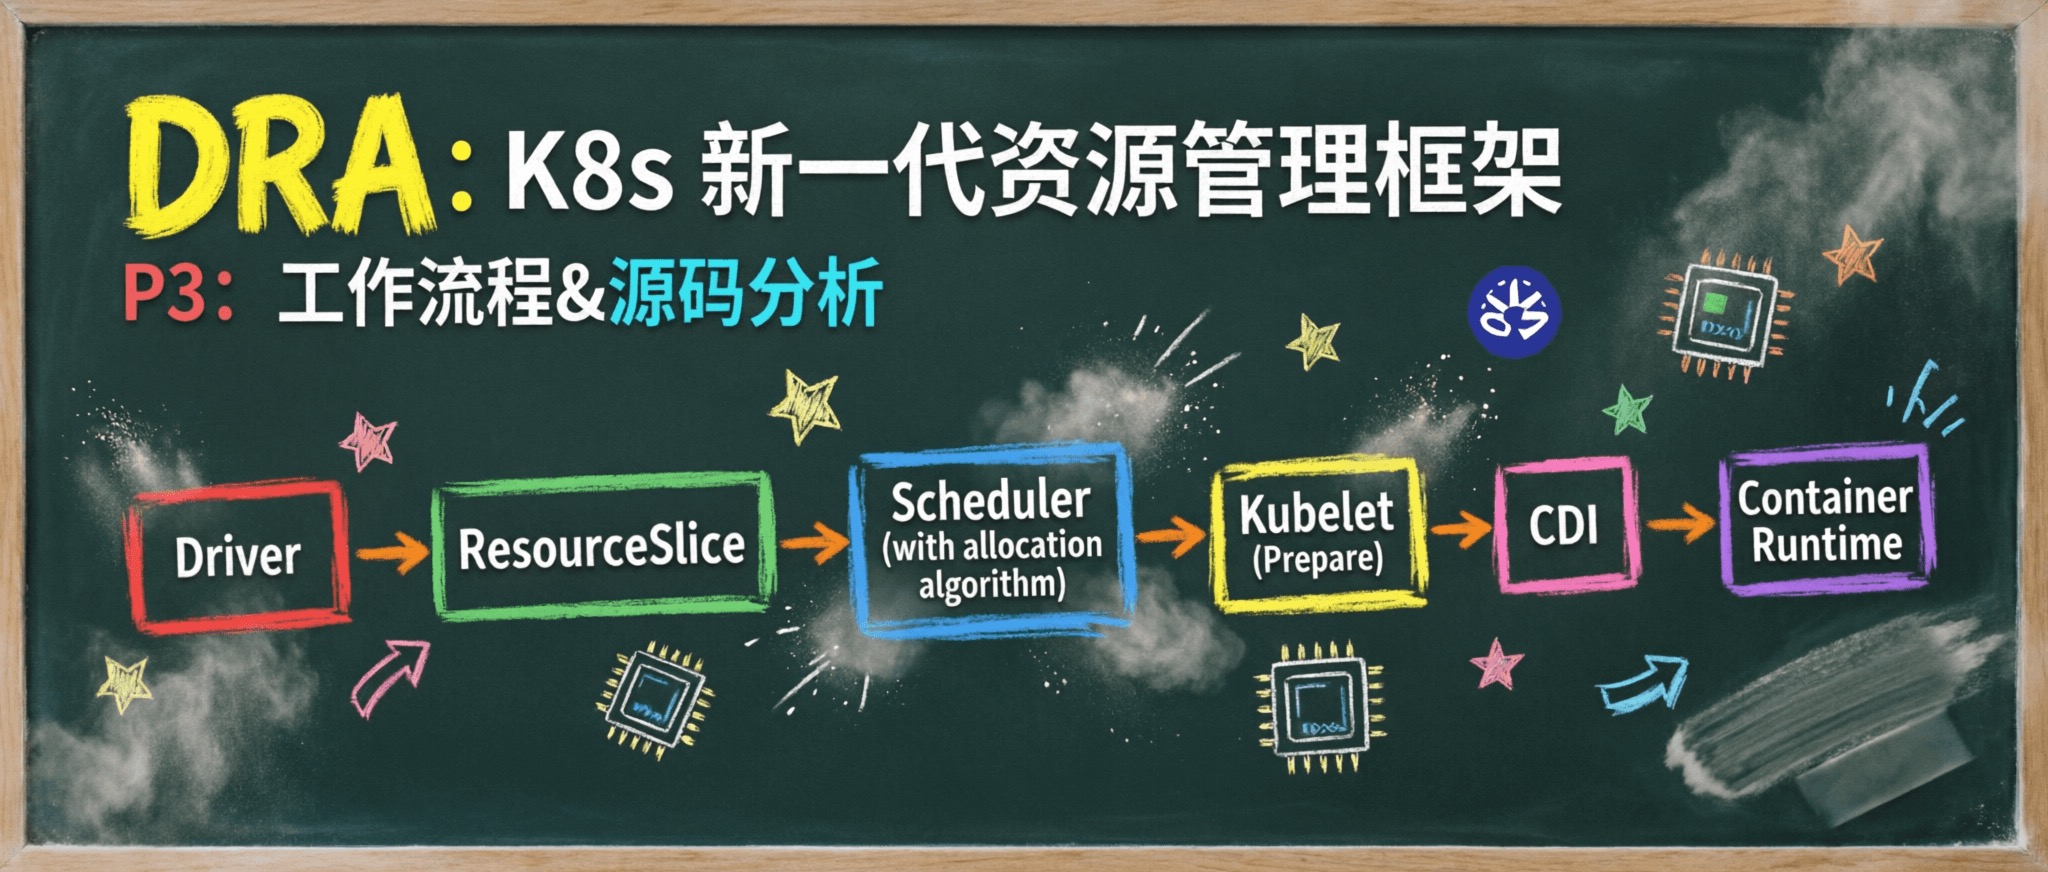
DRA工作流程包括六个阶段:设备注册、分类定义、用户需求声明、调度器分配、设备准备与注入、Pod运行与清理。DRA Driver通过NVML扫描GPU并注册到Kubelet,用户创建Pod和ResourceClaim,调度器选择并分配设备。Kubelet负责准备设备并注入到容器,Pod终止后进行清理。DRA简化了设备管理流程,调度器负责分配决策。
2018年,RedLock发现特斯拉的Kubernetes仪表板未加密,攻击者利用这一漏洞挖掘加密货币。Kubernetes的默认配置过于宽松,缺乏必要的安全控制。本文介绍了通过角色基础访问控制(RBAC)、Pod运行时安全和Falco检测引擎来增强Kubernetes集群的安全性,以确保其在生产环境中的安全。
在方法2中,如果可以访问pod,可以使用特定命令替代gitdump,以获取默认命名空间中的pod名称并进行解读。
本文探讨了Kubernetes中“容器重启”的不同含义,强调理解这些概念的重要性。提供了决策矩阵,帮助工程师判断何时重启Pod,并分析了ConfigMap、镜像更新和资源调整等场景的行为差异。作者指出,尽管容器重启具有破坏性,但能及时反映故障,而热重载可能导致潜在问题。
本文探讨了如何利用Kubernetes的Sidecar模式构建云原生AI博客生成智能体,通过将GitHub Copilot SDK和技能管理部署为Sidecar容器,实现功能扩展和职责分离,提升系统可维护性和性能,适合AI应用场景,具备良好的安全性和可扩展性。
完成下面两步后,将自动完成登录并继续当前操作。