SCA应嵌入现有代码托管与流水线,而非单独采购扫描器。其核心产出是可核对的SBOM组件清单,字段完整才能匹配漏洞库。选型需关注六项:漏洞情报、可达性分析、SBOM格式、许可证合规、开发者体验与CI/CD集成。合规要求正使其从建议变为必须留痕。Gitee将SCA集成于研发平台,适合已统一代码托管的团队,私有化版本可满足代码不出内网的需求。
《网络弹性法案》要求数字产品制造商自2025年9月起上报被利用漏洞和严重事件,2027年12月起全面适用。合规关键不在政策或报告,而在软件交付系统能否持续产出可靠安全结果。建议将安全默认配置、变更审查、可追溯性、SBOM、CI检查、发布阻断阈值和负向测试嵌入开发流程,并按产品风险分级改进,使证据成为运营能力而非纸面工作。
Buildpacks 通过共享构建路径替代各仓库自行维护 Dockerfile,让平台团队集中管控基础镜像、构建包和运行时,统一实施容器安全策略。它可自动生成 SBOM、提供安全默认配置,并借助 rebasing 和 kpack 加速补丁传播,减少镜像漂移,使漏洞修复更一致、可维护。
作者为 CloudNativePG 构建 Postgres 扩展容器,重点解决 SBOM 与来源验证问题。初期 PGRX 与上游验证命令不一致导致用户困惑,后改用 Docker 自定义 SBOM 生成器重构,将逻辑集中于单一模块,构建改动极小。AI 可加速编码但无法判断正确设计。项目已可测试,包含 PG-Cron 等扩展,后续将合并 PR 并提交上游。
作者推进CNPG-Extensions项目,为容器镜像提供来源证明和SBOM,以便扫描许可证与漏洞,并探索pgrx扩展的Rust依赖图。他反思Postgres扩展管理、贡献门槛与信任问题,强调AI虽能写代码,但长期维护和人类责任更重要,并认为OpenSSF评分卡值得参考。
AI正在改变漏洞管理方式,但仅按严重性评分修复并不足够。文章强调应从传统漏洞修补转向暴露管理,结合代码可达性、依赖树和SBOM等上下文评估真实风险。开发者需审计传递依赖、检查代码路径、生成SBOM,并采用补偿控制和最小权限原则,优先处理实际可利用的漏洞。
微软宣布自2027年3月起,Windows驱动认证需提交SBOM和VEX,以符合欧盟网络韧性法案。SBOM需列出所有组件,VEX说明CVE影响。此举旨在提升供应链安全,新规适用于Windows 11 25H2/26H2及Server 2025,旧版本不受影响。
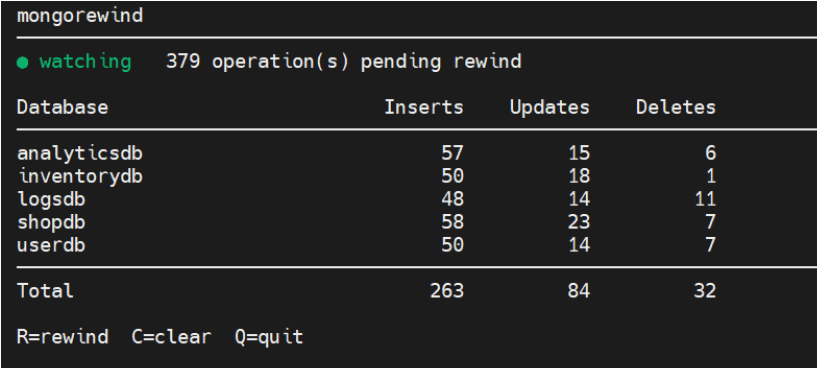
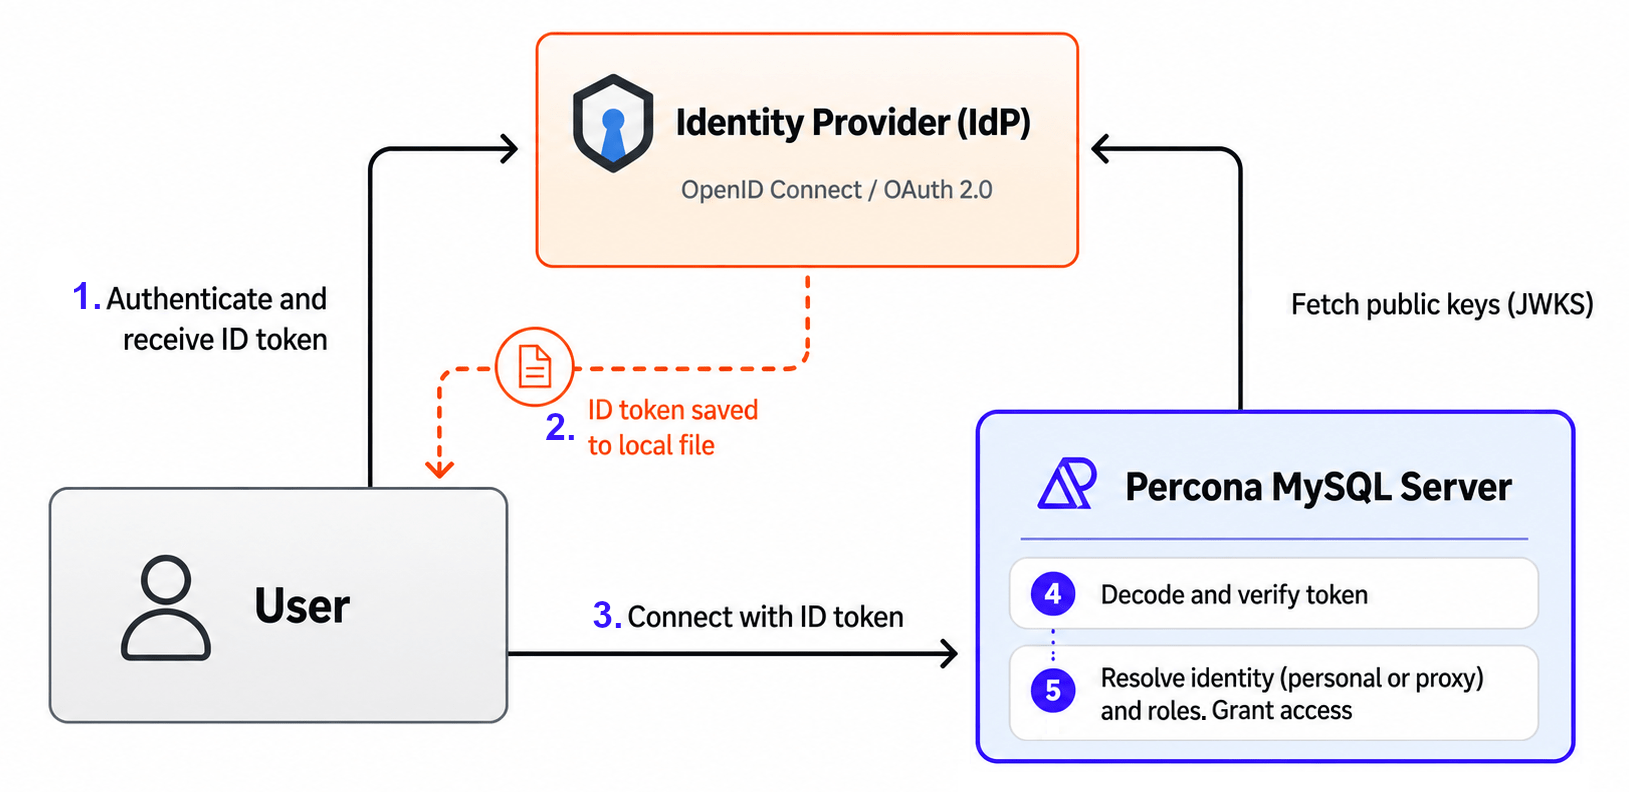
该文章介绍Percona Server for MongoDB的多项更新,包括轮换过期X.509证书以减少服务中断、引入软件物料清单(SBOM)功能,以及支持RHEL 10、其衍生版和Debian 13系统,并兼容x86_64和ARM架构。
本文介绍了Percona Server for MongoDB的软件物料清单(SBOM)功能,以及MySQL相关的gcache检查工具,内容涉及数据库技术更新。
Ubuntu正用Rust重建核心系统工具,基于内存安全与长期平台战略,选择性替换关键组件。26.04 LTS已默认采用uutils coreutils和sudo-rs,后者改变默认行为(如密码显示星号)。未来将引入ntpd-rs统一时间同步、UPKI实现证书撤销,并关注压缩库。通过cargo auditable嵌入SBOM,采用vendoring管理依赖,确保安全与可维护性。
Apache Trusted Releases(ATR)平台由ASF工具倡议推出,旨在简化开源项目发布流程。它自动化投票统计、SBOM验证和合规检查,减少维护者负担,同时兼容现有工具。ATR将SBOM缺失字段从数千降至近乎全覆盖,提升安全合规性。该平台灵活适配各项目节奏,已在release-test.apache.org上线,提供文档和开源代码。
网络安全和基础设施安全局(CISA)更新了软件物料清单(SBOM)的指导,强调SBOM应包含所有组件信息,包括依赖关系和配置文件。SBOM必须透明且完整,包含每个组件的许可证信息,以确保供应链安全。有效的SBOM可以快速识别系统受影响情况,避免风险。进行“嗅探测试”有助于验证SBOM的准确性,确保安全性。
2020年SolarWinds攻击通过篡改软件构建管道,导致超过18000个组织被植入后门。为提高软件供应链安全,Google推出了SLSA框架,定义了四个安全等级。Sigstore提供无密钥签名,简化开发者的私钥管理。通过SPIFFE/SPIRE,CI/CD管道中的每个步骤都有独立身份,确保安全。SBOM用于验证组件依赖,增强零信任架构。
软件成分分析(SCA)和软件物料清单(SBOM)是现代软件开发的重要工具,帮助企业管理开源依赖和合规要求。随着开源组件的增加,企业面临更大的安全风险和合规压力。美国和欧盟的法规要求提供SBOM,以确保透明度和安全性。SCA工具通过自动识别依赖、许可证和漏洞,帮助企业应对这些挑战,确保合规并提升安全性。
发布了SBOM::CycloneDX的新版本,支持OWASP CycloneDX 1.7规范,新增加密材料清单和知识产权透明度等元素,并推出轻量级接口“SBOM::CycloneDX::Lite”,简化了BOM生成。
随着云原生生态系统的发展,软件材料清单(SBOM)变得至关重要。Docker推出的安全加固镜像提供超过200个开源软件包,帮助用户自动修复安全漏洞。DHI镜像相比传统镜像减少了96%的漏洞,支持企业定制和延长生命周期,确保软件安全和合规。
美国网络安全和基础设施安全局(CISA)发布了《2025年软件物料清单(SBOM)的最低要素》,更新了SBOM的核心要素,强调数据的可操作性和可追溯性,以应对复杂的供应链风险。这标志着软件供应链安全治理的新阶段,SBOM将成为全球相关国家和组织的重要参考。
政府更新的软件材料清单(SBOM)指导意见已发布,强调SBOM需更加清晰和详细。新草案增加了组件哈希和许可证等字段,以提升安全性。监管推动SBOM的普及,尤其受到欧盟网络韧性法案的影响。
Python程序员Seth Michael Larson被Python软件基金会聘为安全开发者,专注于解决隐形依赖问题。隐形依赖是指未在清单中声明的代码,导致漏洞扫描器无法识别。Larson推动PEP 770,以改善Python包的依赖管理,并提倡使用软件材料清单(SBOM)来记录所有组件和依赖,帮助识别潜在漏洞。
CNCF安全技术咨询组发布的供应链安全最佳实践指南在2025年变得更加重要。2023年,供应链漏洞造成超过450亿美元损失,预计到2026年将超过800亿美元。8月25日,John Kjell将在阿姆斯特丹的开放源代码峰会上介绍更新的指南,强调SBOM和认证的重要性,以及公共部门软件安全的挑战与解决方案。
完成下面两步后,将自动完成登录并继续当前操作。