

六种Linux日志查看方法详解
内容提要
本文介绍了六种常用的Linux日志查看方法,包括tail、head、cat、more、sed和less命令,以及其他常用命令如grep、awk和cut。常见的日志文件包括/var/log/message、/var/log/secure、/var/log/maillog和/var/log/cron等。通过查看这些日志文件,可以了解系统的运行状态和事件记录。
延伸解读
根据日志大小和查看目的选择命令
文章介绍了六种查看日志的命令,但未说明如何选择。实际上,小型日志文件适合用cat直接输出;大型日志文件则更适合用less或more分页浏览,避免刷屏。若需实时监控日志变化,tail -f是最佳选择;而head仅用于查看文件开头。sed适合按模式提取内容,但需结合正则表达式。读者应根据文件大小和具体需求灵活选用,而非死记命令。
实时监控与静态查看的差异
tail命令的-f参数可以循环读取文件末尾,适合实时监控日志更新,例如追踪系统错误。而cat、head、more、less等命令均为静态查看,执行时只显示当前内容,不会自动刷新。若需持续观察日志变化,应使用tail -f;若只需分析历史记录,则静态命令更合适。文章未强调这一区别,但实际运维中需明确场景。
结合grep等命令提升日志分析效率
文章提到可结合grep、awk、cut等命令实现更灵活的日志处理。例如,用grep过滤特定关键词,用awk提取指定字段,用cut按列截取。这些组合能快速定位问题,但需要读者具备一定的命令行基础。文章未给出具体示例,实际使用时需参考各命令的文档,避免误用参数导致遗漏关键信息。
常见日志文件的位置与用途
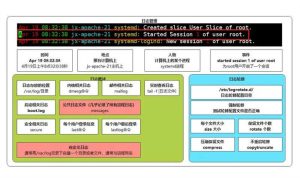
文章列举了/var/log/message、/var/log/secure、/var/log/maillog和/var/log/cron等常见日志文件,并简要说明其用途。了解这些文件有助于快速定位问题:系统启动和错误查看message,安全事件查看secure,邮件服务查看maillog,定时任务查看cron。但不同Linux发行版可能略有差异,实际路径需以系统为准。
Q&A
Linux中有哪些常用的日志查看命令?
常用的日志查看命令包括tail、head、cat、more、sed和less。
tail命令的主要功能是什么?
tail命令用于实时显示文件末尾的内容,适合监控日志文件的变化。
如何使用head命令查看文件的开头部分?
使用head命令可以通过指定-n参数来显示文件的开头部分内容。
sed命令在日志处理中的作用是什么?
sed命令是一种流编辑器,用于对文本进行模式匹配和替换,便于查找特定信息。
Linux系统中常见的日志文件有哪些?
常见的日志文件包括/var/log/message、/var/log/secure、/var/log/maillog和/var/log/cron。
如何结合其他命令进行日志分析?
可以结合grep、awk、cut等命令,实现更灵活的日志处理和分析。
