


CVE-2024-33899 WinRAR RAR/UnRAR Escape Sequence 注入漏洞
原文中文,约1800字,阅读约需5分钟。
📝
内容提要
WinRAR中存在Escape Sequence注入漏洞,攻击者可通过恶意档案欺骗用户,触发漏洞执行隐藏的恶意脚本。
🔎
延伸解读
漏洞影响范围与版本
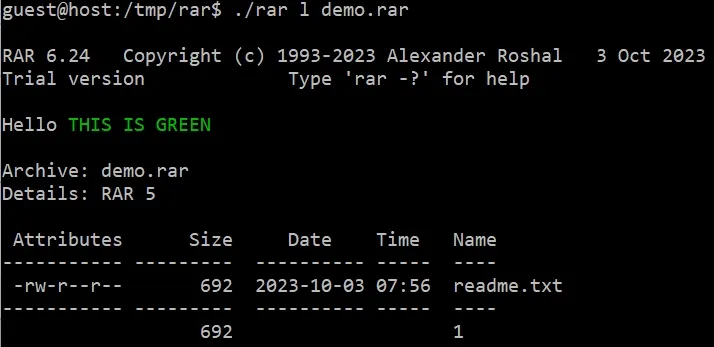
该漏洞影响WinRAR命令行版本的RAR和UnRAR,Windows平台对应CVE-2024-36052,Linux/Unix平台对应CVE-2024-33899。攻击者可通过构造包含ANSI转义序列的恶意档案,在用户查看压缩文件列表时注入控制字符,从而伪造显示内容。
实际危害与利用条件
漏洞利用需要用户使用命令行工具查看恶意档案,攻击者可通过伪造文件列表欺骗用户,例如将恶意文件伪装成PDF。在某些环境下可能导致拒绝服务(DoS)。但利用条件较为受限,危害相对有限。
与CVE-2023-38831的区分
部分中文报道错误地将CVE-2023-38831的影响移植到本漏洞,声称攻击者可通过ShellExecute执行隐藏脚本。实际上,本漏洞仅涉及转义序列注入,不会导致远程代码执行,需注意区分。
❓
Q&A
CVE-2024-33899漏洞是什么?
CVE-2024-33899是WinRAR中的Escape Sequence注入漏洞,影响命令行版本的RAR和UnRAR。
攻击者如何利用CVE-2024-33899漏洞?
攻击者可以通过制作包含ANSI转义序列的恶意档案,欺骗用户并执行隐藏的恶意脚本。
CVE-2024-33899与其他漏洞有什么相似之处?
CVE-2024-33899与CVE-2023-38831相似,都是通过不当处理文件扩展名来触发漏洞。
该漏洞可能导致什么后果?
该漏洞可能导致某些环境下的拒绝服务(DoS)攻击。
WinRAR的哪个函数导致了这个漏洞?
WinRAR的ShellExecute函数处理文件扩展名不当,导致执行错误参数的隐藏脚本。
如何测试CVE-2024-33899漏洞?
可以通过创建包含特定ANSI转义序列的压缩文件并使用命令行工具进行测试。
🏷️
