斯科特·沃克2006年专辑《The Drift》以死亡、疾病与悲剧为主题,歌词涉及墨索里尼之死、9·11、死产双胞胎兄弟及斯雷布雷尼察大屠杀。配乐实验性强,不和谐弦乐、机械噪音、动物叫声与走调演唱交织,听感如恐怖片配乐,令人不安;虽难以一次听完,却值得坚持,会让人不寒而栗。
Google has released ML Drift, an open-source, cross-platform GPU compute engine designed for on-device AI and machine learning inference. Licensed under Apache 2.0, it abstracts the complexities...
Client loyalty evolves quickly. Leading banks are reclaiming the 12 to 25 percent of wallet share that changes hands every year instead of letting it drift.
Bold actions to spur corporate dynamism can unlock transformational opportunities for Japan in a new era and reset its growth trajectory.
Block, Inc. describes migrating ~450 JVM repositories into a monorepo across Cash App and Square engineering to reduce dependency drift and coordination overhead. The system supports ~8,800 weekly...
Drift Casino – мобильная версия и удобный вход ▶️ […]
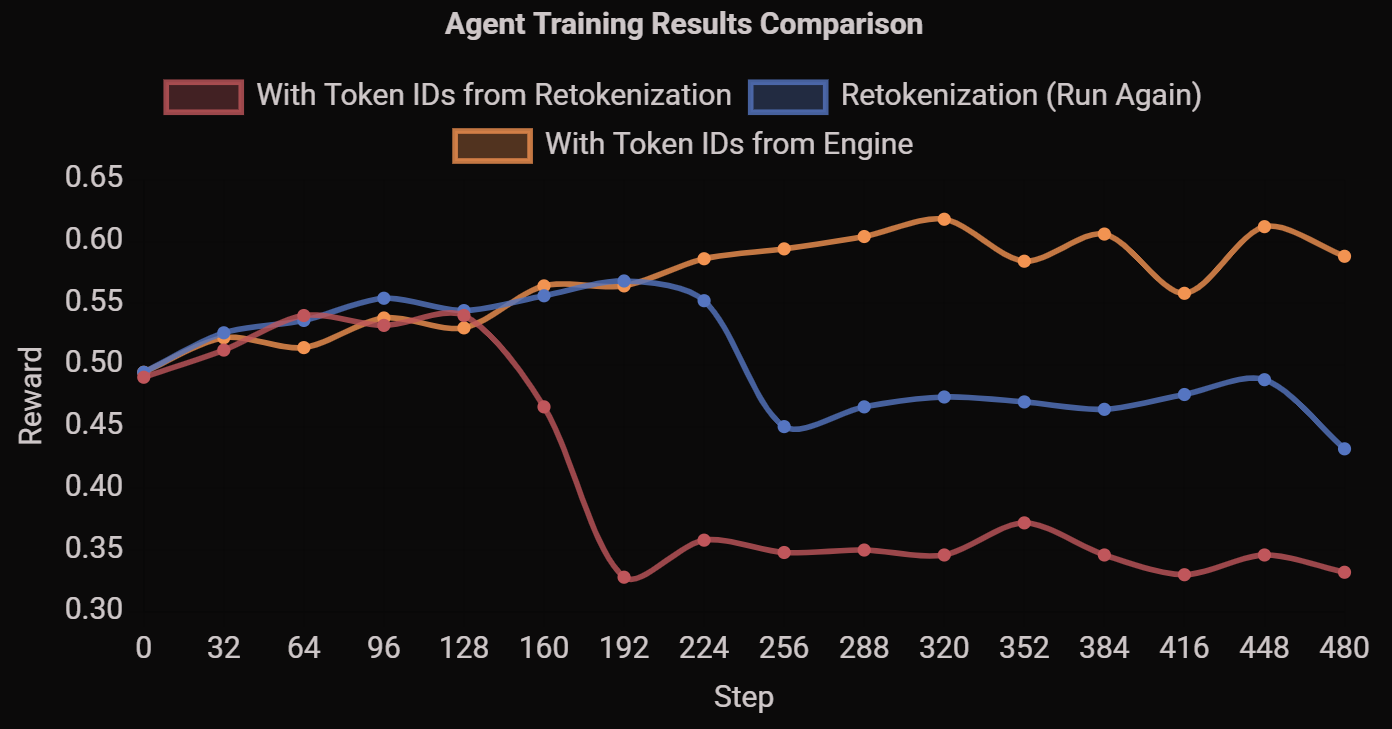
本文介绍了vLLM的OpenAI兼容API新特性,允许返回精确的token ID,解决了训练与推理之间的Retokenization Drift问题。通过设置"return_token_ids": true,用户可以获取输入和生成响应的token ID,从而提高代理强化学习的稳定性。Agent Lightning框架与此特性结合,简化了数据收集和优化过程,提升了系统的灵活性和可扩展性。
2025年8月,Salesloft Drift数据泄露事件成为SaaS历史上严重的供应链攻击。攻击者UNC6395利用OAuth令牌漏洞,获取700多家企业的敏感数据。初始入侵源于GitHub账户失陷,攻击者长期潜伏,导致安全失效。事件揭示了第三方应用安全的关键弱点,企业需加强OAuth令牌管理和供应链风险控制。
美国营销公司Salesloft的GitHub仓库遭黑客攻击,AWS凭证被窃取,导致750家企业的CRM数据泄露,包括谷歌和Cloudflare。黑客利用Salesloft的Drift漏洞获得访问权限,造成严重后果。
2025年,Salesloft的GitHub账户被黑客入侵,导致700多家企业受影响,OAuth令牌被窃取,客户数据泄露。Salesloft已采取应急措施,Mandiant确认攻击已被遏制。
2025年8月26日,Salesloft Drift公开披露了一起安全事件。Elastic虽然未直接受影响,但因使用Drift进行业务,立即启动应急响应。调查确认Elastic的Salesforce环境未受影响,但发现一个邮箱可能被未授权访问。Elastic已通知受影响客户,并禁用Drift集成,进行全面调查以确保客户数据安全。Elastic承诺持续监控并保持透明。
Cloudflare因Salesloft Drift漏洞受到影响,外部攻击者获取了其Salesforce客户支持数据,包括客户联系信息和支持票据内容。Cloudflare已通知受影响客户,并更换所有API令牌。事件强调了SaaS应用和第三方集成的安全重要性,建议组织立即断开Salesloft连接并更换凭证。
谷歌披露,Salesloft Drift平台的攻击影响所有集成应用,建议客户视所有认证令牌为可能泄露。攻击者利用被盗OAuth令牌访问部分Google Workspace邮箱。谷歌已撤销相关令牌并禁用集成功能,提醒企业检查第三方应用。
黑客成功入侵Salesloft,窃取与Drift AI聊天代理相关的OAuth令牌,攻击Salesforce客户。UNC6395组织利用这些令牌从多个Salesforce实例导出数据,包括AWS密钥和访问令牌。Salesloft已撤销相关连接,并建议客户重新验证,此事件可能预示着更大规模的供应链攻击。
本研究提出FLAIR框架,旨在解决动态数据库中因概念漂移导致的学习模型性能下降问题。通过引入“上下文适应”新范式,FLAIR显著提升了适应速度和准确性,展现出良好的实际应用潜力。
本研究提出了一种元算法,利用卡方拟合优度检验应对神经网络推理中的概念漂移问题。实验结果表明,该方法能够有效检测准确率下降,从而提高模型在多变条件下的可靠性和安全性。
本研究探讨了语言模型代理在自主体应用中的目标遵循问题,并提出了分析目标漂移的新方法。尽管最佳代理在困难评估中表现良好,但所有模型均显示出目标漂移,且与上下文长度增加的模式匹配敏感性相关。
本研究探讨了自动驾驶汽车与人类驾驶员在复杂高风险场景中的互动安全问题,提出了认知-决策框架,发展了风险敏感度模型和基于漂移扩散模型的决策模型,为模拟应急驾驶决策提供理论基础。
本研究提出FedBSS方法,针对联合学习中的数据异质性引起的客户端漂移问题,通过动态选择样本来缓解样本级异质性,从而提升模型训练的稳定性和性能。
完成下面两步后,将自动完成登录并继续当前操作。