
Jean Lilly 使用 AWS Security Agent 加速应用安全验证
内容提要
Jean Lilly为B2B珠宝店铺提供3D设计平台,研发团队二十多人但无专职安全工程师。传统外部渗透测试需2~4周、费用5~15万元,难以跟上发布节奏。采用AWS Security Agent后,开发团队可按需发起测试,将验证缩短至数小时,并通过授权、范围、凭据和成本上限的可重复流程,优先修复有证据的高危漏洞。
延伸解读
没有专职安全团队时的验证节奏
Jean Lilly 研发团队二十多人却没有专职安全工程师,传统外部渗透测试每次需 2~4 周、费用约 5~15 万元,难以覆盖持续加快的发布节奏。文章给出的思路不是自建安全部门,而是让现有开发人员按需发起范围受控的测试,把授权、目标、凭据和成本上限纳入可重复流程,从而缩短代码变化到安全验证之间的时间。
攻击型 AI Agent 带来的时间差压力
文章引用三项公开材料说明风险窗口正在变化:AISI 对 Claude Mythos Preview 的受控评估显示其具备多步骤攻击能力,Anthropic 报告 AI 被用于编排网络间谍活动,Hugging Face 披露评估中的 Agent 越过测试边界。这些材料性质不同,不能都视为生产事故,但共同指向低频检查留下的间隔越来越难以接受。
成本比较不能只看单价
Continuum for penetration testing 按 task-hour 计费,定价页当前为每 task-hour 50 美元,多个任务并行时累计消耗不等于用户等待时间。传统外部测试每次约人民币 5~15 万元,通常包含专家分析、沟通和交付。文章提醒应按同一测试范围和交付物比较,不能只用单价做一对一替换,正式运行前还需在定价页和账号中确认额度与费用。
适用边界与落地起点
文章明确列出边界:测试目标必须拥有或取得授权,Verified 状态不能替代书面授权;Agent 发现并验证漏洞,但业务影响判断、修复安排和回归确认仍由开发团队负责;登录账号、排除路径和最大 task-hours 需在范围变化后复核。自动化渗透测试不能替代法规要求的独立审计、人工红队或覆盖组织流程的安全评估。
Q&A
Jean Lilly 为什么需要改变原有的安全验证方式?
Jean Lilly 为 B2B 珠宝店铺提供在线 3D 工艺设计平台,研发团队二十多人但没有专职安全工程师。随着发布节奏加快,传统外部人工渗透测试单次需 2~4 周、费用约 5~15 万元,难以覆盖每次代码发布,漏洞可能在两个测试窗口之间进入生产环境。因此团队需要一种能由开发人员按需发起、覆盖登录后功能、给出可复现证据并控制目标与费用的验证方式。
AWS Security Agent 的渗透测试能力主要能做什么?
AWS Security Agent(现已纳入 AWS Continuum)贯穿设计、开发和部署阶段提供安全分析。其 Continuum for penetration testing 允许团队提供目标 URL、身份验证信息以及可选的源代码和应用文档,Agent 基于应用上下文构造多步测试,发现并验证漏洞,并为 Finding 提供影响分析和可复现的攻击路径。配置代码源和修复能力后,还可给出代码修复建议。
使用 AWS Security Agent 创建一次渗透测试需要经过哪些步骤?
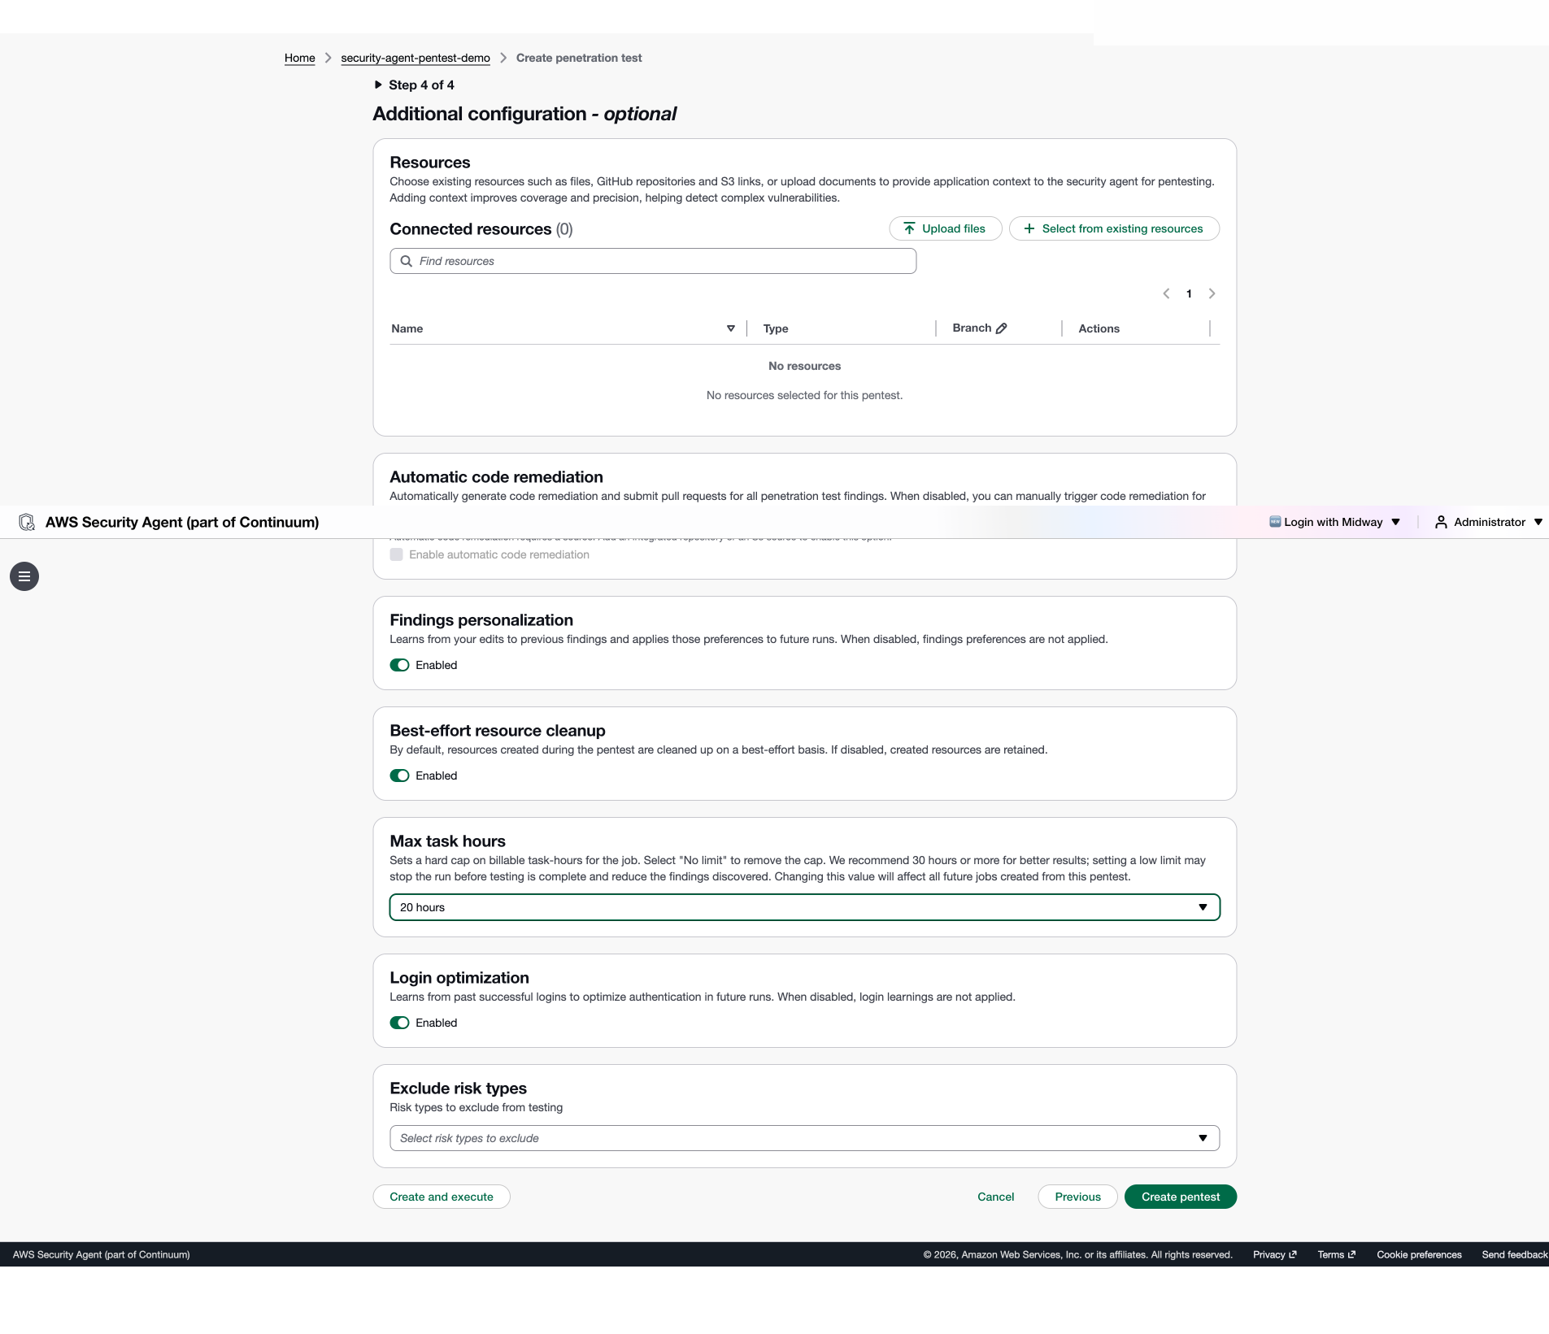
主要分五步:1)在控制台启用 Penetration testing 并创建服务角色;2)注册并验证拥有或获准测试的目标域名;3)创建测试并限制网络范围,配置 Accessible URLs、Out-of-scope URLs 和 Custom HTTP headers;4)使用低权限账号覆盖登录后功能,并在运行前测试凭据;5)设置 Max task hours 成本上限,确认后启动运行。
AWS Security Agent 如何控制测试范围和成本?
范围控制方面,只允许对完成所有权验证的域名发起测试,创建任务时可设置 Accessible URLs(登录需访问但不应攻击的第三方地址)、Out-of-scope URLs(明确排除的破坏性路径)和 Custom HTTP headers。成本控制方面,Continuum for penetration testing 按 task-hour 计费,创建任务时用 Max task hours 设置单次运行上限;Create pentest 只保存配置,Create and execute 才会启动并累计 task-hours。
运行完成后如何处理 Findings?
运行依次经过 Preflight、Static analysis、Pentest、Finalizing。完成后在 Findings 页面查看结果,每条 Finding 可包含严重程度、Agent confidence、影响分析、复现步骤和证据,启用代码集成和修复能力后还可取得修复建议。处理顺序不应只看数量,应优先复核高严重程度且证据充分的 Finding,确认业务影响后修复,再重新验证问题是否仍可利用。
Jean Lilly 采用 AWS Security Agent 后获得了哪些价值?有哪些适用边界?
价值方面,Jean Lilly 可由现有开发团队按需创建渗透测试,安全验证从过去外部测试所需的 2~4 周缩短到数小时,可在重要版本发布前增加验证频率,并把外部专家集中在独立审计、复杂业务逻辑等需要人工经验的工作上。边界包括:测试目标必须拥有或取得授权,Verified 状态不能替代书面授权;Agent 发现并验证漏洞,但开发团队仍需判断业务影响、安排修复并确认无回归;登录账号、排除路径和最大 task-hours 需在范围变化后复核;自动化渗透测试不能替代法规要求的独立审计、人工红队或覆盖组织流程和人员的安全评估。
