本文介绍如何用Kiro Crew与Codex两个智能体协作,将家居安装说明书自动生成3D安装视频:Kiro Crew在协调实例上拆分任务、派活与验收,Codex在GPU渲染实例上通过Amazon Bedrock调用模型建模、用Amazon Polly配音、渲染并自检。流程分为读资料、配音排时间轴、摆放动画、预览、正式渲染、交付六个阶段,并总结了背景、碰撞检查、防穿模等实践问题及成本与适用范围。
本文介绍 AWS DevOps Agent 在 Amazon EKS 上的故障排查实践。通过客户案例与故障注入测试,验证其可自动关联 CloudWatch、CloudTrail、Kubernetes 等数据,11 次完整调查均定位到注入故障,用时 4–12 分钟。文章还说明告警接入、事件归并、只读权限配置及按工作时长计费的成本控制经验,并建议补齐审计日志与发布记录以提升调查准确性。
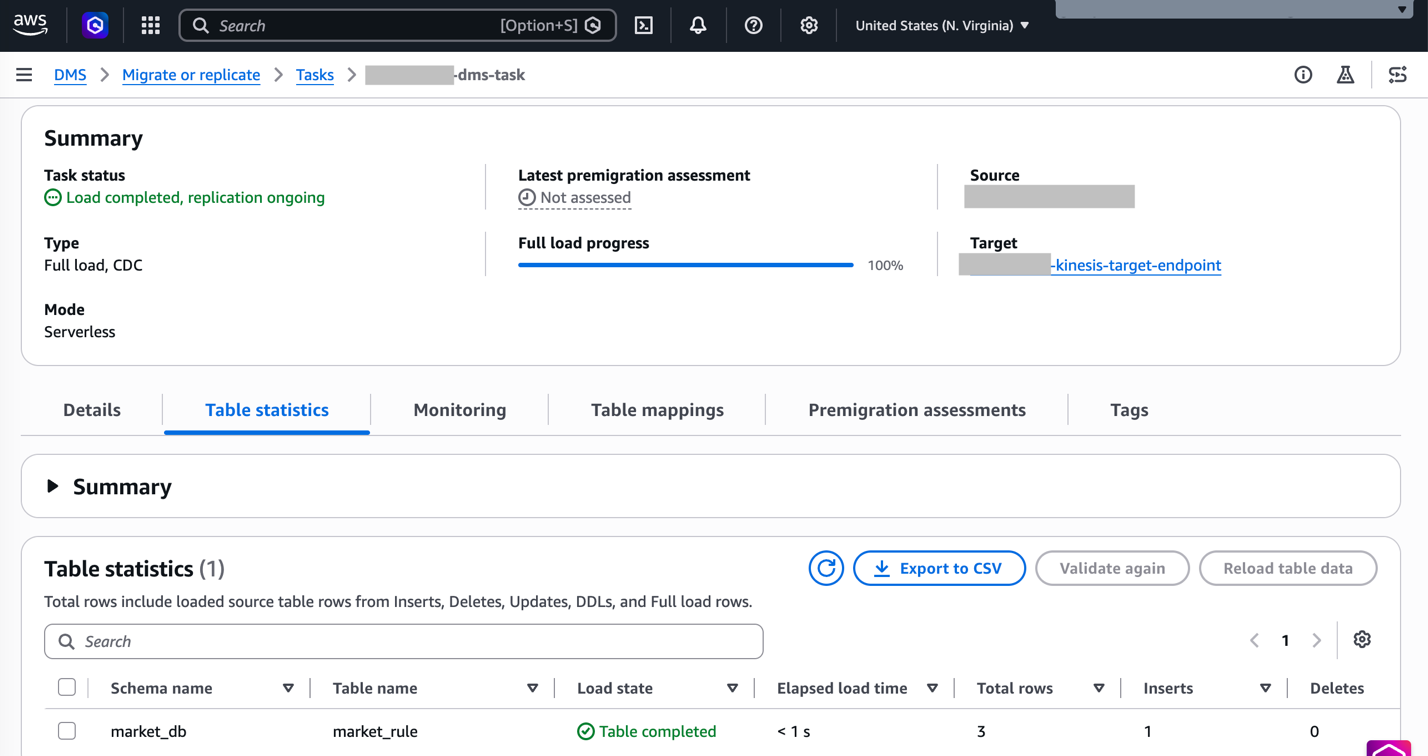
美联航构建了从Aurora MySQL到Apache Iceberg的CDC管道,用于迁移期间的近实时数据同步,采用Kinesis Data Streams、Lambda、Data Firehose和AWS DMS。Firehose将变更写入Iceberg表并提交快照,支持插入、更新和删除。该方案使查询延迟提升5倍,ETL作业时间减半,端到端延迟最低约10秒,数百名分析师可访问近实时数据。
本文介绍使用AWS FIS对Amazon Bedrock AgentCore上的Strands智能体进行工具级故障注入测试。故障分为调用前取消(如超时、网络错误)和调用后篡改返回数据(截断、删字段、改值)两类。实验显示,无失败处理提示的智能体会在重试后改用训练数据自信作答,甚至将损坏数据当作事实;有提示的智能体则会明确告知数据缺失。此类故障下CloudWatch错误指标仍为0、HTTP仍返回200,因此需通过Pydantic校验工具输出并生成EMF指标来告警。建议在专用混沌环境中反复测试,并关注任务成功率而非可用性。
本文介绍如何在 Amazon Route 53 Resolver DNS Firewall 中集成 Infoblox 托管威胁情报规则:通过 AWS Marketplace 订阅,在规则组中添加 Infoblox 托管规则,先以 ALERT 模式测试,再切换为 BLOCK 拦截恶意域名;同时涵盖架构、IAM 权限、费用、VPC 关联、查询日志配置、白名单例外及资源清理。
本文介绍基于中国区 Amazon Bedrock AgentCore 的制造业智能问数方案:员工在飞书用自然语言查询 MES 数据,系统按组织架构自动分配角色,以随机令牌在容器外解析身份,由 Lake Formation 强制执行表、列、行级权限。核心设计是不让大模型决定用户身份,容器内只放令牌,角色存于 DynamoDB,数据层兜底防越权。MES 数据经 DMS 同步至 S3 数据湖,避免影响生产库。方案已开源,并附成本估算与实践经验。
Rakbank 在亚马逊云科技上为零售数字银行平台构建集中式可观测性架构:平台每天产生约150GB日志,由 Fluent Bit 采集,经 Transit Gateway 跨账户私密传输至多可用区 OpenSearch Service,并并行归档至 S3。采用热/温/冷分层存储,热层保留15天、温层15–30天、冷层30–60天,S3归档满足7年合规要求,相比全热集群节省约55%成本。架构支持25个仪表盘和约25名并发用户,并正在评估AI辅助查询等新功能。
本文介绍如何结合 Amazon Bedrock Managed Agents(BMA)与 AWS Lambda MicroVMs,让 AI Agent 从回答问题走向执行任务。BMA 托管 Agent 循环与对话上下文,MicroVM 为每个会话提供独立、按秒计费且可挂起的执行环境。文章详述部署步骤、权限隔离、工作区快照持久化、空闲挂起与恢复、成本估算及预览期限制,并强调预热保活、S3 快照恢复和最小权限三项落地要点。
文章介绍在AWS上使用Ray与Anyscale扩展分布式AI工作负载。Anyscale是基于Ray的全托管服务,部署在用户AWS账户内,负责集群管理、自动扩缩容与成本控制。提供三种部署方式:Amazon EC2(最灵活)、Amazon EKS(Kubernetes原生)、SageMaker HyperPod(高容错训练)。可按流水线阶段匹配Graviton、GPU、Trainium、Inferentia及Spot实例以优化成本,同一Ray代码无需修改即可从单机扩展到多机集群。
柯基数据为医药行业提供可信知识服务,其GraphRAG智能体基于Strands Agents开发,托管于Amazon Bedrock AgentCore Runtime,使用AgentCore Memory管理对话记忆,接入Amazon Nova模型,并通过Bedrock Guardrails进行合规过滤。迁移仅由1名工程师约两周完成,检索推理逻辑基本未重写。上线前使用AWS Continuum对公网入口进行渗透测试,共发现21项问题,无高危或严重问题,14项中危问题已全部修复。随着AgentCore在中国区域上线,柯基正推进中国区域部署。
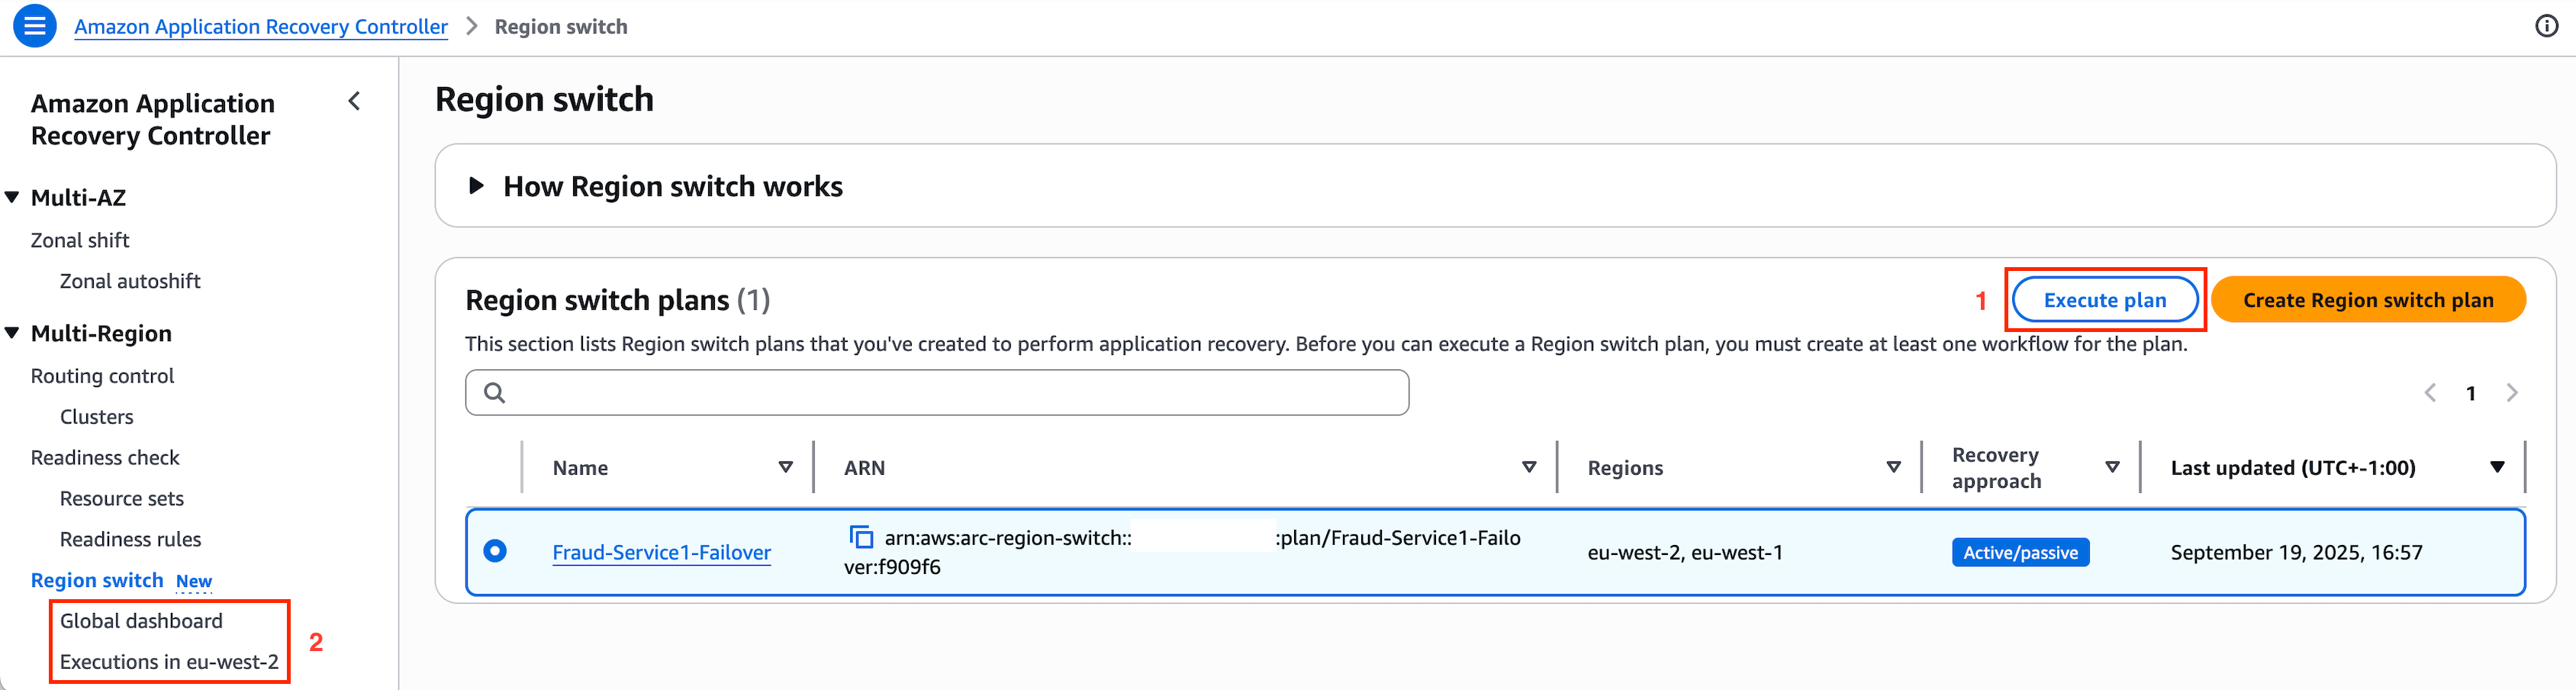
本文介绍受监管企业中的应用团队如何借助 Amazon ARC Region Switch,在集中式入口代理管控下实现自助式区域故障转移。方案利用 Transit Gateway 对等连接、Route 53 私有托管区和 VPC Lattice,使应用团队无需与基础设施团队协调即可独立控制 DNS 故障转移记录;中央父计划通过 AWS RAM 按依赖顺序执行各团队共享的子计划,实现组合级协调恢复,兼顾安全合规与团队自主性。
本期AWS更新要点:AgentCore Runtime V2通过按需加载内存与快照恢复,将大镜像冷启动降至约2秒,需将platformVersion设为V2启用;S3表类数据存储服务支持将Hive表托管迁移至Iceberg,无需管道,转换期间源表可写。此外还发布了DynamoDB从S3批量加载数据、AgentCore Web Answer工具、Lambda支持Kafka队列模式、Equinix互连预览及Security Hub SBOM清单等更新。
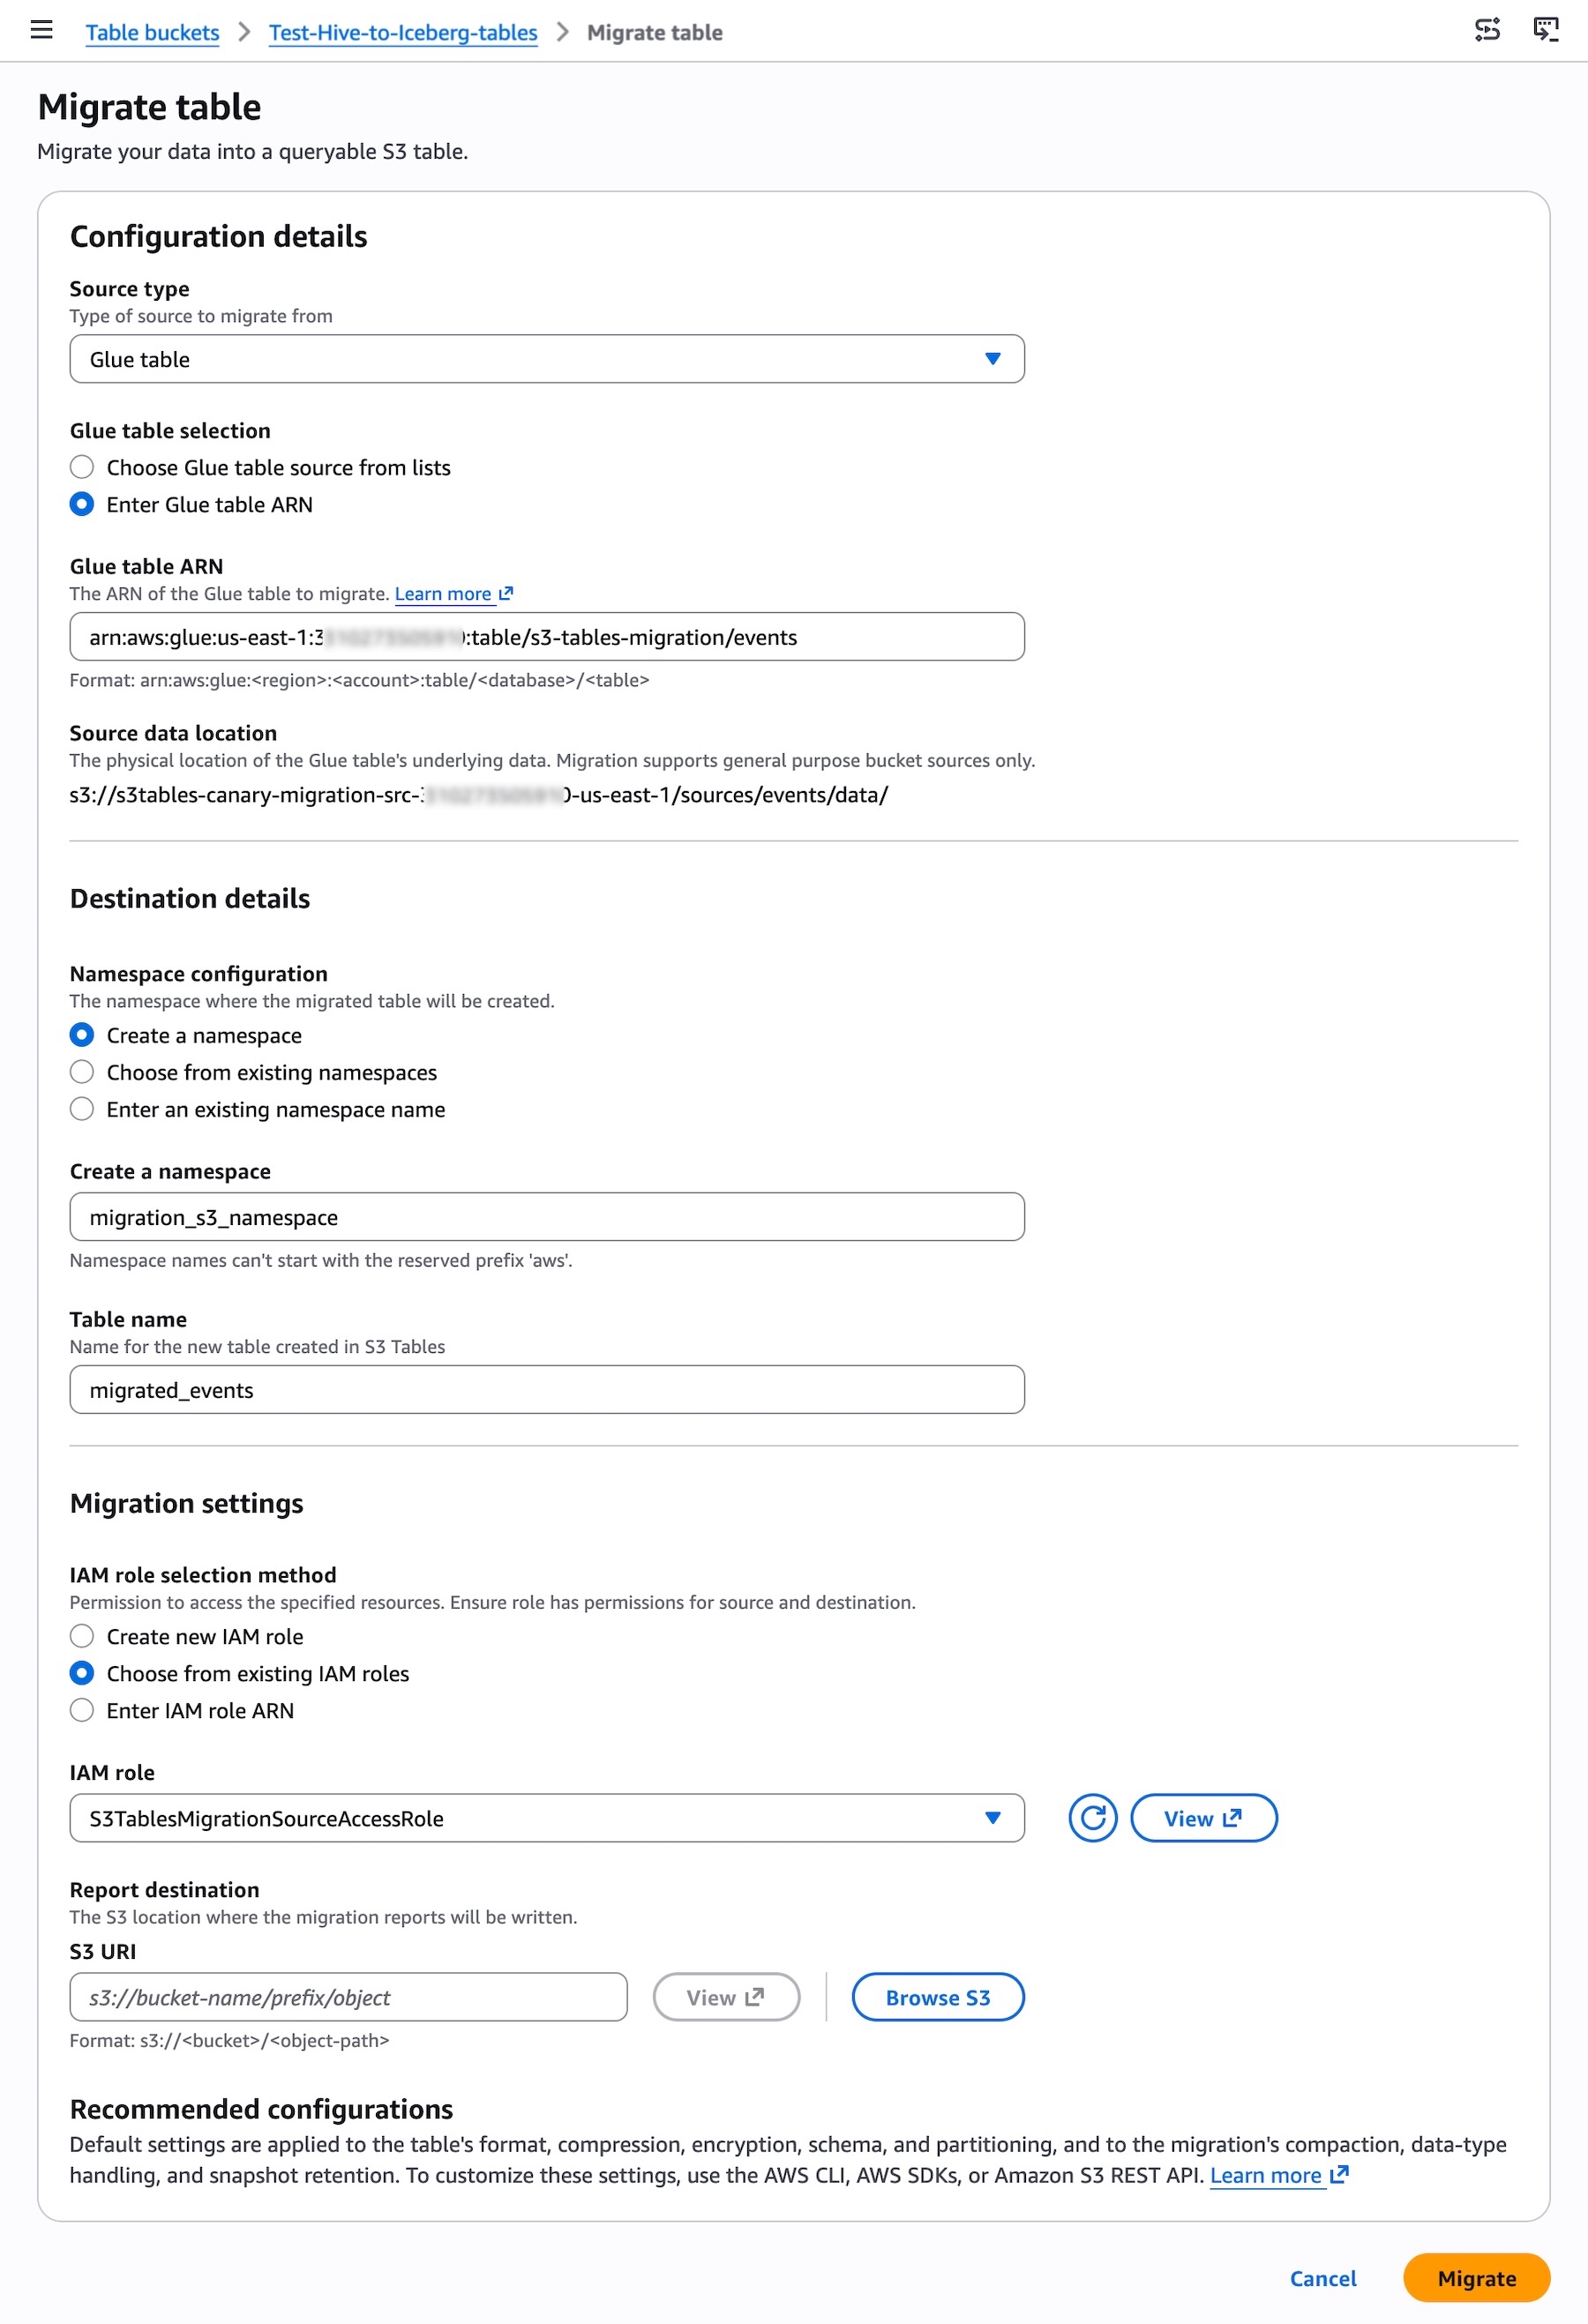
Amazon S3 表类数据存储服务新增托管迁移功能,可将 AWS Glue 中注册的 Parquet 格式 Apache Hive 表迁移至 Apache Iceberg,无需自建管道或预置计算资源,生产负载基本保持运行。服务自动完成数据验证、兼容性检查、类型转换、文件重压缩与合并,支持多次增量同步,仅在切换时短暂离线。按复制数据量计费,源对象保留原存储层。可通过控制台、CLI、SDK 或 Agent Toolkit 操作,已在美、亚太多区域推出。
上海博卡针对海外中小美业门店漏接电话、多语言坐席成本高、预约对话复杂等痛点,基于Amazon Connect Customer与Nova 2 Sonic构建电话AI前台,基于Amazon Bedrock AgentCore构建文字客服,并通过Gateway接入现有预约接口,无需改动系统。方案4周投产,支持6种语言。美国一家Spa门店于2026年9月由AI接听605通来电,平均通话2分14秒,预约自动化完成率80%,坐席成本节省95%。
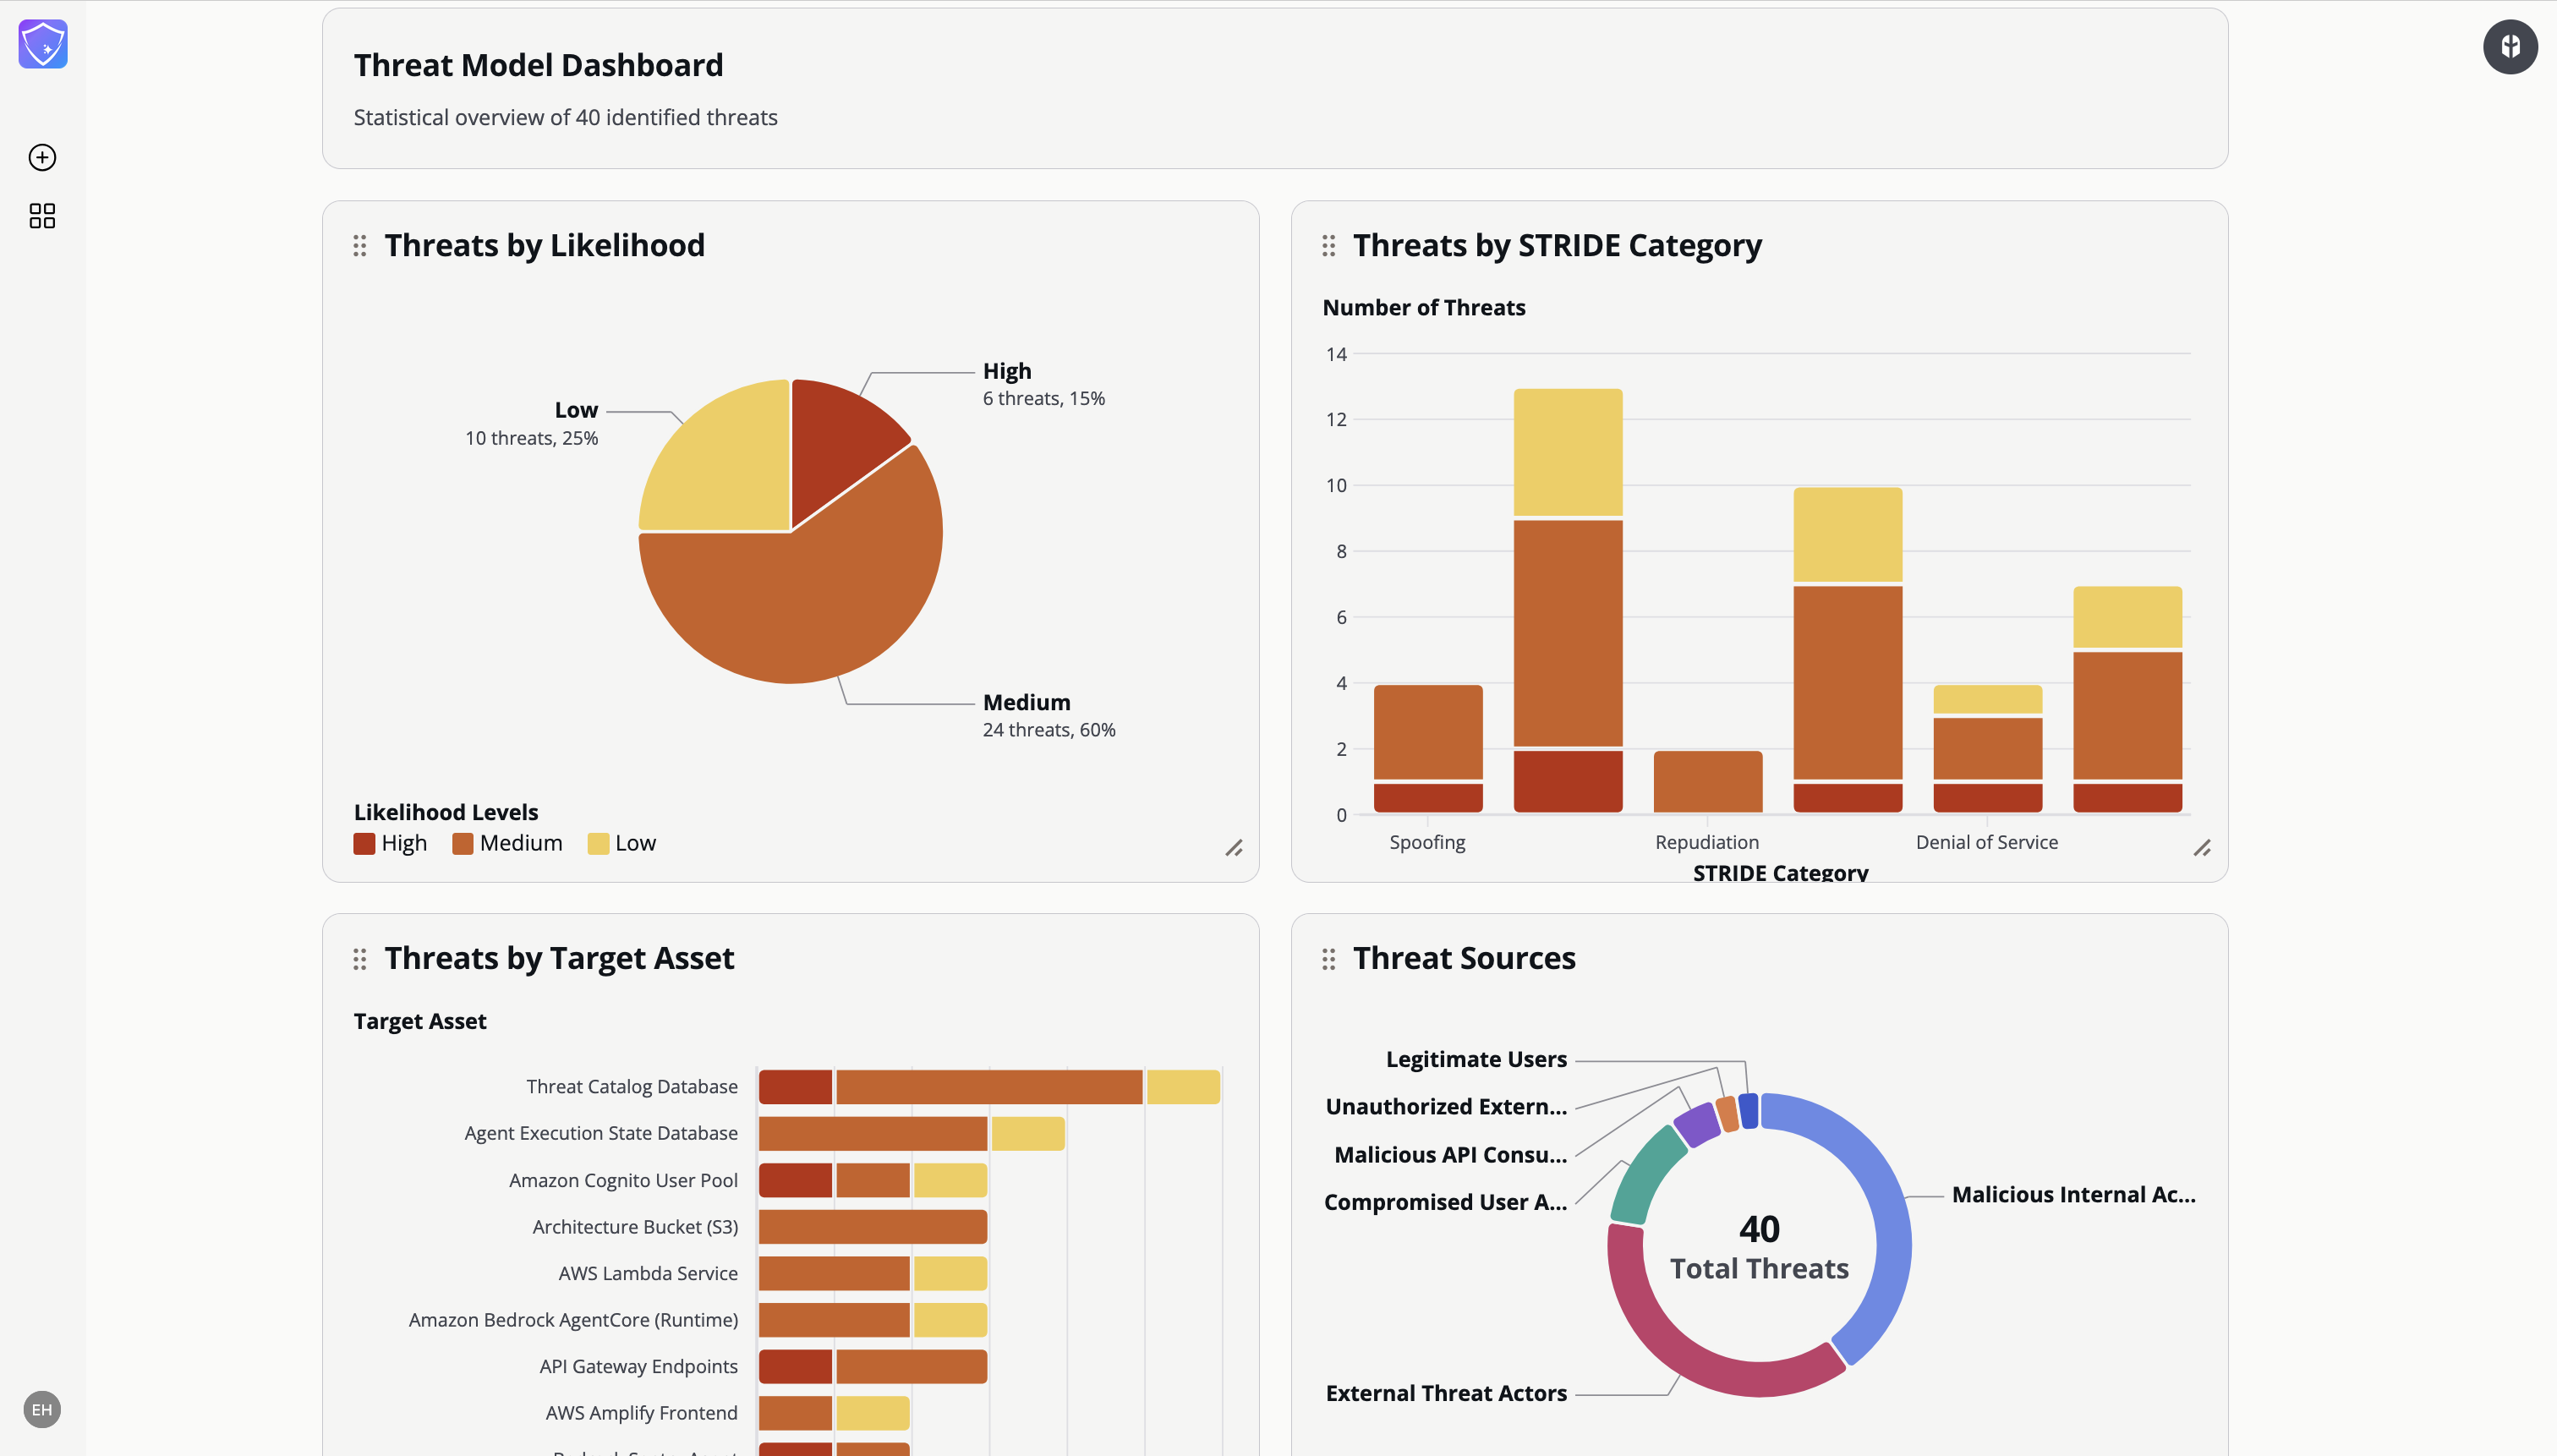
TUI安全团队仅4人,却需服务100多个产品团队,人工威胁建模每次耗时4–6小时,每月仅能完成3–4次。团队借助Amazon Bedrock(Claude Sonnet 4.5)与AgentCore构建智能体工作流,通过元数据筛选标准(上下文缩减94%)、自校正威胁生成与联网搜索缓存实现自动化威胁建模。上线后单次评估时间最多减少70%,月处理量增至10–12次,威胁识别达40–60个,标准应用100%一致,并已在全公司推广。
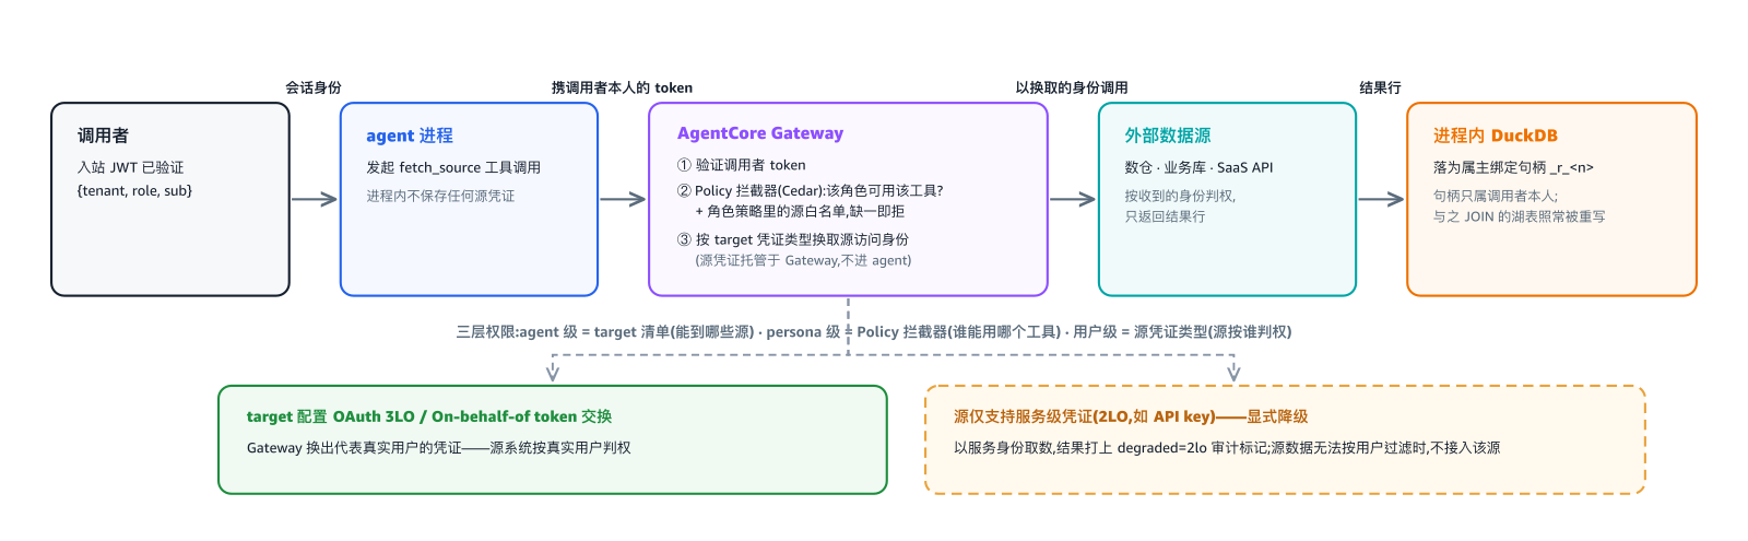
本文介绍基于 Amazon Bedrock AgentCore 的受治理 data agent 参考实现:DuckDB 嵌入 agent 进程,就地读取 S3 Tables 上的 Iceberg 数据,行列级权限与成本闸门在每条 SQL 进入引擎前编译进语句。方案按调度、语义、上下文、治理、计算、存储六层加评测运营层展开,解决成本、准确率与权限问题,代码已开源。
AWS has released Amazon ECS Gateway, an account-level ingress resource letting platform teams define networking once and application teams opt services in with a connector. Each service gets a...
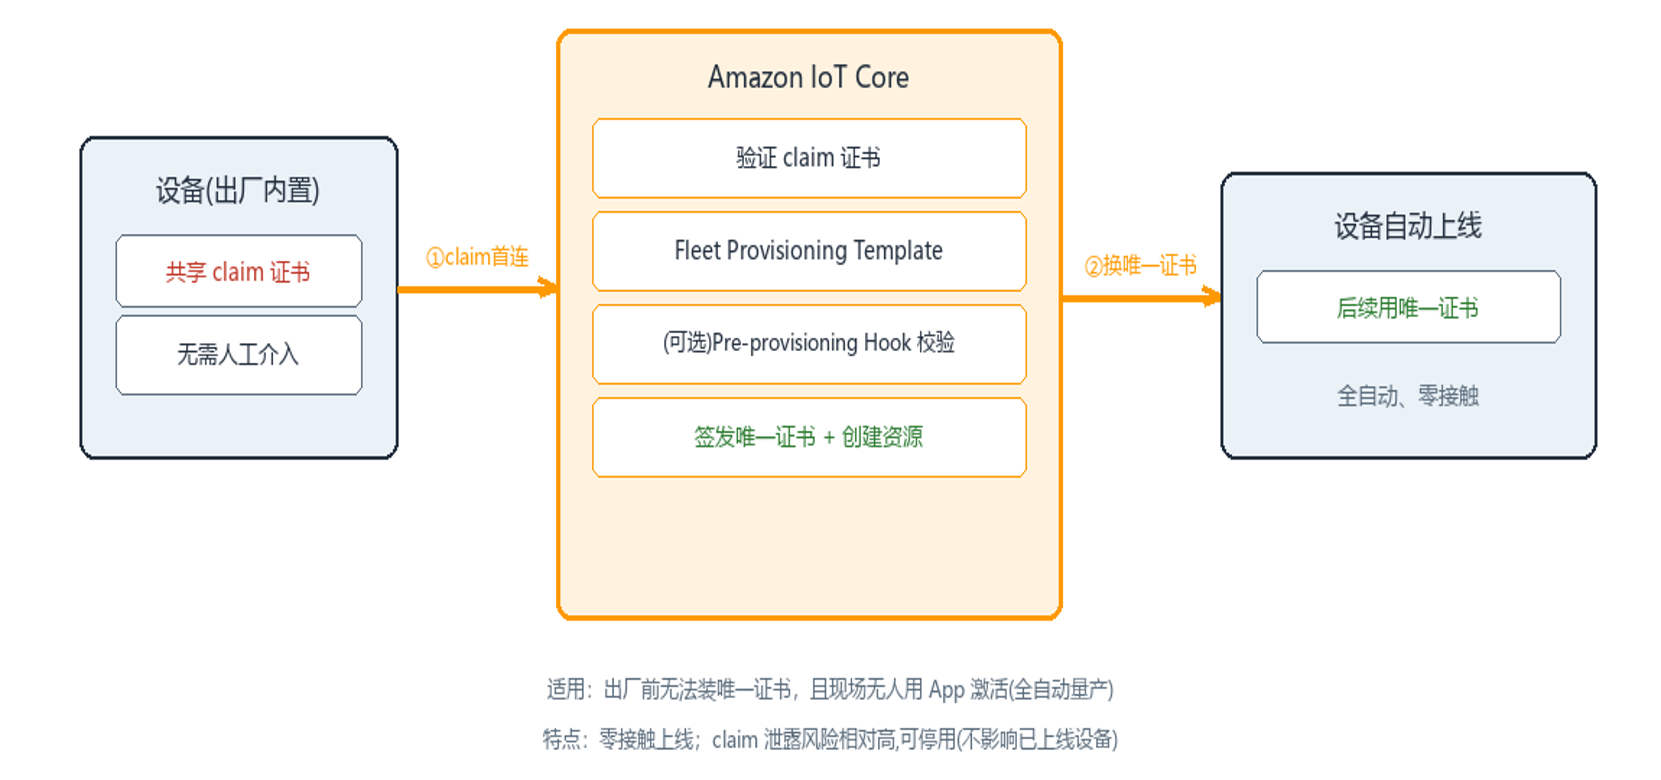
本文介绍 Amazon IoT Core 的五种设备接入预置方式,核心是身份认证与设备注册,以 X.509 证书双向 TLS 为主流。按能否出厂前安装唯一证书分为两类:已具备证书时,可用单个 Thing 手动注册、JITP/JITR 首次连接自动注册或 S3 清单批量注册;无法预装证书时,采用舰队预置,包括现场 App 激活的可信用户预置(临时证书仅 5 分钟有效)和零接触的按声明预置(共享 claim 证书换发唯一证书)。选型需综合证书条件、设备规模、清单与现场激活能力,并注意最小权限、Hook 校验与证书轮换。
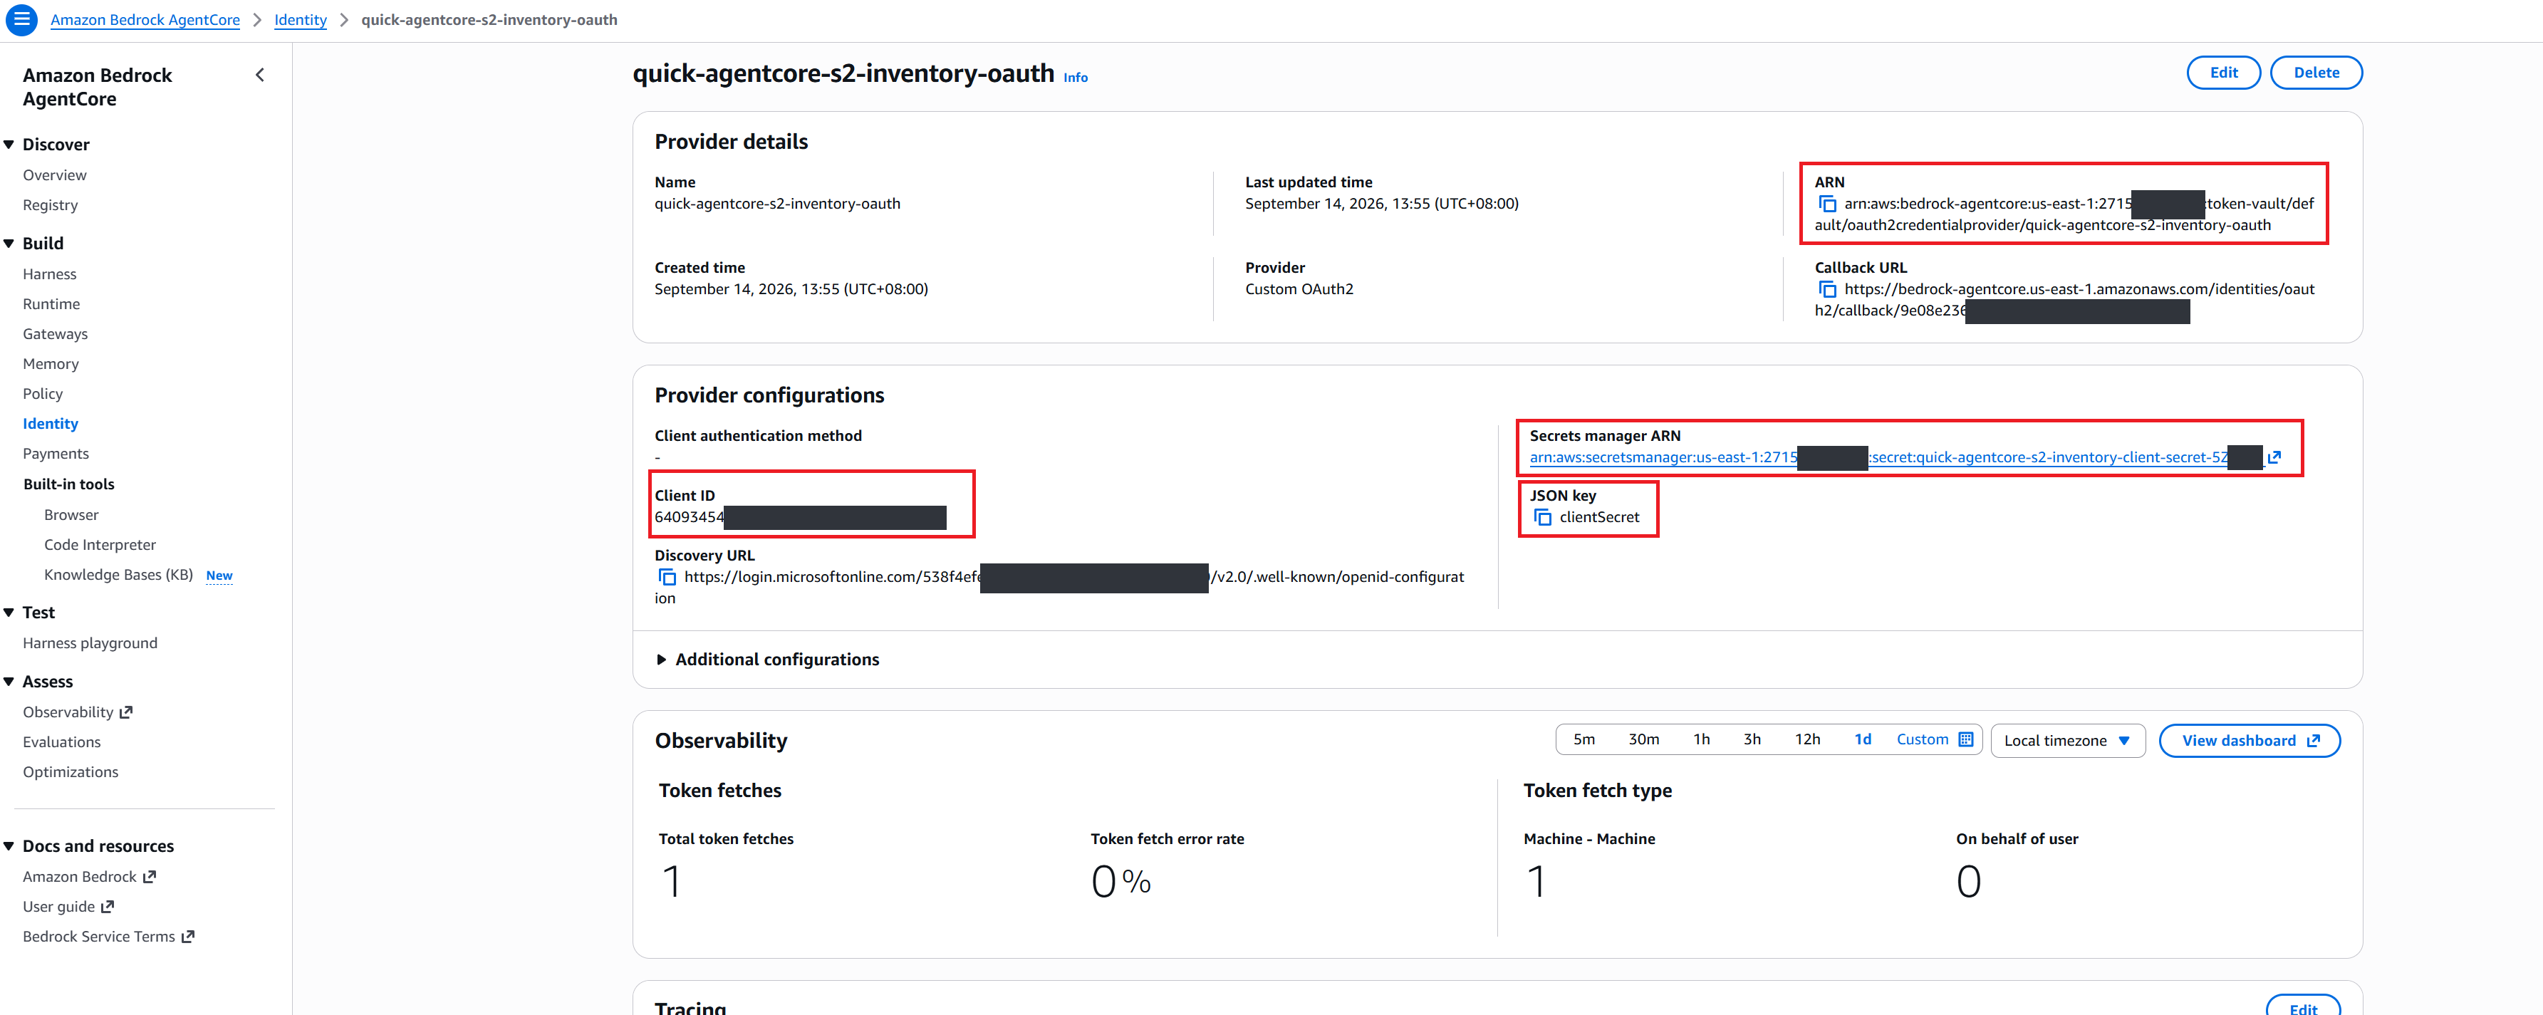
文章介绍通过 Amazon Quick MCP 连接器与 Bedrock AgentCore Gateway 安全接入企业应用的四种方案,核心是分别管理用户登录、连接器访问 Gateway、Gateway 访问业务系统三条信任边界。方案一采用 Cognito 服务身份;方案二混合 Basic 认证与 Entra ID 应用身份;方案三通过 Entra ID OBO 传递用户身份;方案四经 PrivateLink 私网访问。企业可按需组合,兼顾安全与合规。
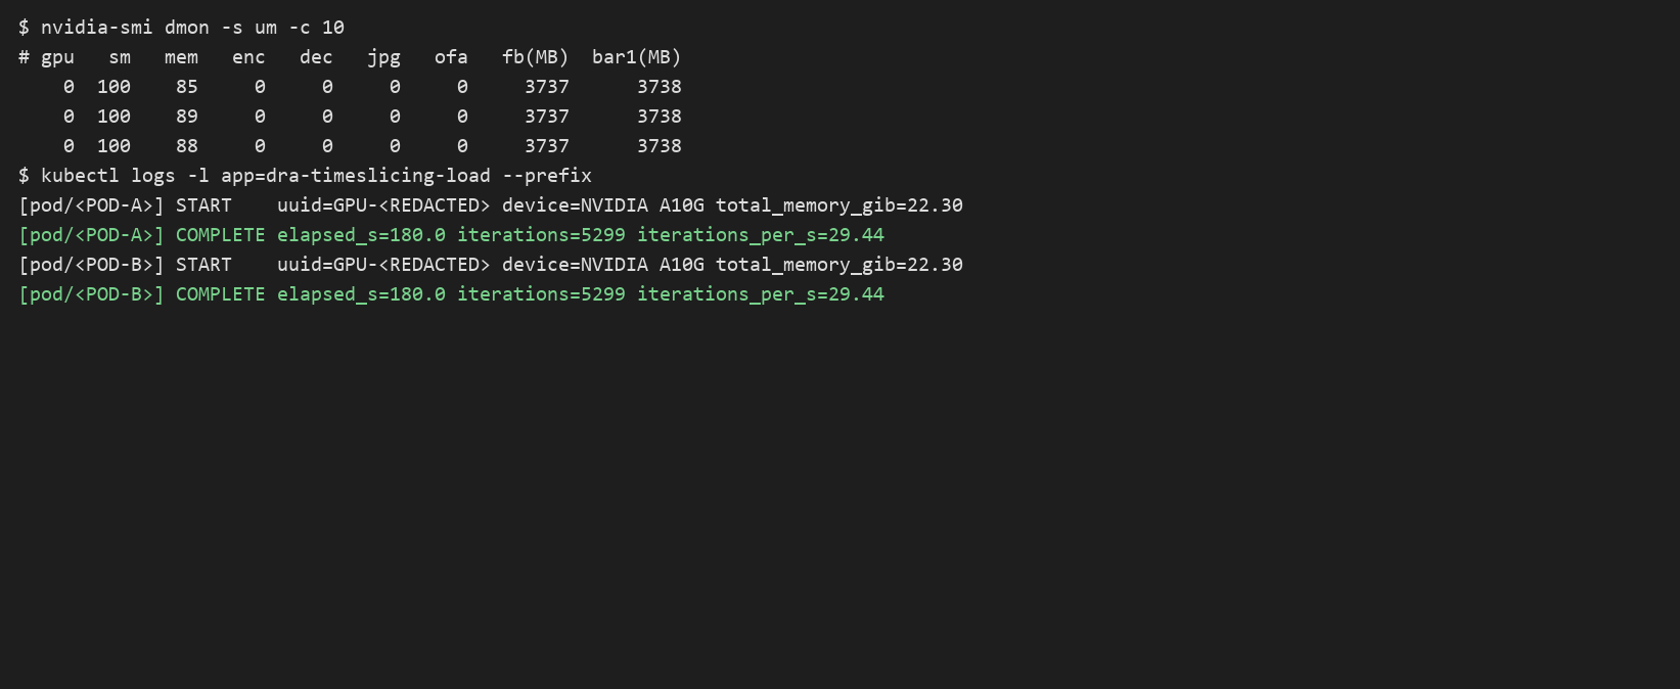
本文在 Amazon EKS 与 A10G 上实测三种 GPU 共享方案。Device Plugin Time-Slicing 部署简单,但无显存与算力隔离,双活跃时单服务吞吐约减半,显存超配会导致后启动服务失败。NVIDIA DRA 支持结构化设备发现与 Claim 生命周期管理,分时功能仍为 alpha 且无运行时隔离。HAMi 提供用户态显存配额与计算节流,可限制显存并触发 OOM,但属软件隔离,非 MIG 硬件隔离。建议可信、错峰负载用 Time-Slicing,需软件配额选 HAMi,关键业务独占 GPU。
完成下面两步后,将自动完成登录并继续当前操作。